
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 temp43487580/entrapassthecert
strumento per richiedere il certificato P2P di Entra ID e autenticarsi con esso su dispositivi Entra remoti aggiunti
 blacksky-algorithms/atproto
Fork dell'implementazione di riferimento del protocollo AT con AppView ottimizzato per le prestazioni, indicizzatore firehose basato su Rust, caching…
 secureworks/tokenman
Toolkit di post-exploitation per Azure AD: recupera/cerca dati di Microsoft Graph, scambia refresh token FOCI e genera file di autenticazione Azure…
 synacktiv/captaincredz
CaptainCredz è uno strumento modulare e discreto per il password spraying.
 shellster/ldapper
Query LDAP senza il fastidio
 praetorian-inc/adfsrelay
Utilità di prova di concetto sviluppate per la ricerca su attacchi di relay NTLM miranti ad ADFS
 benzamir/mitm6-kerberos-cname-abuse
Abuso di CNAME in Kerberos PoC
 jarnovandenbrink/getspnless
Strumento Python per eseguire automaticamente attacchi RBCD senza SPN.
 carlosevieira/cve-2022-40684
PoC per CVE-2022-40684 - Bypass di autenticazione porta all'acquisizione completa del dispositivo (Sola lettura)
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
 owasp/packman
Un progetto di documentazione e monitoraggio con l'obiettivo di rendere più sicuri i sistemi di gestione dei pacchetti.
 bunnie/dc34-vault
App Vault per il badge DC34
 almounah/silph
Strumento Stealthy In-Memory Local Password Harvester (SILPH): dump di LSA, SAM e DCC2 con indirect syscall
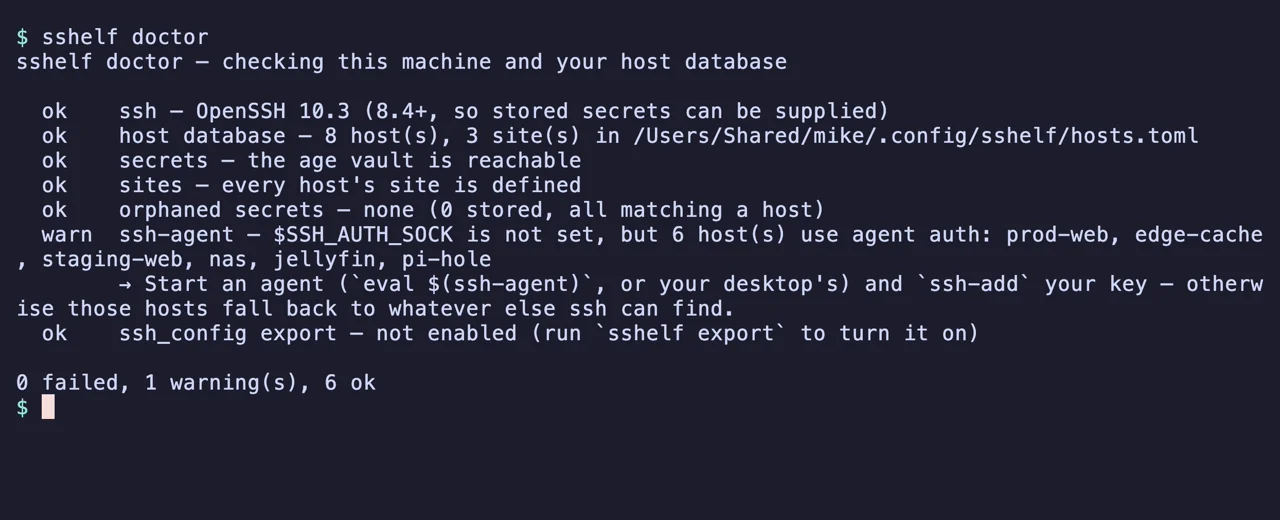 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 owasp/raider
OWASP Raider: un nuovo framework per manipolare i processi HTTP delle sessioni persistenti
 synacktiv/aadoutsider-py
Riscrittura in Python3 delle funzionalità AsOutsider di AADInternals
 commando-x/vuln-bank-mobile
Un'applicazione bancaria mobile deliberatamente vulnerabile, progettata per esercitarsi nel mobile security testing. Include vulnerabilità comuni…
 hackmichnet/aztokenfinder
Utility offensiva di raccolta di token che cerca nella memoria dei processi x64 e nei file di cache TokenBroker i token JWT di Azure AD/O365 in…








