
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 brunosergi/bloodit
Bludit 3.9.2 - Bypass della mitigazione del brute force sull'autenticazione. CVE-2019-17240
 ruthvikvegunta/opencrx-cve-2020-7378
Sfrutta la vulnerabilità di reset della password in OpenCRX, CVE-2020-7378. Mantiene inoltre la stealth eliminando tutte le email di reset della…
 jtesta/ssh-mitm
Strumento man-in-the-middle SSH
 fa1c0n35/cve-2020-1472-02-
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando un bypass dell'autenticazione Netlogon sui…
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumerazione utenti di Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
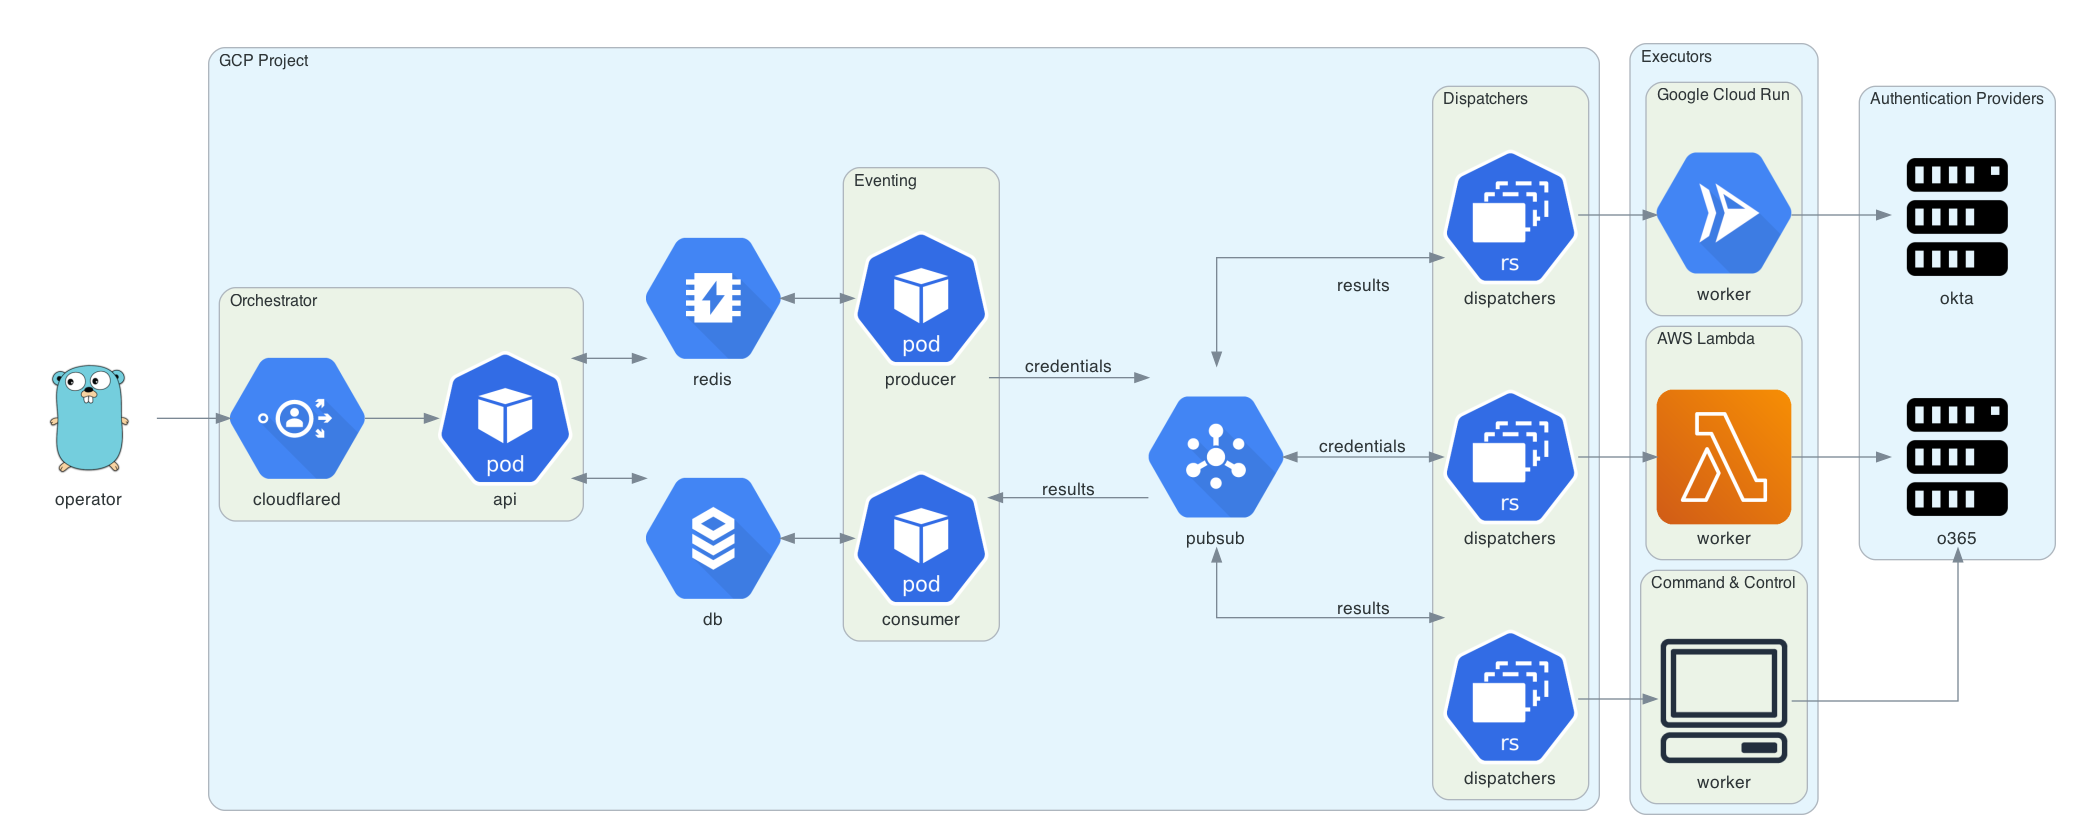 praetorian-inc/trident
strumento automatizzato di password spraying
 mavlevin/d-link-cve-2021-27342-exploit
Exploit per la vulnerabilità CVE-2021-27342 (bypass della protezione anti forza bruta dell'autenticazione telnet)
 ajtech-hue/cve-2021-3156-mitigation-shellscript-build
Script shell che monitora un processo sudo vulnerabile e attiva il blocco dell'autenticazione per mitigare CVE-2021-3156.
 rickgeex/proxylogon
ProxyLogon è il nome generico formale per CVE-2021-26855, una vulnerabilità su Microsoft Exchange Server che consente a un attaccante di bypassare…
 s3cur3th1ssh1t/namedpipepth
Passa l'hash a un pipe con nome per l'impersonazione del token
 ge0rg/memorizingtrustmanager
Un "plugin" per Android Java per consentire di chiedere all'utente informazioni sui certificati SSL
 ricardojoserf/adfsbrute
Uno script per testare le credenziali contro Active Directory Federation Services (ADFS), consentendo password spraying o attacchi di forza bruta.
 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
 udyz/zerologon
Codice exploit per CVE-2020-1472 aka Zerologon
 randomrobbiebf/sap-brute
Bruteforcer per il login di SAP Netweaver.
 owasp/packman
Un progetto di documentazione e monitoraggio con l'obiettivo di rendere più sicuri i sistemi di gestione dei pacchetti.
 its-arun/cve-2020-35682
Exploit proof-of-concept per CVE-2020-35682: bypass dell'autenticazione SAML in ManageEngine ServiceDesk Plus, che consente l'escalation dei…









