
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 netsecfish/dlink
Exploit proof-of-concept e analisi per l'iniezione di comandi e credenziali backdoor hardcoded nei dispositivi NAS D-Link, che consentono…
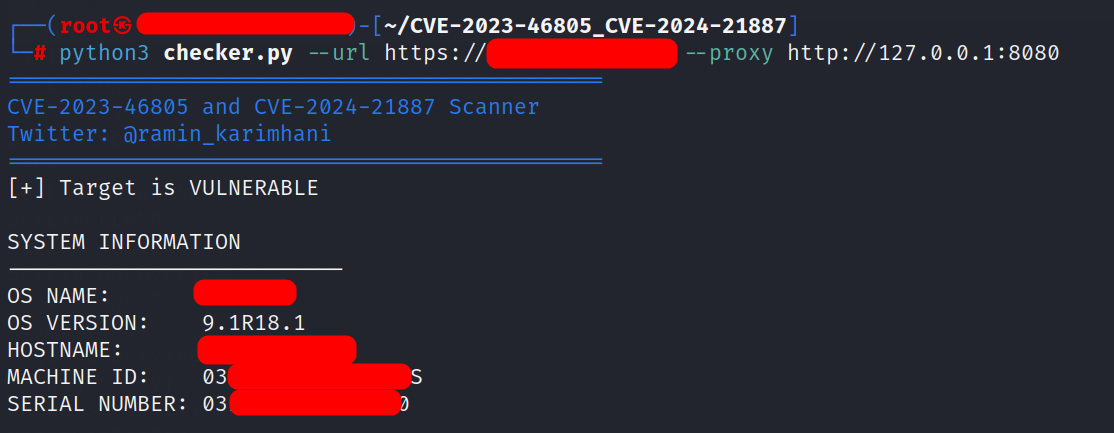 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Lo script in questo repository verifica solo se esistono le vulnerabilità specificate nel prodotto Ivanti Connect Secure.
 satheesh575555/openssl_1.0.1g_cve-2014-3507
Snapshot del codice sorgente di OpenSSL 1.0.1g, una libreria crittografica che implementa SSL/TLS e crittografia generica, digest e algoritmi a…
 zblurx/certsync
Dump di NTDS con certificati golden e UnPAC dell'hash
 satheesh575555/openssl_1.0.1g
Implementa i protocolli SSL/TLS e fornisce una libreria crittografica completa per crittografia, decrittografia, hashing, firme digitali e operazioni…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova di concetto
 wh0amitz/sharpadws
Ricognizione e sfruttamento di Active Directory per Red Teams tramite Active Directory Web Services (ADWS).
 password123456/some-tweak-to-hide-jwt-payload-values
Libreria Python leggera per offuscare i valori del payload JWT utilizzando la crittografia XOR con chiavi basate su timestamp, impedendo la…
 thetrueartist/abo.cms-login-sqli-cve-2024-25227
Exploit di SQL injection non autenticata per ABO.CMS 5.8 che consente il bypass del login e la presa di controllo del database tramite il parametro…
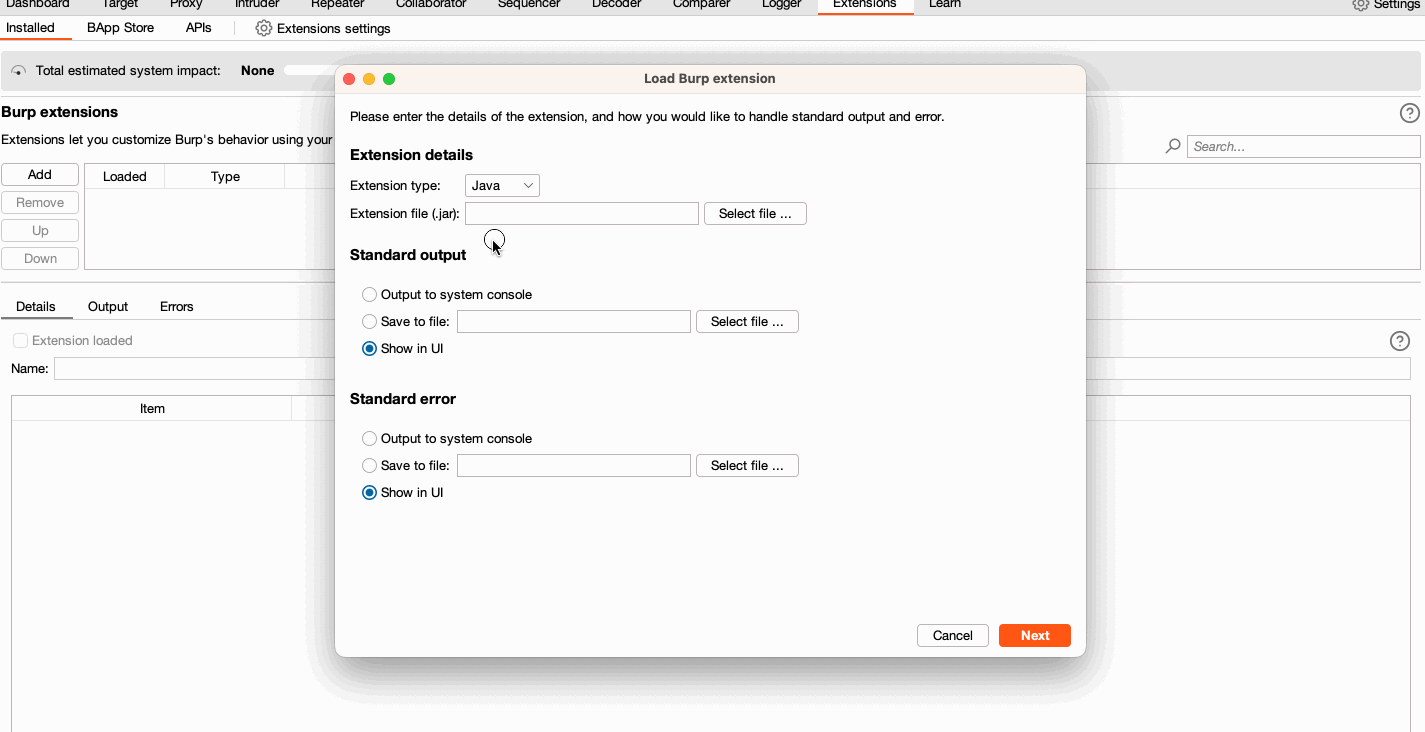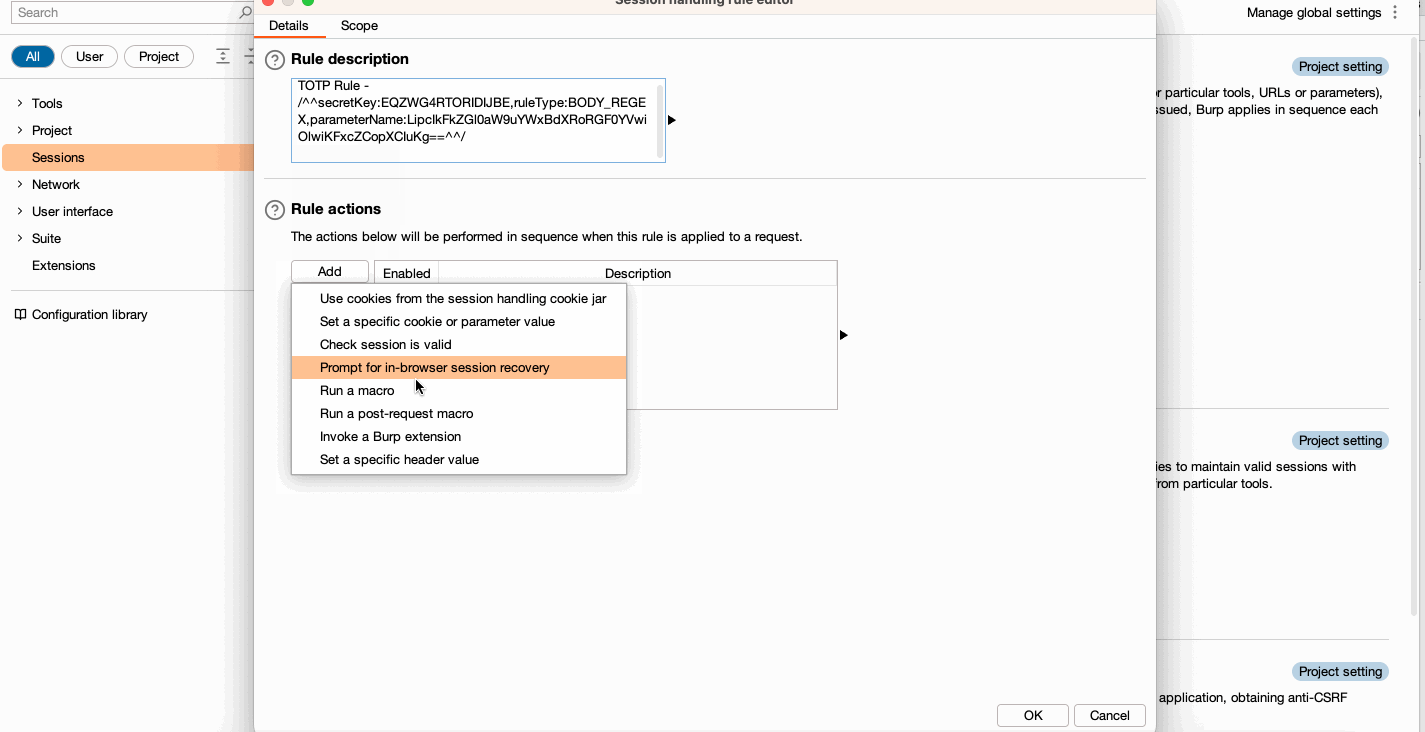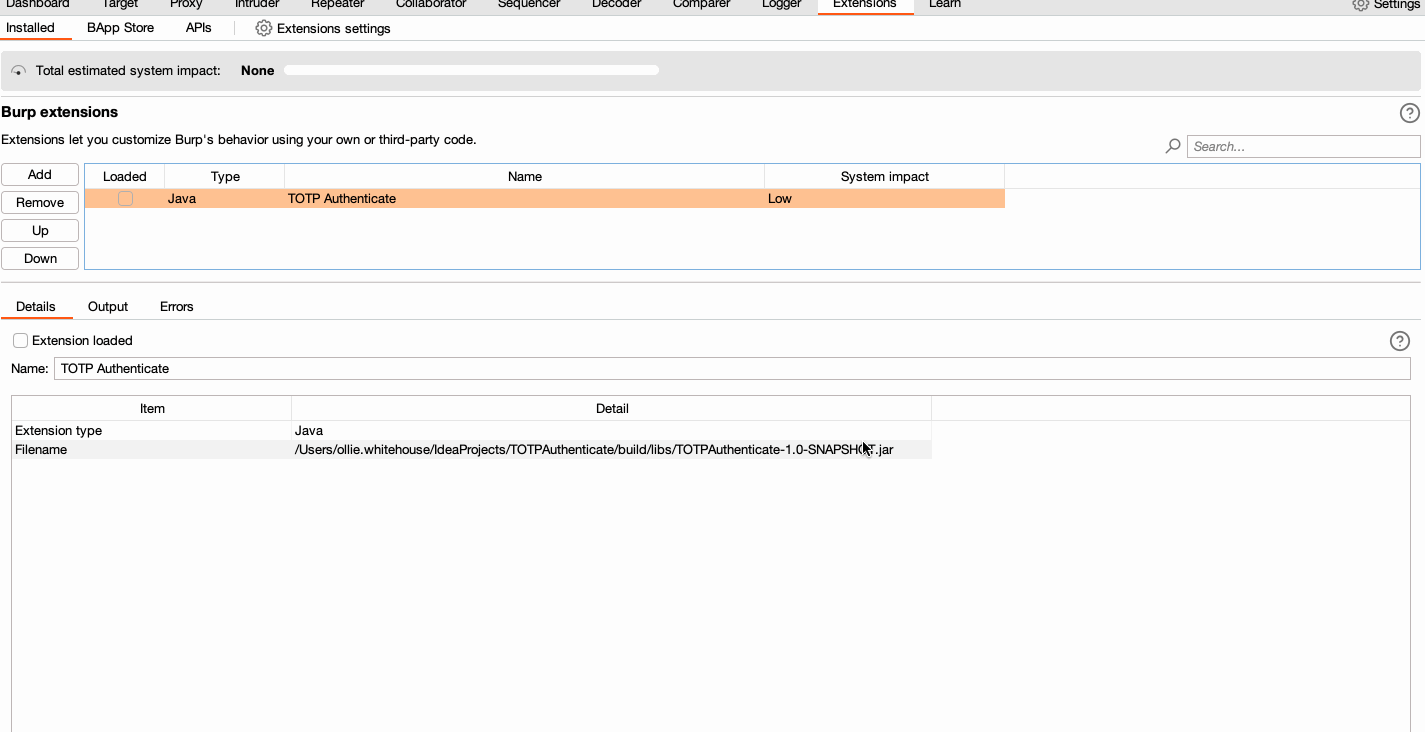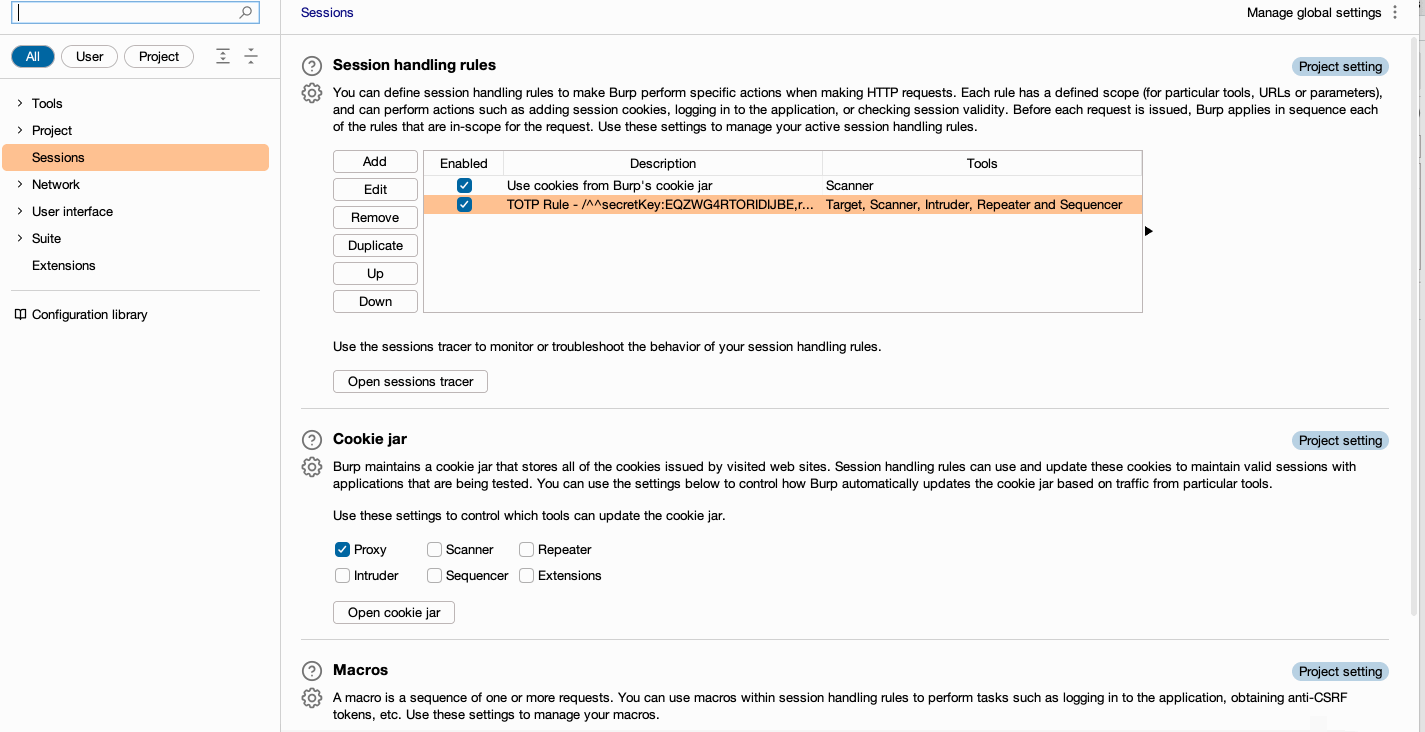 hannah-portswigger/totpauthenticate
Questa estensione, per Burp Suite Enterprise Edition, utilizza le regole di gestione delle sessioni per fornire un token TOTP alle richieste in…
 hussainfathy/cve-2024-1709
Uno scanner per CVE-2024-1709 - Vulnerabilità di bypass dell'autenticazione di ConnectWise SecureConnect
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – Assistente di scrittura contenuti AI <= 1.0.18 - Autorizzazione mancante per l'installazione/attivazione arbitraria di plugin da…
 hackeremmen/gitlab-exploit
Exploit per GitLab CVE-2023-7028: bypass del reset della password tramite verifica di doppia email, consentendo il takeover non autorizzato…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - Controllo di accesso interrotto del server locale.
 pwnpwnpur1n/cve-2024-22922
Una vulnerabilità di Broken Authentication trovata nel Visitor Management System di Projectworlds.
 graysignal/apache-ofbiz-auth-bypass-and-rce-exploit-cve-2023-49070-cve-2023-51467
Questo exploit verifica se il target fornito è vulnerabile a CVE-2023-49070/CVE-2023-51467 e lo sfrutta anche a seconda della scelta dell'utente.
 horizon3ai/cve-2024-0204
Bypass dell'autenticazione in GoAnywhere MFT








