
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
Exploit per CVE-2025-53770, una vulnerabilità critica di RCE in SharePoint tramite bypass dell'autenticazione e deserializzazione non sicura, che…
 mikelkarma/cve-2018-11714_poc
È stato scoperto un problema su TP-Link TL-WR840N. Questo problema è causato da una gestione impropria delle sessioni sulla cartella /cgi/ o su un…
 logangoins/cable
.NET toolkit di post-sfruttamento per la ricognizione e lo sfruttamento di Active Directory
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC per CVE-2025-5777 – Bypass dell'autenticazione e RCE in Trend Micro Apex Central
 shivshantp/cve-2025-2825-crushftp-authbypass
Proof of Concept di Bypass dell'Autenticazione per CVE-2025-2825 – Sfruttamento di CrushFTP 10.x
 synacktiv/captaincredz
CaptainCredz è uno strumento modulare e discreto per il password spraying.
 rteccybersec/raitrigger
Trigger di autenticazione SYSTEM locale per il relaying
 r0otk3r/cve-2025-31161
Exploit Python per CVE-2025-31161, un bypass di autenticazione in CrushFTP. Recupera elenchi di utenti tramite header CrushAuth e AWS4-HMAC-SHA256…
 krill-x7/cve-2022-25226
Script di exploit Python per il bypass dell'autenticazione ThinVNC 1.0b1 (CVE-2022-25226) che combina l'accesso non autenticato all'endpoint /cmd con…
 retrymp3/openbsd-privilege-escalation
Script che automatizza il processo di escalation dei privilegi su sistemi OpenBSD (CVE-2019-19520) sfruttando il binario xlock e ottenendo il suo…
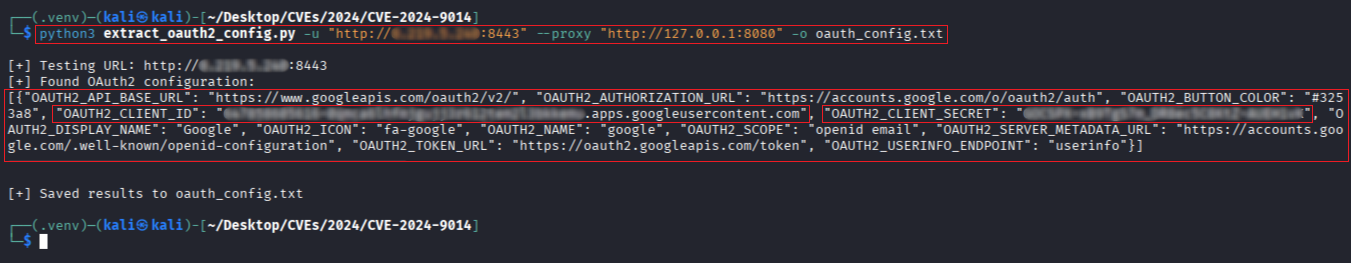 r0otk3r/cve-2024-9014
Script per rilevare e sfruttare il bypass dell'autenticazione OAuth2 CVE-2024-9014 in pgAdmin 4, inclusi il controllo della vulnerabilità e…
 d-raco/cve-2024-31964
Exploit proof-of-concept per CVE-2024-31964, un bypass temporaneo dell'autenticazione nei telefoni SIP Mitel serie 6900w che consente richieste POST…
 olimpiofreitas/cve-2025-29927-scanner
Scanner Python che rileva istanze Next.js vulnerabili a CVE-2025-29927, identifica le versioni e testa il bypass dell'autenticazione tramite l'header…
 gmh5225/cve-2025-22963
Proof-of-concept exploit per CVE-2025-22963, una vulnerabilità CSRF in Teedy v1.11 che consente il dirottamento dell'account tramite l'endpoint di…
 ill-deed/crushftp-cve-2024-4040-illdeed
Exploit per CVE-2024-4040 – Bypass dell'autenticazione in CrushFTP tramite cookie CrushAuth e spoofing di header in stile AWS. PoC Python stealthy…
 obscura-cert/cve-2025-33073
Strumento proof-of-concept che combina iniezione DNS, relay NTLM e coercizione basata su RPC per testare i percorsi di relay di autenticazione in…
 ademto/wordpress-cve-2024-10924-pentest
Report di penetration testing ed exploit per CVE-2024-10924, un bypass del 2FA in Really Simple SSL, con indicazioni su ricognizione, sfruttamento e…









