
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 keeweb/keeweb
Gestore di password gratuito e multipiattaforma compatibile con KeePass
 synwall/synwall
Modulo del kernel Linux che implementa un firewall a configurazione zero basato su OTP per dispositivi IoT. Autentica trasparentemente il traffico di…
 thekawix/cve-2026-41940
Genera artefatti di rilevamento per verificare la vulnerabilità di bypass dell'autenticazione cPanel/WHM (CVE-2026-41940) e testa i target per…
 0xblackash/cve-2026-0073
CVE-2026-0073
 alessandrobertoldi/research
Repository di ricerca sulla sicurezza pubblicato con articoli accademici su dirottamento di dominio, bypass 2FA e tecniche di spoofing su larga…
 semperis/entragoat
Un ambiente Microsoft Entra ID deliberatamente vulnerabile. Impara la sicurezza delle identità attraverso sfide di attacco pratiche e realistiche.
 jarnovandenbrink/cve-2026-26128
Sfrutta la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory per inoltrare l'autenticazione ad ADCS e MSSQL,…
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
Proof-of-concept exploit per CVE-2026-0073, un bypass dell'autenticazione ADB su Android che consente ad attaccanti di rete di connettersi a…
 richflexpix/cpanel-pwn
cPanel/WHM CVE-2026-41940 exploit per bypass dell'autenticazione tramite iniezione CRLF
 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner per il bypass dell'autenticazione di cPanel & WHM (CVE-2026-41940) che rileva versioni vulnerabili tramite iniezione CRLF e manipolazione…
 nickpaulsec/2026-41940-poc
CVE-2026-41940: rileva e sfrutta la vulnerabilità di cPanel
 sercanokur/cve-2026-41940-cpanel-whm-verification-tool
Script di verifica in Python per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente una validazione difensiva autorizzata e…
 underh0st/cpanel-audit-remediation-tool
Strumento di audit e risposta agli incidenti per la vulnerabilità CVE-2026-41940
 tibrn/cve-2026-5724
Proof-of-concept exploit per CVE-2026-5724, un bypass dell'autenticazione nel servizio gRPC frontend di Temporal che consente l'accesso non…
 caginkyr/cve-2026-7671
Proof-of-concept per CVE-2026-7671, che dimostra il brute-force dell'OTP sull'app Android Tornet Scooter a causa della mancanza di rate limiting…
 amirhosseinjamshidi64/cve-2026-7567-poc
Proof-of-concept exploit per CVE-2026-7567, un bypass dell'autenticazione nel plugin WordPress Temporary Login <= 1.0.0, che consente il takeover…
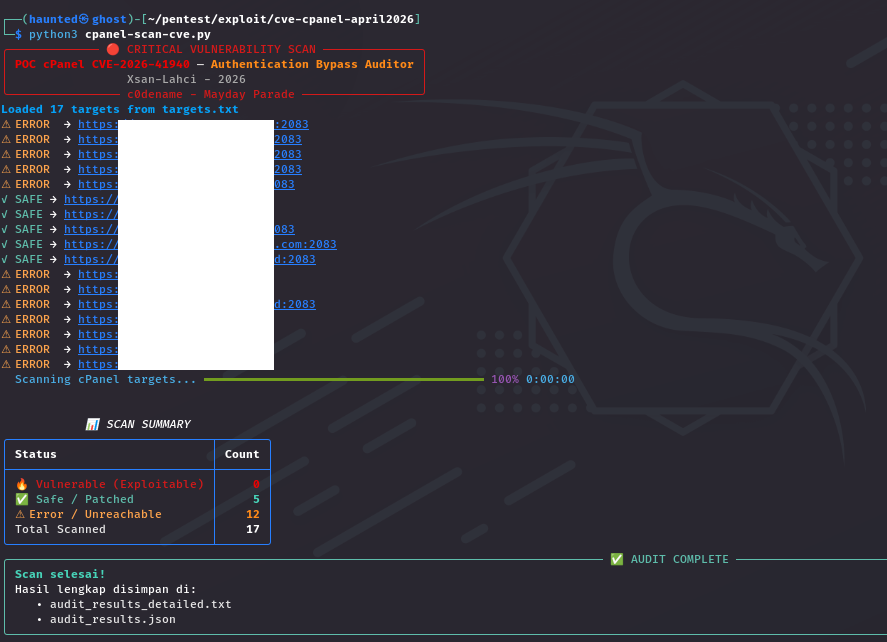 xsanflip/poc-cpanel-cve-2026-41940
Strumento di audit di sicurezza multi-thread che rileva CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, utilizzando l'iniezione CRLF e…
 crowecybersecurity/ad-ldap-enum
Uno strumento di enumerazione di utenti e gruppi di Active Directory basato su LDAP








