
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 pannagkumaar/pentest-lab
Cyber range moderno con 50 sfide pratiche nei settori della sicurezza web, API, cloud, AI e blue team. Offre catene di attacco guidate, simulatore AI…
 janusec/janusec
Gateway applicativo unificato che fornisce proxy inverso, difesa WAF, difesa CC, autenticazione OAuth2, automazione dei certificati ACME e GSLB per…
 het-kalariya/cve-2026-20253
Laboratorio di formazione sulla sicurezza autonomo che riproduce CVE-2026-20253 (RCE non autenticata in Splunk Enterprise). Fornisce un ambiente…
 manoelprovider20-lgtm/merge-authz-test
authz test (CVE-2026-1999 e correlati)
 mordavid/bruteforceai
Strumento di brute-force avanzato basato su LLM che combina l'intelligenza dell'IA con attacchi di login automatizzati
 xaoczenon/cve-2026-20896
questo è un POC modificato di rz1027 per CVE-2026-20896
 omgrant/ft9201-libfprint
Driver Linux libfprint per il lettore di impronte digitali USB Focal-systems FT9201 (2808:93a9) — esegue il motore di corrispondenza Windows di…
 dev-sec/chef-os-hardening
This chef cookbook fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.

 cosignet/sdk
Client TypeScript snello + client Python zero-dep e ricette per proteggere azioni ad alto rischio dietro un'approvazione passkey legata al payload.
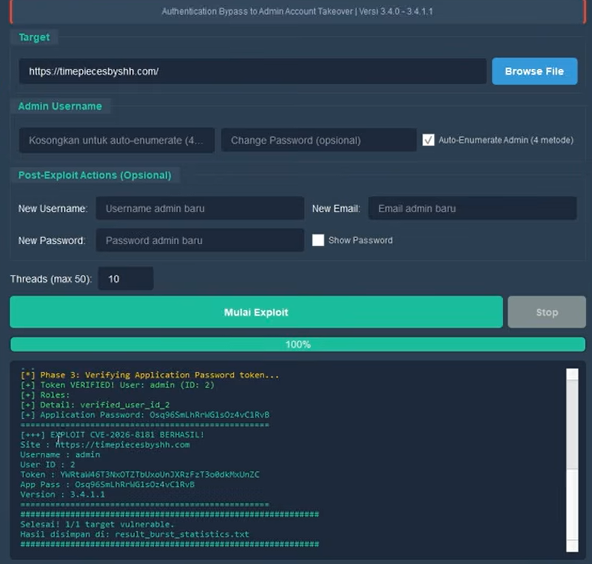 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — Bypass dell'autenticazione del plugin Burst Statistics per WordPress (CVSS 9.8) fino alla compromissione dell'account amministratore.…
 mathaix/openclawmachines
Gestisci OpenClaw nel tuo team (Enterprise) fornendogli infrastruttura di calcolo, integrazione degli strumenti, autenticazione e primitive di…
 nvicloud/cve-2026-12352
Proof-of-concept per CVE-2026-12352, un bypass dell'autenticazione in Digi PortServer TS che divulga la configurazione del dispositivo, inclusi i…
 1beelze/cve-2026-5118
Scanner automatico di exploit e scansione di massa per CVE-2026-5118, un'escalation di privilegi non autenticata in WordPress Divi Form Builder…
 kit-lang/packages/kit-oauth
Libreria client OAuth 2.0 per applicazioni Kit che supporta i flussi di codice di autorizzazione, PKCE, credenziali client e token di aggiornamento…
 kit-lang/packages/kit-jwt
Codifica e decodifica di JSON Web Token (JWT) per Kit
 pulentoski/explotacion-cve-2023-32315-openfire
Exploit in Python per CVE-2023-32315 che mira ai server Openfire. Bypassa l'autenticazione del pannello di amministrazione tramite path traversal…
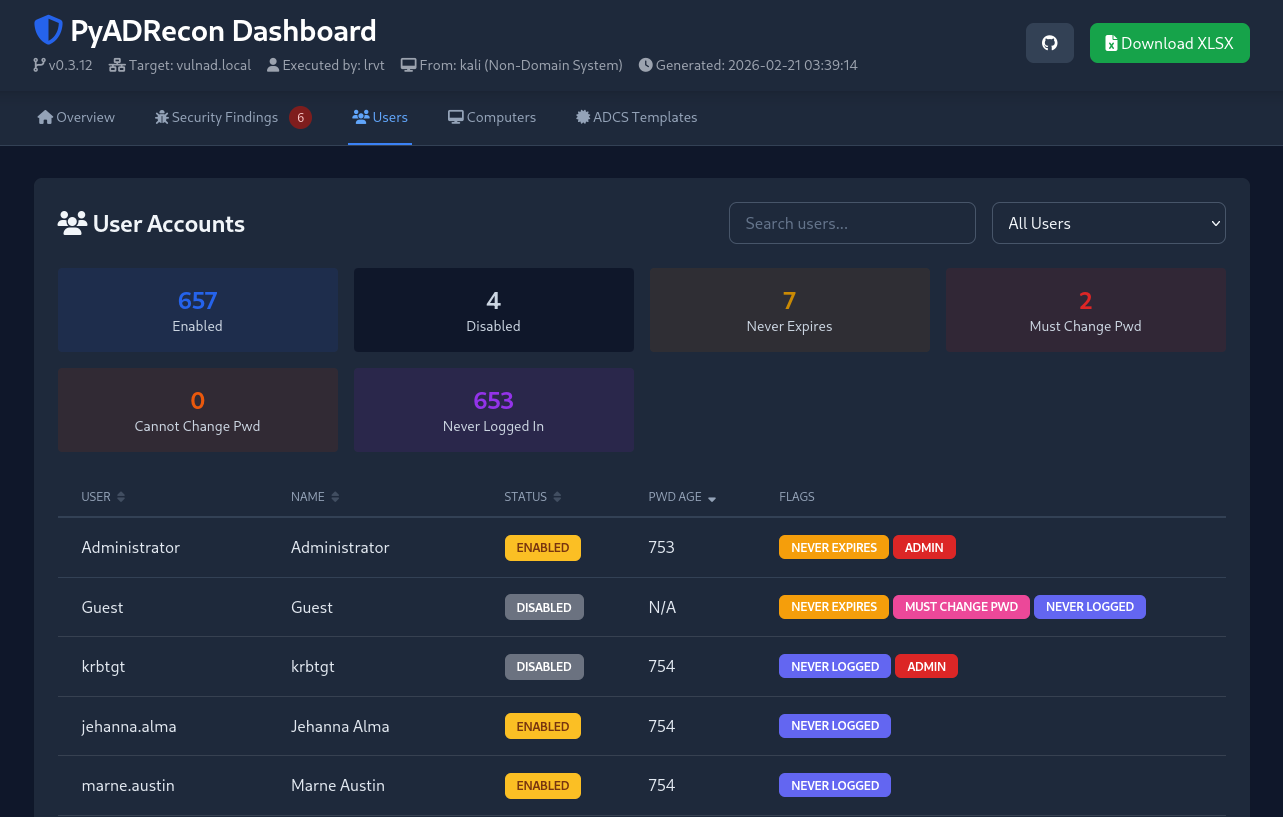 l4rm4nd/pyadrecon
Implementazione in Python3 di ADRecon con supporto per autenticazione NTLM e Kerberos per interrogare LDAP. Genera singoli file CSV e un unico report…
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
PoC per CVE-2026-49230: Apache APISIX jwe-decrypt bypass dell'autenticazione (mancata convalida del tag AES-GCM, CWE-354, CVSS 9.1)








