
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 davidvrns/cve-2026-5430-wso2
PoC di rilevamento per CVE-2026-5430 — bypass dell'algoritmo JWT non autenticato (CVSS 10.0) che interessa WSO2 API Manager 4.1.0–4.6.0. Strumento di…
 aduli198/cve-2026-21589
Proof-of-concept per CVE-2026-21589: lettura di file tramite path traversal non autenticato nei prodotti Atlassian Data Center, concatenata tramite…
 inertfluid/cve-2026-93355-lab
Riproduzione offline e benigna di CVE-2026-93355 — takeover dell'account tramite JWT con email non verificata in LiteLLM (esegue il codice reale di…
 aduli198/cve-2026-85102
Bypass dell'autenticazione ed esecuzione di codice in remoto in VPN ad accesso remoto e site-to-site
 abraxas/cve-2026-61628
Proof-of-concept e pacchetto di divulgazione per CVE-2026-61628, un'escalation di privilegi TOCTOU non autenticata in nginx-ignition 2.41.0 che…
 abraxas/cve-2026-75816
Proof-of-concept e riproduzione in laboratorio per CVE-2026-75816, un account takeover non autenticato di WordPress Frontend Admin tramite invio di…
 c0dem4sters/cve-2026-57967
Exploit proof-of-concept in Python e Go e un laboratorio Docker per CVE-2026-57967, dirottamento di sessione non autenticato di ActiveMQ Artemis…
 e-m-e-k-a/moniker-link-lab-setup
Laboratorio di penetration testing che dimostra lo sfruttamento del moniker link CVE-2024-21413 per il furto di credenziali NTLM, inclusa…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Ricostruzione tecnica e proof-of-concept per CVE-2026-8206, una compromissione di account non autenticata nel plugin WordPress Kirki, con indicazioni…
 chu0119/vc-strike
Suite di penetration test autorizzati per VMware vCenter CVE-2026-59310 (RCE come root senza autenticazione tramite traversal dei percorsi rsyslog) e…
 covepseng/cve-2026-102268-poc
PoC di sfruttabilità per CVE-2026-102-268 (bypass del rilevamento Asymmetric-PEM di PyJWT).
 foxboron/attezt
Un server CA TPM device-attest-01 open source
 murrez/cve-2026-19660
Scanner PoC in Python ed exploit per CVE-2026-14378, un takeover di sessione amministratore pre-auth nel plugin WordPress DevKit Pro tramite cookie…
 murrez/cve-2026-14378
Scanner PoC in Python e helper di exploit per CVE-2026-14378, un takeover di sessione admin non autenticato nel plugin WordPress DevKit Pro tramite…
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
Analisi difensiva, analisi dettagliata della patch e scanner di rilevamento per CVE-2026-14378 (WordPress DevKit Pro Plugin <= 2.3.0).
 pervinzahidli/cve-2026-104110
Divulgazione non autenticata del percorso della cartella interna, dell'email del client e della policy di upload per i portali client di FileRise Pro…
 pervinzahidli/cve-2026-103977
Limitazione della frequenza TOTP con ambito di sessione che consente tentativi di verifica ripetuti
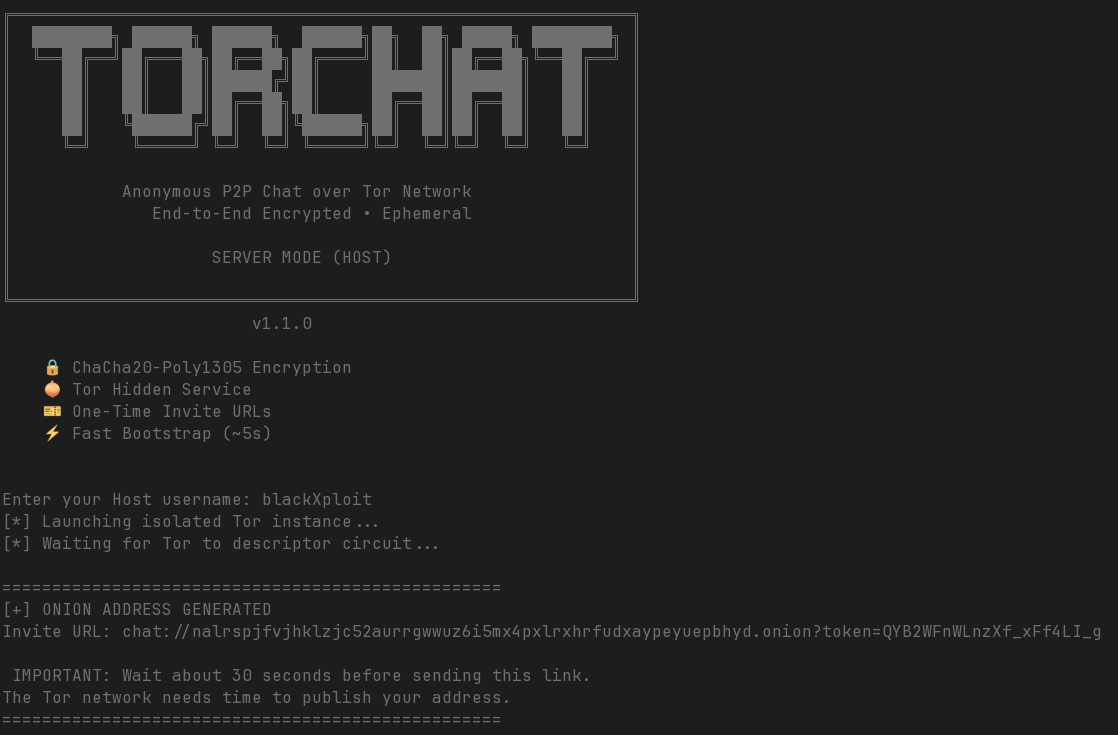 blackxploit-404/torchat
TorChat - Chat peer-to-peer sicura, privata e anonima sulla rete Tor








