
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 gill-singh-a/cve-2017-12542-exploit
Exploit proof-of-concept per CVE-2017-12542, una vulnerabilità di bypass dell'autenticazione in HP iLO. Consente il rilevamento della vulnerabilità e…
 underprotection/cve-2020-24029
Dimostrazione di concetto per CVE-2020-24029: vulnerabilità di modifica della password non autenticata in ForLogic Qualiex v1 e v3, che consente…
 fa1c0n35/cve-2020-1472-02-
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando un bypass dell'autenticazione Netlogon sui…
 fafcff41/cve-2020-1472
Script Python che usa Impacket per testare i controller di dominio per la vulnerabilità Zerologon (CVE-2020-1472) tramite bypass dell'autenticazione…
 puckiestyle/cve-2020-1472
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando un bypass dell'autenticazione Netlogon contro i…
 ken-abruzzi/cve-2020-1472
Script Python per testare i controller di dominio per CVE-2020-1472 (Zerologon) utilizzando Impacket. Esegue il rilevamento del bypass di…
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Abuso dei percorsi UNC negli ambienti Windows in Apache Solr
 zycoder0day/cve-2026-5076
Exploit proof-of-concept per CVE-2026-5076 che dimostra l'acquisizione non autenticata dell'account amministratore in ARMember Premium tramite SQL…
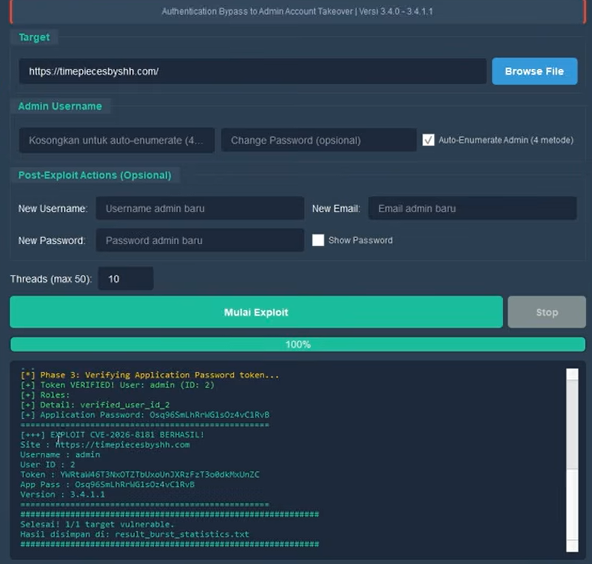 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — Bypass dell'autenticazione del plugin Burst Statistics per WordPress (CVSS 9.8) fino alla compromissione dell'account amministratore.…
 jenderal92/cve-2026-41940
Scanner bulk e strumento di sfruttamento di massa per CVE-2026-41940 su cPanel/WHM, progettato per la validazione automatizzata dei bersagli e…
 nxploited/cve-2025-15521
Il plugin Academy LMS – WordPress LMS Plugin for Complete eLearning Solution per WordPress è vulnerabile all'escalation dei privilegi tramite account…

 0warn/defender
Questo è uno script bash incentrato sull'hardening di Linux. È un'idea personalizzata simile a Windows Defender ma diversa per quanto riguarda i…
 rnb-team/loghound
Analizzatore EVTX post-exploitation per la mappatura di BloodHound
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - catena RCE completa
 drew-alleman/cve-2020-11651
Uno script che sfrutta SaltStack CVE-2020-11651 e CVE-2020-11652 per aggiungere nuovi utenti a un master Salt vulnerabile iniettando voci in…
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 bypass brute force dell'autenticazione
 pingport80/cve-2019-17240
Questo è l'exploit di CVE-2019-17240.
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - Importazione delle Opzioni non autenticata








