
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
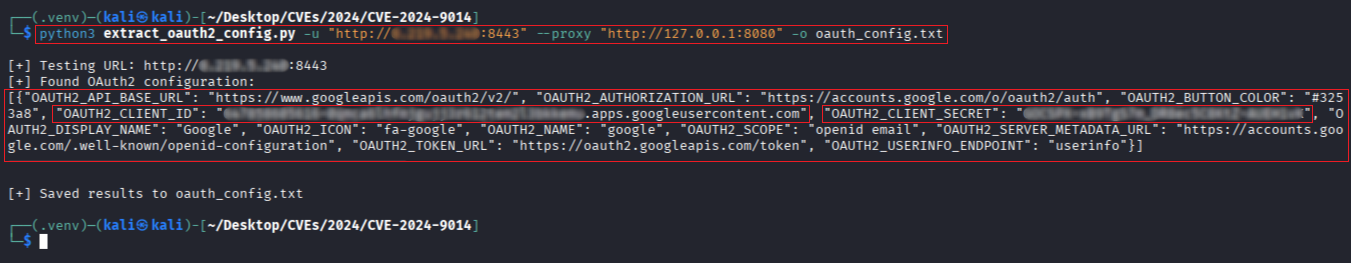
 r0otk3r/cve-2024-9014
Script per rilevare e sfruttare il bypass dell'autenticazione OAuth2 CVE-2024-9014 in pgAdmin 4, inclusi il controllo della vulnerabilità e…
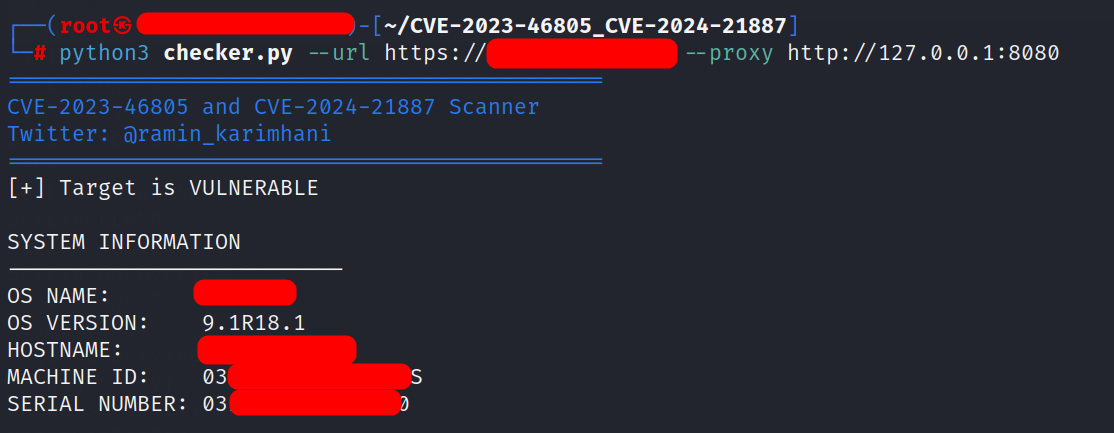 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Lo script in questo repository verifica solo se esistono le vulnerabilità specificate nel prodotto Ivanti Connect Secure.
 rbih-boulanouar/cve-2024-4040
Exploit proof-of-concept per CVE-2024-4040, un'iniezione di template lato server in CrushFTP che permette lettura di file non autenticata, bypass…
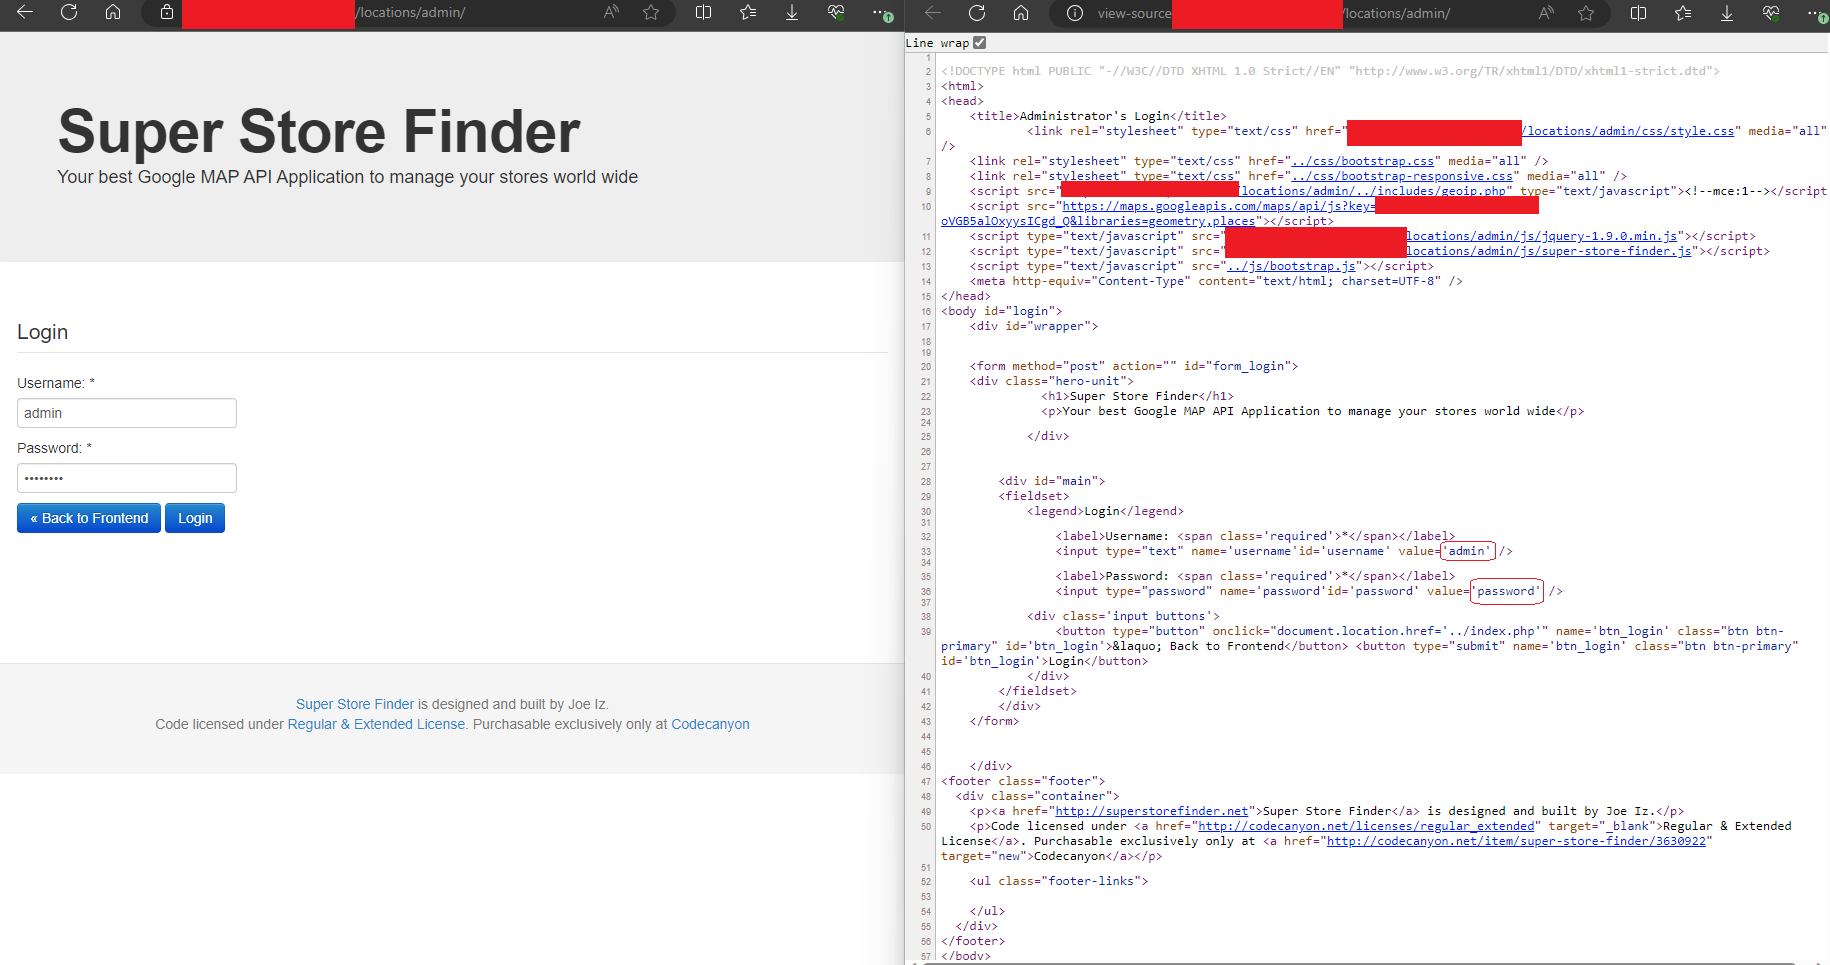 redblueteam/cve-2023-41508
CVE-2023-41508 - Una password hard-coded in Super Store Finder v3.6 consente agli aggressori di accedere al pannello di amministrazione.
 rockmelodies/blackash-cve-2025-41115
CVE-2025-41115
 ruthvikvegunta/opencrx-cve-2020-7378
Sfrutta la vulnerabilità di reset della password in OpenCRX, CVE-2020-7378. Mantiene inoltre la stealth eliminando tutte le email di reset della…
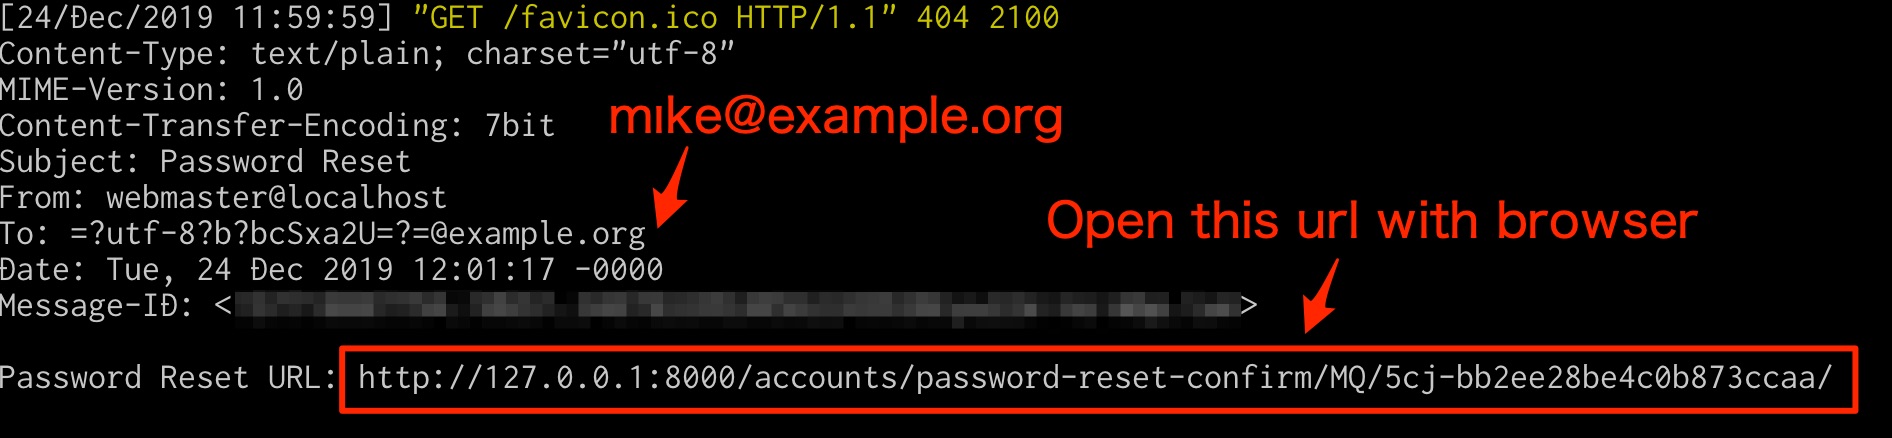 ryu22e/django_cve_2019_19844_poc
PoC per CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 saladin0x1/cve-2025-53770
Proof-of-concept toolkit di exploit per SharePoint ToolPane RCE (CVE-2025-53770) con scanner, analisi dei payload e molteplici metodi di sfruttamento…
 savsch/poc_cve-2019-0217
Exploit proof-of-concept per CVE-2019-0217, una condizione di gara in mod_auth_digest del server HTTP Apache che consente il bypass…
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
Libreria client/server SSH in puro Java che implementa il protocollo SSH-2 con supporto per molteplici cifrari, scambi di chiavi, metodi di…
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
Plugin Jenkins che fornisce API Git per operazioni di repository automatizzate tra cui fetch, checkout, merge e tag, con supporto per…
 sinsinology/cve-2024-29855
PoC per l'autenticazione di Veeam Recovery Orchestrator CVE-2024-29855
 sinsinology/cve-2024-4358
Catena RCE pre-autenticata in Progress Telerik Report Server (CVE-2024-4358/CVE-2024-1800)
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 sohaibeb/cve-2025-0108
PAN-OS CVE PoC script
 soy-oreocato/cve-2022-42176
Proof-of-concept per CVE-2022-42176: credenziali hard-coded nel file di configurazione di PCSecure permettono l'escalation locale dei privilegi al…
 ubaydev/cve-2024-52475
Autenticazione non sicura nel plugin Wordpress (Wawp Plugin < 3.0.18)
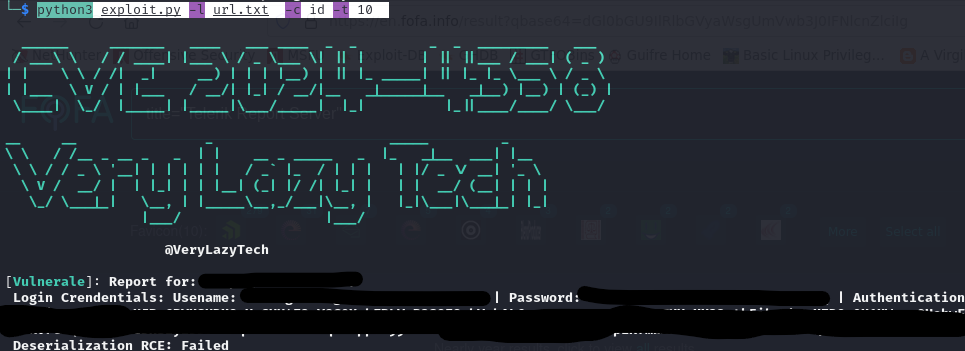 verylazytech/cve-2024-4358
Vulnerabilità di bypass dell'autenticazione — CVE-2024–4358 — Telerik Report Server 2024








