
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 saykino/cve-2025-56221
Advisory che descrive CVE-2025-56221, una vulnerabilità di limitazione della velocità di autenticazione in Ascertia SigningHub che consente attacchi…
 sancliffe/cve-2026-29145-tester
Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
 randeepajayasekara/cve-2026-20127
Analisi dettagliata del bypass dell'autenticazione CVSS 10.0 in Cisco Catalyst SD-WAN, dalla prima richiesta di peering malformata fino all'accesso…
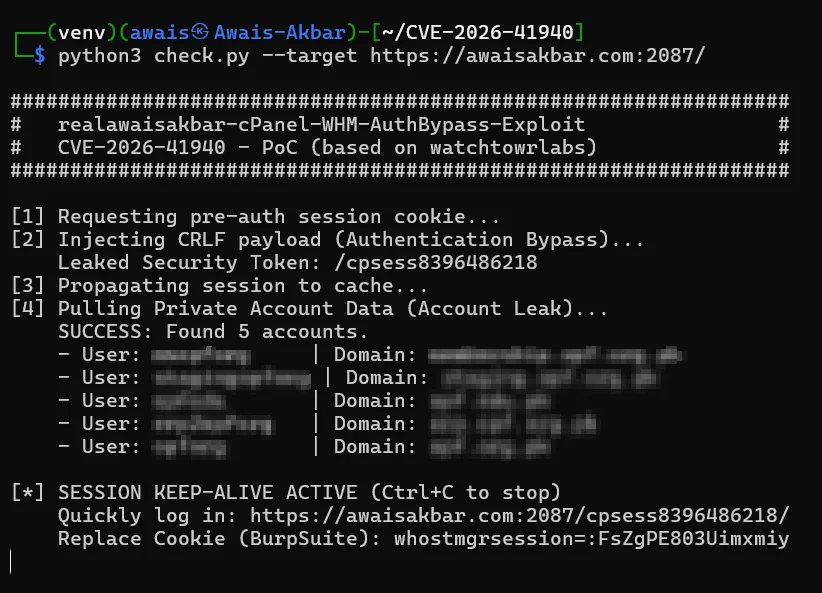 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente l'accesso non autenticato al pannello di…
 prot0tw/keycloak_cve-2026-18963_poc
Questo repository è una proof of concept della cve-2026-18963. Utilizzalo solo su prodotti legali (laboratorio, locale, ...).
 otuva/cve-2026-29000
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt tramite PlainJWT annidato con alg:none all'interno di un…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticazione Keycloak OAuth2 tramite Strimzi - bypassa la restrizione dell'allowlist URL CVE-2025-27817
 menevarad007/cve-2026-37749
Proof-of-concept per l'iniezione SQL in CodeAstro Simple Attendance Management System 1.0, che dimostra il bypass dell'autenticazione tramite payload…
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
Proof-of-concept exploit per GNU Inetutils telnetd bypass dell'autenticazione (CVE-2026-24061) che genera una shell di root tramite la variabile USER…
 martinfrancois/cve-2021-36460
Advisory che descrive una vulnerabilità pass-the-hash nell'app VeryFitPro (<=3.3.7) in cui gli hash SHA-1 delle password vengono utilizzati per…
 leonjza/inetutils-telnetd-auth-bypass
Un piccolo laboratorio docker per giocare con cve-2026-24061, il bypass dell'autenticazione di inetutils-telnetd.
 knightswd/nopacscan
Scansiona i controller di dominio Active Directory per CVE-2021-42287 e CVE-2021-42278 interrogando il DNS per tutti i DC e analizzando le strutture…
 kirubel-cve/cve-2026-36959
Proof-of-concept exploit per CVE-2026-36959, una vulnerabilità di mancata limitazione della velocità di richiesta nel firmware del router U-SPEED che…
 keraattin/cve-2026-35616
Toolkit di rilevamento per CVE-2026-35616, un bypass API pre-autenticazione in FortiClient EMS. Include uno scanner Python e uno script Nmap NSE per…
 kaleth4/cve-2026-21858
Automated exploit chain per n8n che consente lettura arbitraria di file non autenticata, falsificazione del token admin e bypass della sandbox fino…
 jake-young-dev/cve-2026-29000
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt, che dimostra la creazione di JWT con ruoli arbitrari per un…
 imjdl/cve-2026-31816-rshell
Sfrutta la CVE-2026-31816 in Budibase per bypassare l'autenticazione, caricare un plugin datasource dannoso ed eseguire una reverse shell per…
 gregk4sec/cve-2026-29145
Ricerca di sicurezza originale e proof-of-concept per CVE-2026-29145, una vulnerabilità di bypass dell'autenticazione OCSP in Apache Tomcat, inclusa…








