
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 sercanokur/cve-2026-41940-cpanel-whm-verification-tool
Script di verifica in Python per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente una validazione difensiva autorizzata e…
 nickpaulsec/2026-41940-poc
CVE-2026-41940: rileva e sfrutta la vulnerabilità di cPanel
 jarnovandenbrink/cve-2026-26128
Sfrutta la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory per inoltrare l'autenticazione ad ADCS e MSSQL,…
 gman0x00/keycloak-cve-2026-18963
PoC, playground Dockerfile e root cause dall'analisi del diff della patch.
 amirhosseinjamshidi64/cve-2026-7567-poc
Proof-of-concept exploit per CVE-2026-7567, un bypass dell'autenticazione nel plugin WordPress Temporary Login <= 1.0.0, che consente il takeover…
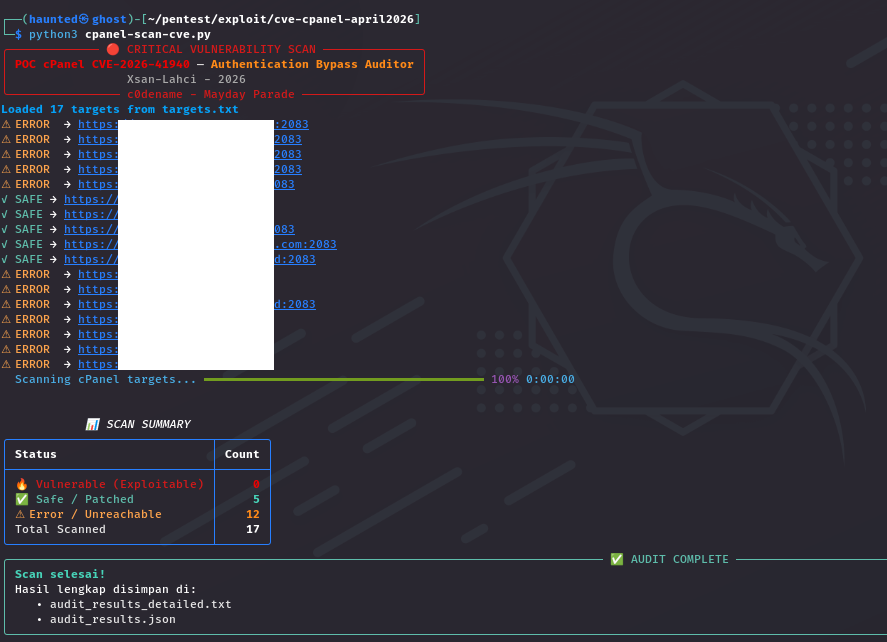 xsanflip/poc-cpanel-cve-2026-41940
Strumento di audit di sicurezza multi-thread che rileva CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, utilizzando l'iniezione CRLF e…
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
Proof-of-concept exploit per CVE-2026-0073, un bypass dell'autenticazione ADB su Android che consente ad attaccanti di rete di connettersi a…
 richflexpix/cpanel-pwn
cPanel/WHM CVE-2026-41940 exploit per bypass dell'autenticazione tramite iniezione CRLF
 chenjp/cve-2026-29145-tester
Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
 caginkyr/cve-2026-7671
Proof-of-concept per CVE-2026-7671, che dimostra il brute-force dell'OTP sull'app Android Tornet Scooter a causa della mancanza di rate limiting…
 bannt08/research-cve-2026-21858
Analisi tecnica e proof-of-concept per CVE-2026-21858, un bypass dell'autenticazione e RCE in n8n, che dimostra LFI, falsificazione di sessione e…
 yasirr10/cve-2026-29000
Exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt che consente agli attaccanti di falsificare token admin utilizzando solo la…
 v-jfanca/cve-2026-20833-rc4-kerberos
# Deprecazione di RC4 in Kerberos: rilevamento, rimedio e linee guida (CVE-2026-20833)
 tony102741/cve-2026-15469
# Analisi e analisi tecnica di CVE-2026-15469, una chiave privata RSA-512 del gruppo mesh hard-coded nei router TP-Link Deco, inclusi causa…
 tibrn/cve-2026-5724
Proof-of-concept exploit per CVE-2026-5724, un bypass dell'autenticazione nel servizio gRPC frontend di Temporal che consente l'accesso non…
 shinycolumn/cve-2025-56800
Vulnerabilità di Bypass dell'Autenticazione Locale nell'Applicazione Desktop Reolink
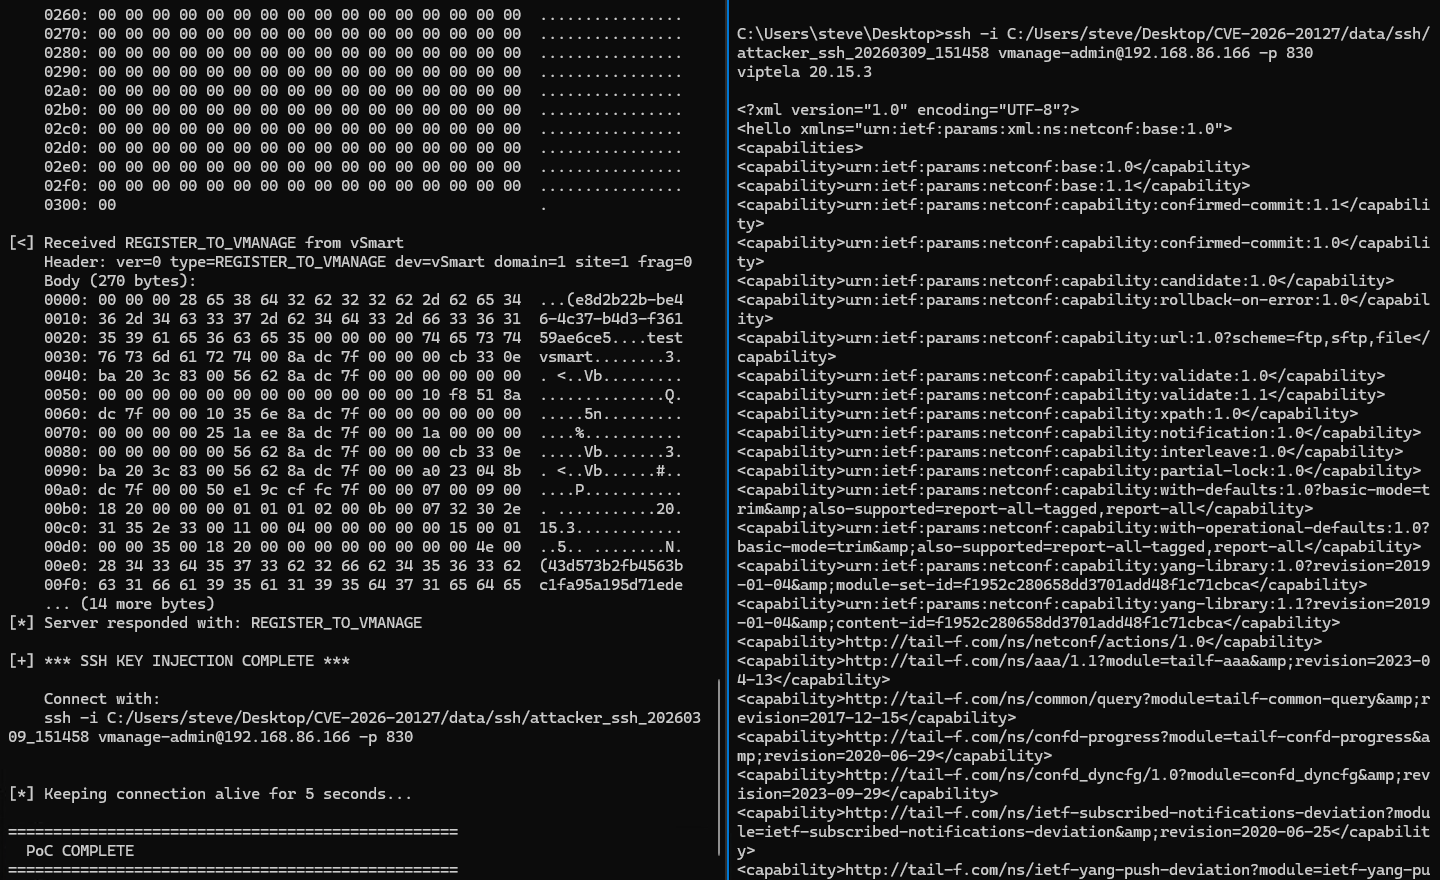 sfewer-r7/cve-2026-20127
Exploit per il bypass dell'autenticazione del controller Cisco Catalyst SD-WAN (CVE-2026-20127) che forgia messaggi DTLS CHALLENGE_ACK_ACK per…
 saykino/cve-2025-56224
Documenta una vulnerabilità di bypass della verifica OTP in Ascertia SigningHub, che consente agli attaccanti di forzare i codici OTP e impersonare…








