
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 d0n601/buffalo
Un tool multithread in Python3 per attacchi SSH a dizionario.
 remenis/cve-2025-63666
Esposizione dei cookie di Tenda AC15
 nxploited/cve-2025-15521
Il plugin Academy LMS – WordPress LMS Plugin for Complete eLearning Solution per WordPress è vulnerabile all'escalation dei privilegi tramite account…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 e ThreadLocalRandom Inverse
 trganda/cve-2022-23131
Exploit proof-of-concept per CVE-2022-23131, una vulnerabilità di bypass dell'autenticazione SAML SSO di Zabbix. Include configurazione dell'ambiente…
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits Plugin < 8.4.6.1 - Bypass dell'autenticazione OTP
 realbatuhan/jwt-bruteforcer
Jwt Bruteforcer con test CVE-2018-1000531
 orangmuda/cve-2021-27651
bypassa tutte le fasi del flusso di reimpostazione della password
 d0n601/cve-2025-4602
eMagicOne Store Manager per WooCommerce <= 1.2.5 - Lettura arbitraria di file non autenticata
 0xb455/cve-2021-34646
PoC per CVE-2021-34646
 randomrobbiebf/cve-2023-36531
LiquidPoll – Sondaggi avanzati per creatori e marchi <= 3.3.68 - Autorizzazione mancante tramite activate_addon
 emadyay/cve-2023-3460
CVE-2023-3460
 tdawg506/cve-2025-31161
Scansiona il target per vedere se è vulnerabile a CVE-2025-31161
 skraft9/cve-2025-44823
Esposizione di chiavi API autenticate in Nagios Log Server 2024R1.3.1
 rxerium/cve-2024-7593
Un'implementazione errata di un algoritmo di autenticazione in Ivanti vTM, in versioni diverse dalle 22.2R1 o 22.7R2, consente a un attaccante remoto…
 rufflabs/crushftp_cve-2025-31161
Binario vulnerabile pre-costruito di CrushFTP 10.8.0 per test di penetrazione autorizzati di CVE-2025-31161, una vulnerabilità di bypass…
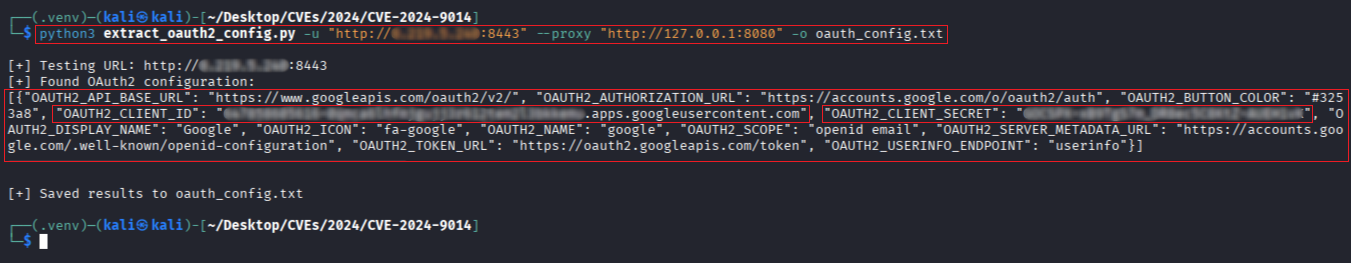 r0otk3r/cve-2024-9014
Script per rilevare e sfruttare il bypass dell'autenticazione OAuth2 CVE-2024-9014 in pgAdmin 4, inclusi il controllo della vulnerabilità e…
 mikelkarma/cve-2018-11714_poc
È stato scoperto un problema su TP-Link TL-WR840N. Questo problema è causato da una gestione impropria delle sessioni sulla cartella /cgi/ o su un…








