
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 ap0dexme0/cve-2023-2732
Esegui con bypass massivo dell'autenticazione (Wordpress Mstore-API)
 noways-io/securenvoy-cve-2024-37393
Script di verifica della vulnerabilità per CVE-2024-37393 (SecurEnvoy MFA 9.4.513)
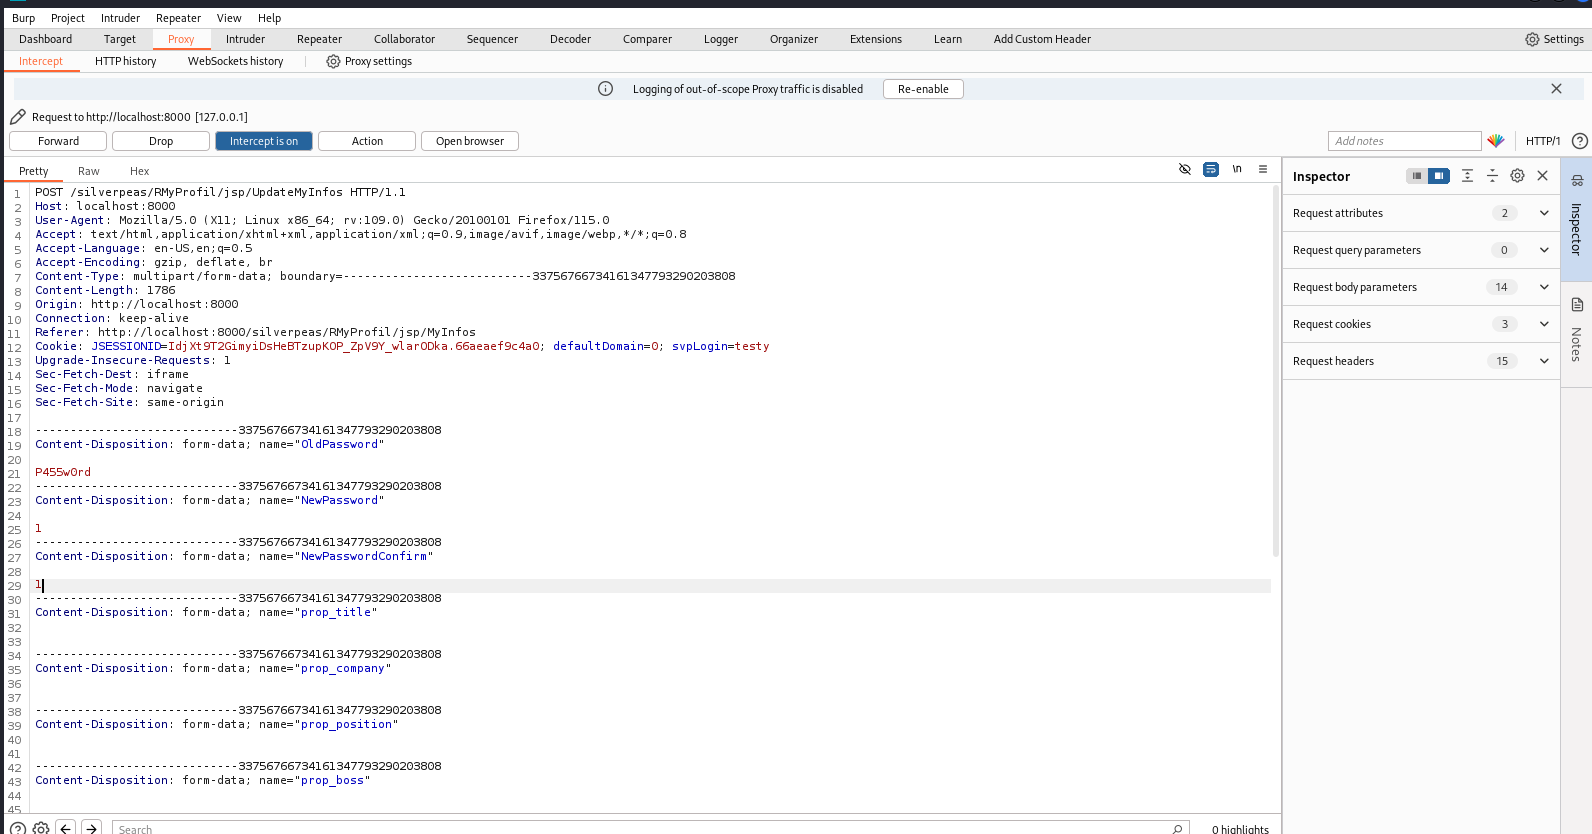 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 iveresk/cve-2022-31749
Checker PoC per CVE-2022-31749 che sfrutta una vulnerabilità di iniezione di parametri nell'interfaccia SSH di WatchGuard per esfiltrare password…
 hackeremmen/gitlab-exploit
Exploit per GitLab CVE-2023-7028: bypass del reset della password tramite verifica di doppia email, consentendo il takeover non autorizzato…
 d0n601/cve-2025-4603
eMagicOne Store Manager for WooCommerce <= 1.2.5 - Eliminazione arbitraria di file senza autenticazione
 cyberharsh/oracle-mysql-cve-2012-2122
# Ambiente di exploit basato su Docker per la vulnerabilità di bypass dell'autenticazione CVE-2012-2122 in MySQL/MariaDB Dimostra il difetto nel…
 cveteam/flowiseai-critical-killchain
Catena di attacco critica non autenticata che porta a RCE completa in FlowiseAI (CVE-2025-58434 + CVE-2025-59528)
 0xbs0d27/cve-2025-56643
Riferimento pubblico per CVE-2025-56643 – Wiki.js 2.5.307 Vulnerabilità della sessione JWT
 ready2disclose/cve-2022-43110
CVE-2022-43110
 pwnpwnpur1n/cve-2024-22922
Una vulnerabilità di Broken Authentication trovata nel Visitor Management System di Projectworlds.
 l1uk/nextjs-middleware-exploit
Ricerca sulla vulnerabilità del middleware di Next.js (CVE-2025-29927) che consente il bypass dell'autorizzazione e potenziali exploit.
 jfriedli/cve-2025-12028
Proof-of-concept exploit per CVE-2025-12028 che dimostra il furto di token OAuth basato su CSRF nel plugin WordPress IndieAuth, consentendo accesso…
 jfriedli/cve-2025-11986
Proof-of-concept exploit per CVE-2025-11986 che dimostra un bypass di accesso non autenticato nel plugin crypto_connect di WordPress tramite…
 ethancunt/cve-2022-45599
Proof-of-concept per CVE-2022-45599: vulnerabilità di type juggling PHP nel file login.php del router Aztech WMB250AC che consente di bypassare…
 azhao1981/cve-2021-29441
Exploit per CVE-2021-29441 che mira ad Alibaba Nacos per aggiungere account non autorizzati, consentendo il bypass dell'autenticazione e l'accesso…
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
Report dettagliato sulla vulnerabilità della persistenza della sessione di Nagios Fusion dopo l'abilitazione della 2FA, inclusi CVE-2025-60425,…
 skynoxk/cve-2025-40554
Sfruttamento di CVE-2025-40554








