
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 monstertsl/cve-2026-24061
Scanner basato su Python che rileva CVE-2026-24061 in GNU Inetutils telnetd, consentendo test batch di più target per la vulnerabilità di bypass…
 keraattin/cve-2026-35616
Toolkit di rilevamento per CVE-2026-35616, un bypass API pre-autenticazione in FortiClient EMS. Include uno scanner Python e uno script Nmap NSE per…
 imjdl/cve-2026-31816-rshell
Sfrutta la CVE-2026-31816 in Budibase per bypassare l'autenticazione, caricare un plugin datasource dannoso ed eseguire una reverse shell per…
 rickidevs/cve-2026-26717
# Analisi tecnica di CVE-2026-26717: attacco di timing HMAC nell'autenticazione webhook di OpenFUN Richie LMS Questo documento analizza…
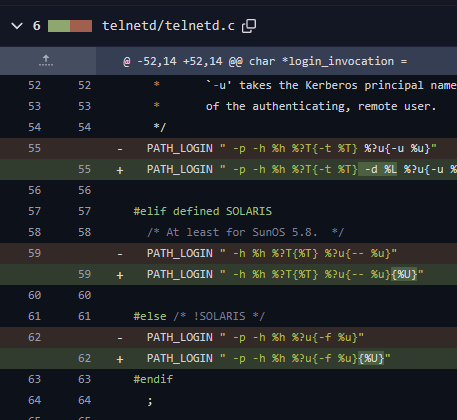 lucaspdiniz/cve-2026-24061
Vulnerabilità in GNU InetUtils telnetd Consente Accesso Root Remoto
 zyn3rgy/ldaprelayscan
Verifica le protezioni LDAP relative al relay dell'autenticazione NTLM
 skelsec/kerberoast
Toolkit puro Python per attacchi basati su Kerberos inclusi ASREProast, SPNroast ed enumerazione LDAP per identificare e sfruttare account Active…
 ustayready/sharphose
Strumento di password spraying asincrono in C# per ambienti Windows
 aniqfakhrul/cve-2026-54121
Certighost POC
 synacktiv/ouned
Il progetto OUned automatizza lo sfruttamento delle ACL delle Unità Organizzative di Active Directory tramite l'avvelenamento di gPLink.
 assetnote/cpanel2shell-scanner
Scanner ad alta fedeltà per CVE-2026-41940 (bypass dell'autenticazione di cPanel & WHM)
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Script Python per rilevare il bypass dell'autenticazione FortiOS (CVE-2024-55591) sondando le connessioni WebSocket verso l'interfaccia di gestione,…
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, Elevazione dei privilegi di root
 zeronetworks/zerologon
Script di test per CVE-2020-1472 sia per RPC/TCP che per RPC/SMB
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG è un agente Windows sovrano, ultra‑leggero e zero‑dipendenze che unifica PKCS#11, SSH-agent, Pageant e CNG/Smartcard in un…
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack della versione 4.5 di cobaltstrike, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della fuga di percorso errato…
 verylazytech/cve-2024-4358
Vulnerabilità di bypass dell'autenticazione — CVE-2024–4358 — Telerik Report Server 2024
 seckatie/cve-2019-8978
Banner Web Tailor e Banner Enterprise Identity Services: Divulgazione di vulnerabilità








