
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 phaedrik/cve-2023-23397-poc
Due POC che ho creato per la vulnerabilità CVE-2023-23397 di Outlook NTLM, da utilizzare internamente.
 xtremebeing/starlette-host-header-lab
Starlette Host-Header URL Confusion Lab (X41-2026-002) - CVE-2026-48710
 redteambrasil/cve-2020-24029
Divulgazione dettagliata di una vulnerabilità di modifica password non autenticata in ForLogic Qualiex v1 e v3, che consente l'escalation remota dei…
 0xdak/cve-2026-53595_exploit
Script di exploit che combina CVE-2026-53595 (acquisizione di account anonimo) e CVE-2026-53593 (caricamento .pht) per l'esecuzione remota di codice…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS versione 0.2.0 contiene una vulnerabilità di Controllo degli Accessi Errato nell'endpoint API /kal-api/auth/users. A causa di una…
 web-logs2/hostapd_mirror
specchio di https://w1.fi/cgit/hostap/ fino al 30/01/2023 per CVE-2022-23303/4 - c22
 tibrn/cve-2025-30144
Proof-of-concept per CVE-2025-30144: bypass della validazione dell'emittente JWT nella libreria fast-jwt che consente agli attaccanti di forgiare…
 sagsooz/cve-2025-29927
🔐 Scanner intelligente basato su Python per CVE-2025-29927 — vulnerabilità di bypass dell'autenticazione nel middleware di Next.js. Rileva meta…
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE, lo strumento è in grado di estrarre credenziali e scattare istantanee basate su magic cookie o credenziali fornite.
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Abuso dei percorsi UNC negli ambienti Windows in Apache Solr
 harygovind/cve-2026-24061
CVE-2026-24061-PoC
 guy2610/tough-cookie-patch-cve-2023-26136
Libreria conforme a RFC6265 per il parsing dei cookie e la gestione di CookieJar per Node.js, con patch di sicurezza CVE-2023-26136. Supporta…
 stefandorresteijn/cve-2021-39409
Registrazione dell'account amministratore nel sistema di valutazione studenti online
 abraxas/cve-2026-59358
Laboratorio proof-of-concept e client di exploit per CVE-2026-59358, che dimostra il riutilizzo da parte di Cloud Foundry UAA di un token PKCE utente…
 murrez/cve-2026-100835
PoC Python per CVE-2026-100835: analizza i manifest Contrast per AllowedChipIDs/AllowedPIIDs, rileva le versioni e sonda gli endpoint del Coordinator…
 gmh5225/csrfbrute
Strumento di brute force per login CSRF progettato specificamente per operazioni di red team, dotato di aggiornamento dinamico dei token CSRF,…
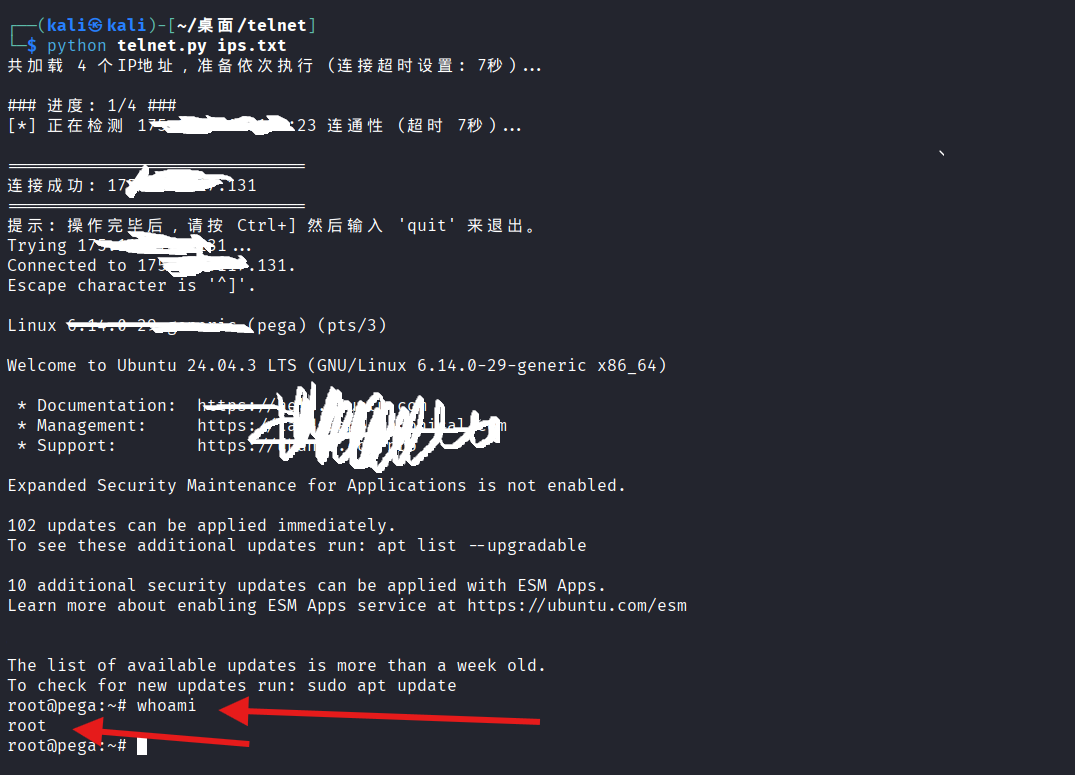 parameciumzhang/tell-me-root
Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test…
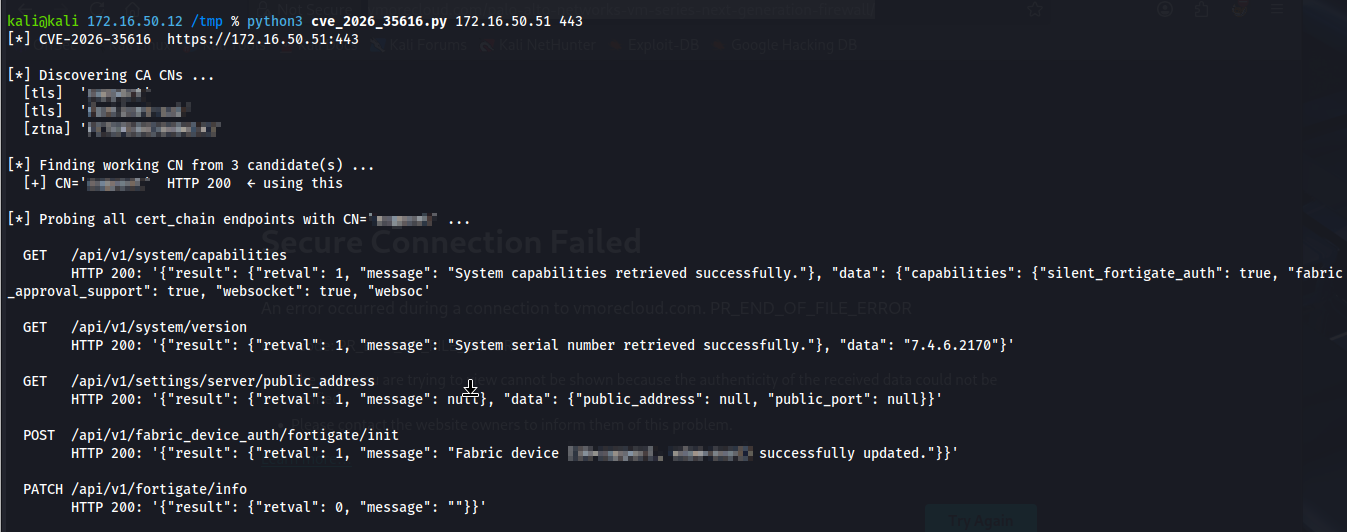 alaatk/cve-2026-35616
Fortinet FortiClientEMS controllo degli accessi improprio








