
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 prot0tw/keycloak_cve-2026-18963_poc
Questo repository è una proof of concept della cve-2026-18963. Utilizzalo solo su prodotti legali (laboratorio, locale, ...).
 l0ggg/cve-2026-55040
Codice di exploit per CVE-2026-55040, può creare header di autenticazione per qualsiasi account validato.
 mondaycom/hatcha
CAPTCHA dimostra che sei umano. HATCHA dimostra che non lo sei.
 uthrasri/openssl_v.1.1.1g
Robusto toolkit open-source che implementa i protocolli TLS/SSL e una libreria crittografica completa per cifratura, decifratura, gestione dei…
 uthrasri/g2.5_openssl_v_1_0_1g
Libreria crittografica completa con supporto ai protocolli SSL/TLS, cifratura, decifratura, hashing e gestione dei certificati X.509 per…
 dev-sec/ansible-ssh-hardening
Questo ruolo Ansible fornisce numerose configurazioni SSH relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 legrandin/pycryptodome
Una libreria crittografica autonoma per Python
 skelsec/pypykatz
Implementazione di Mimikatz in puro Python
 cisco/libsrtp
Library for SRTP (Secure Realtime Transport Protocol)
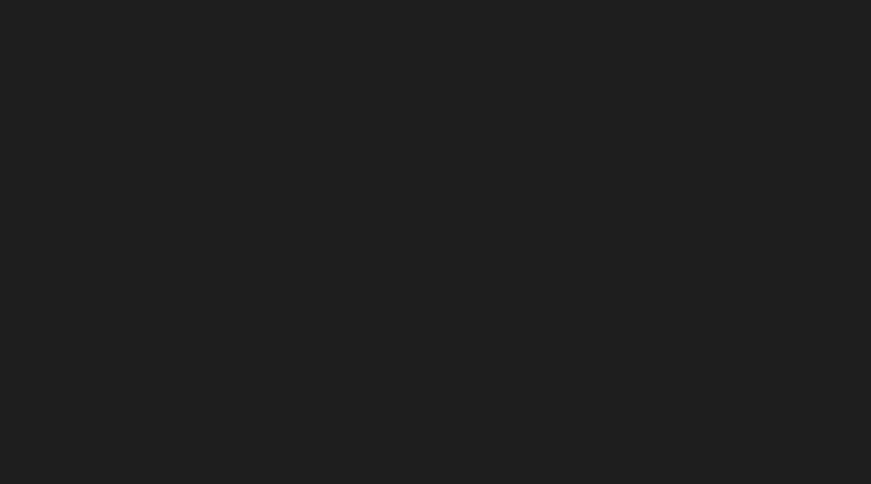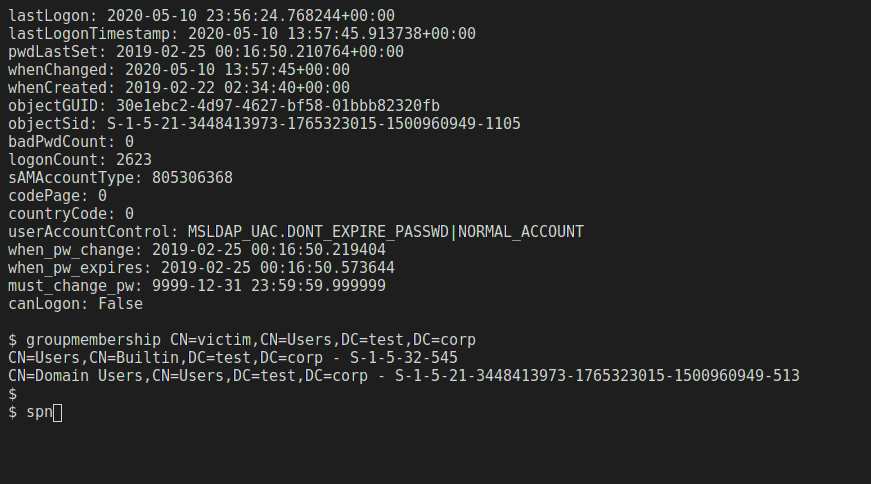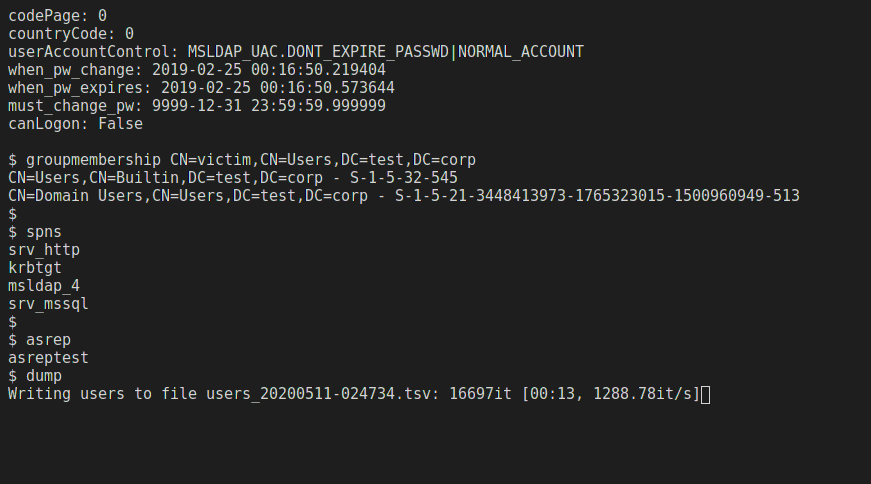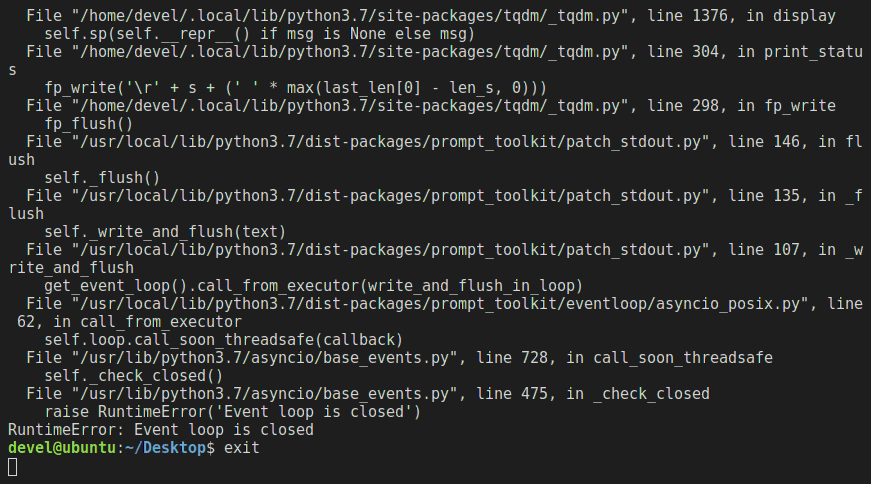 skelsec/msldap
Libreria Python per il auditing di Microsoft Active Directory tramite LDAP, con supporto per autenticazione NTLM, Kerberos, SSPI, channel binding,…
 rench321/sklad
Magazzino sicuro di snippet di livello industriale per la barra delle applicazioni. 📦 Costruito con Rust (Tauri v2) e React. Offline-first,…
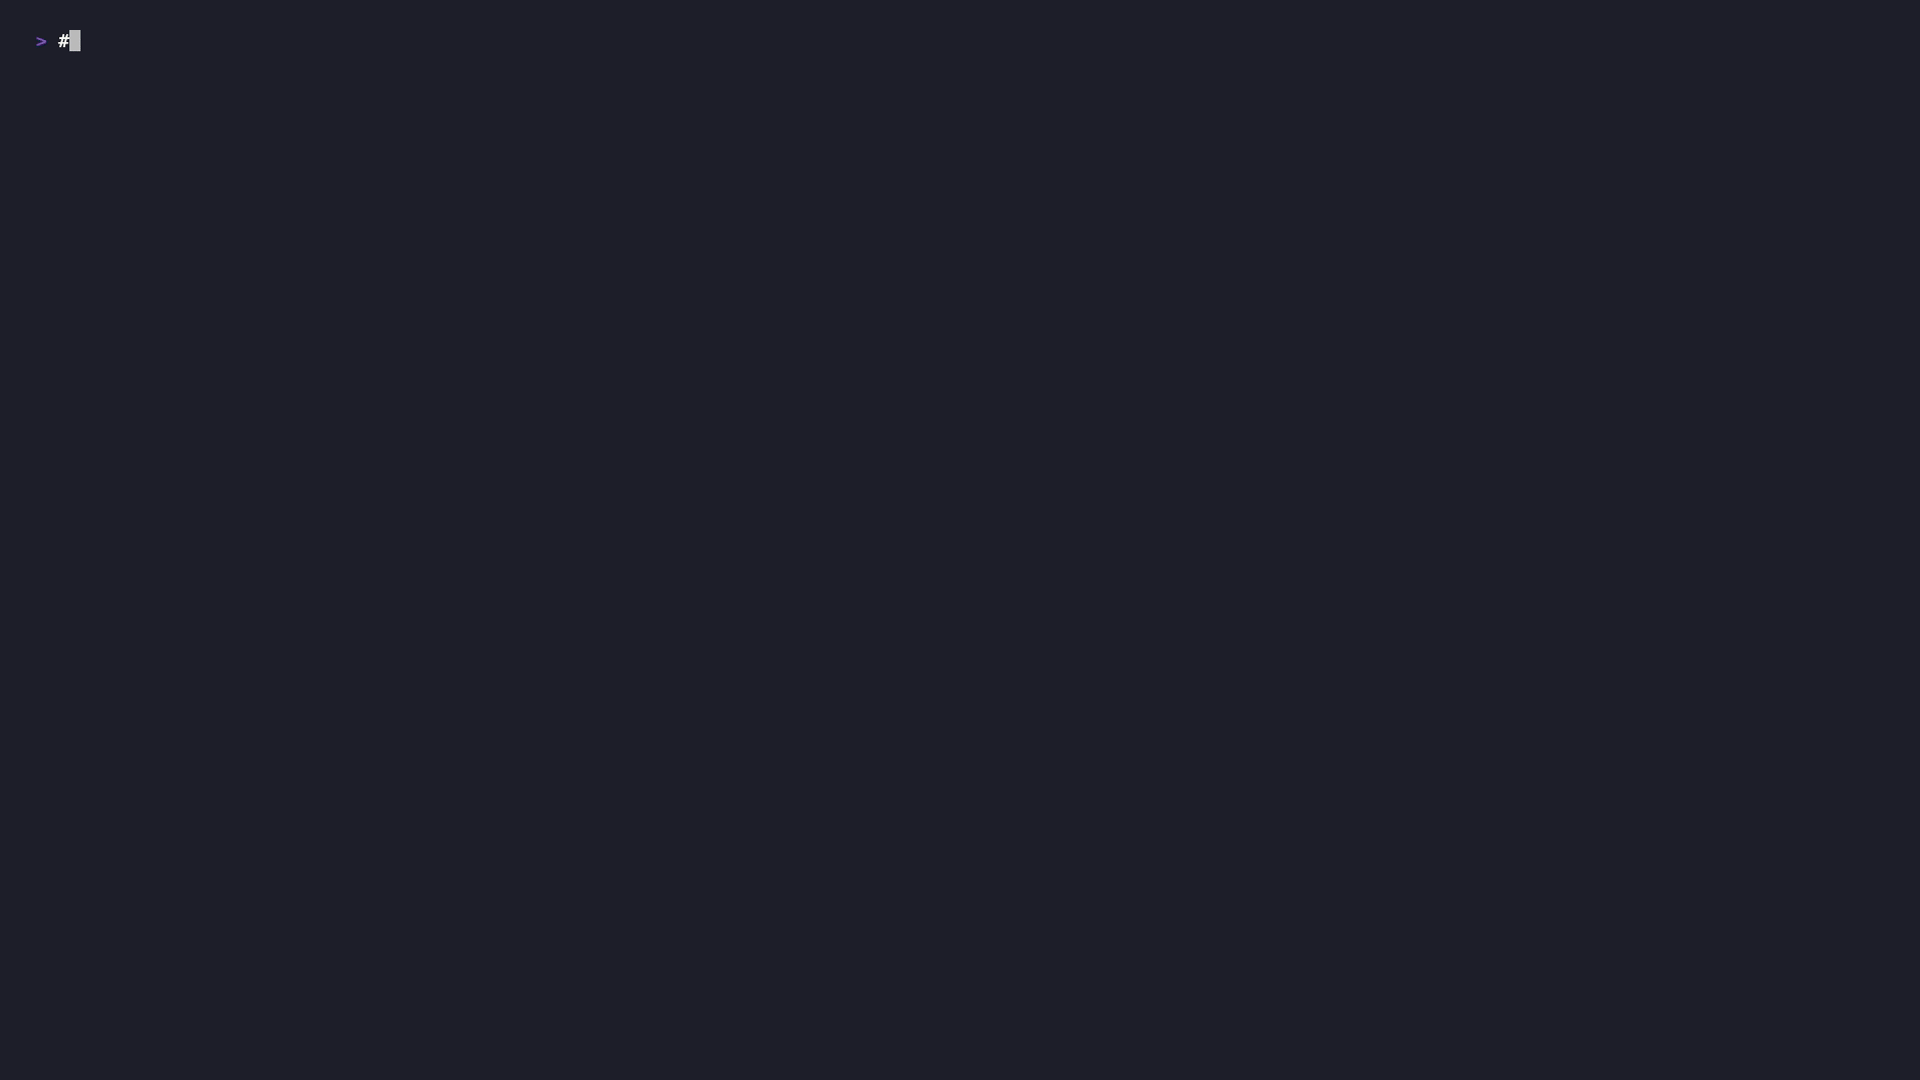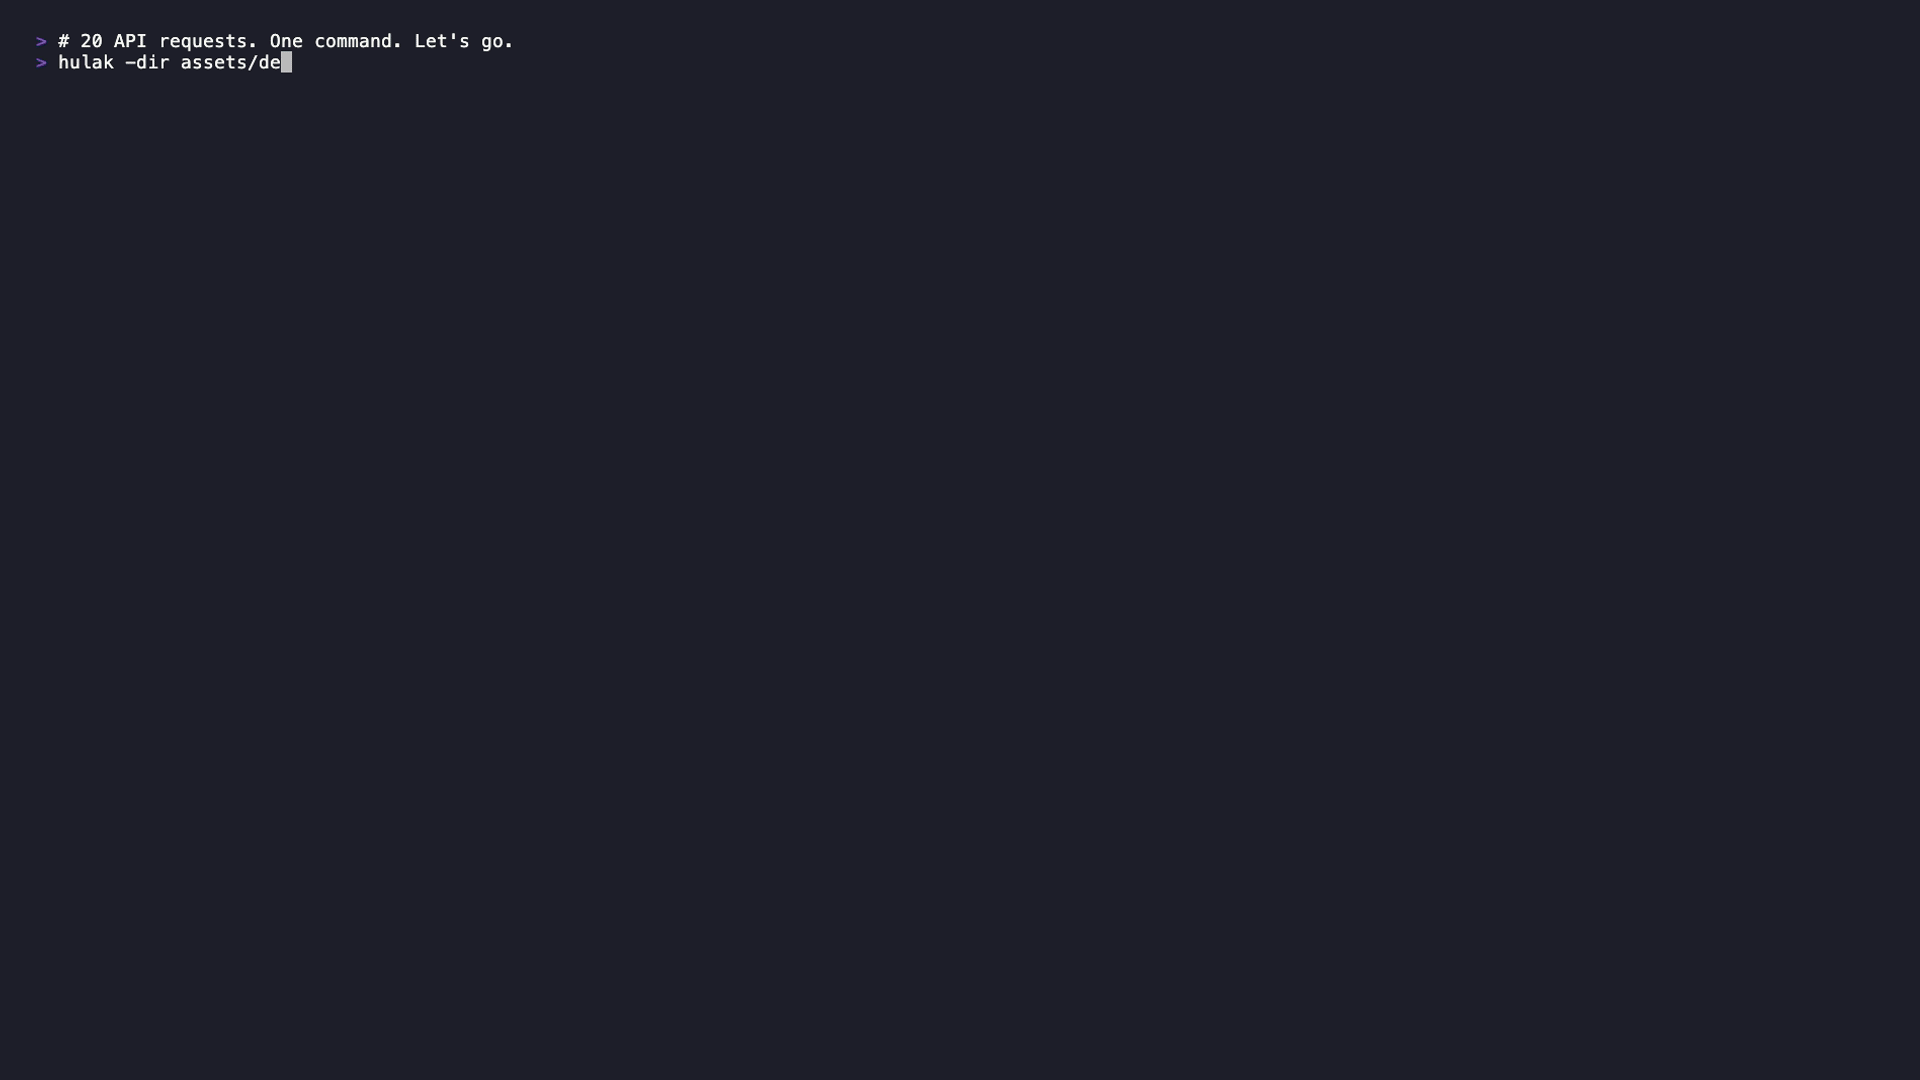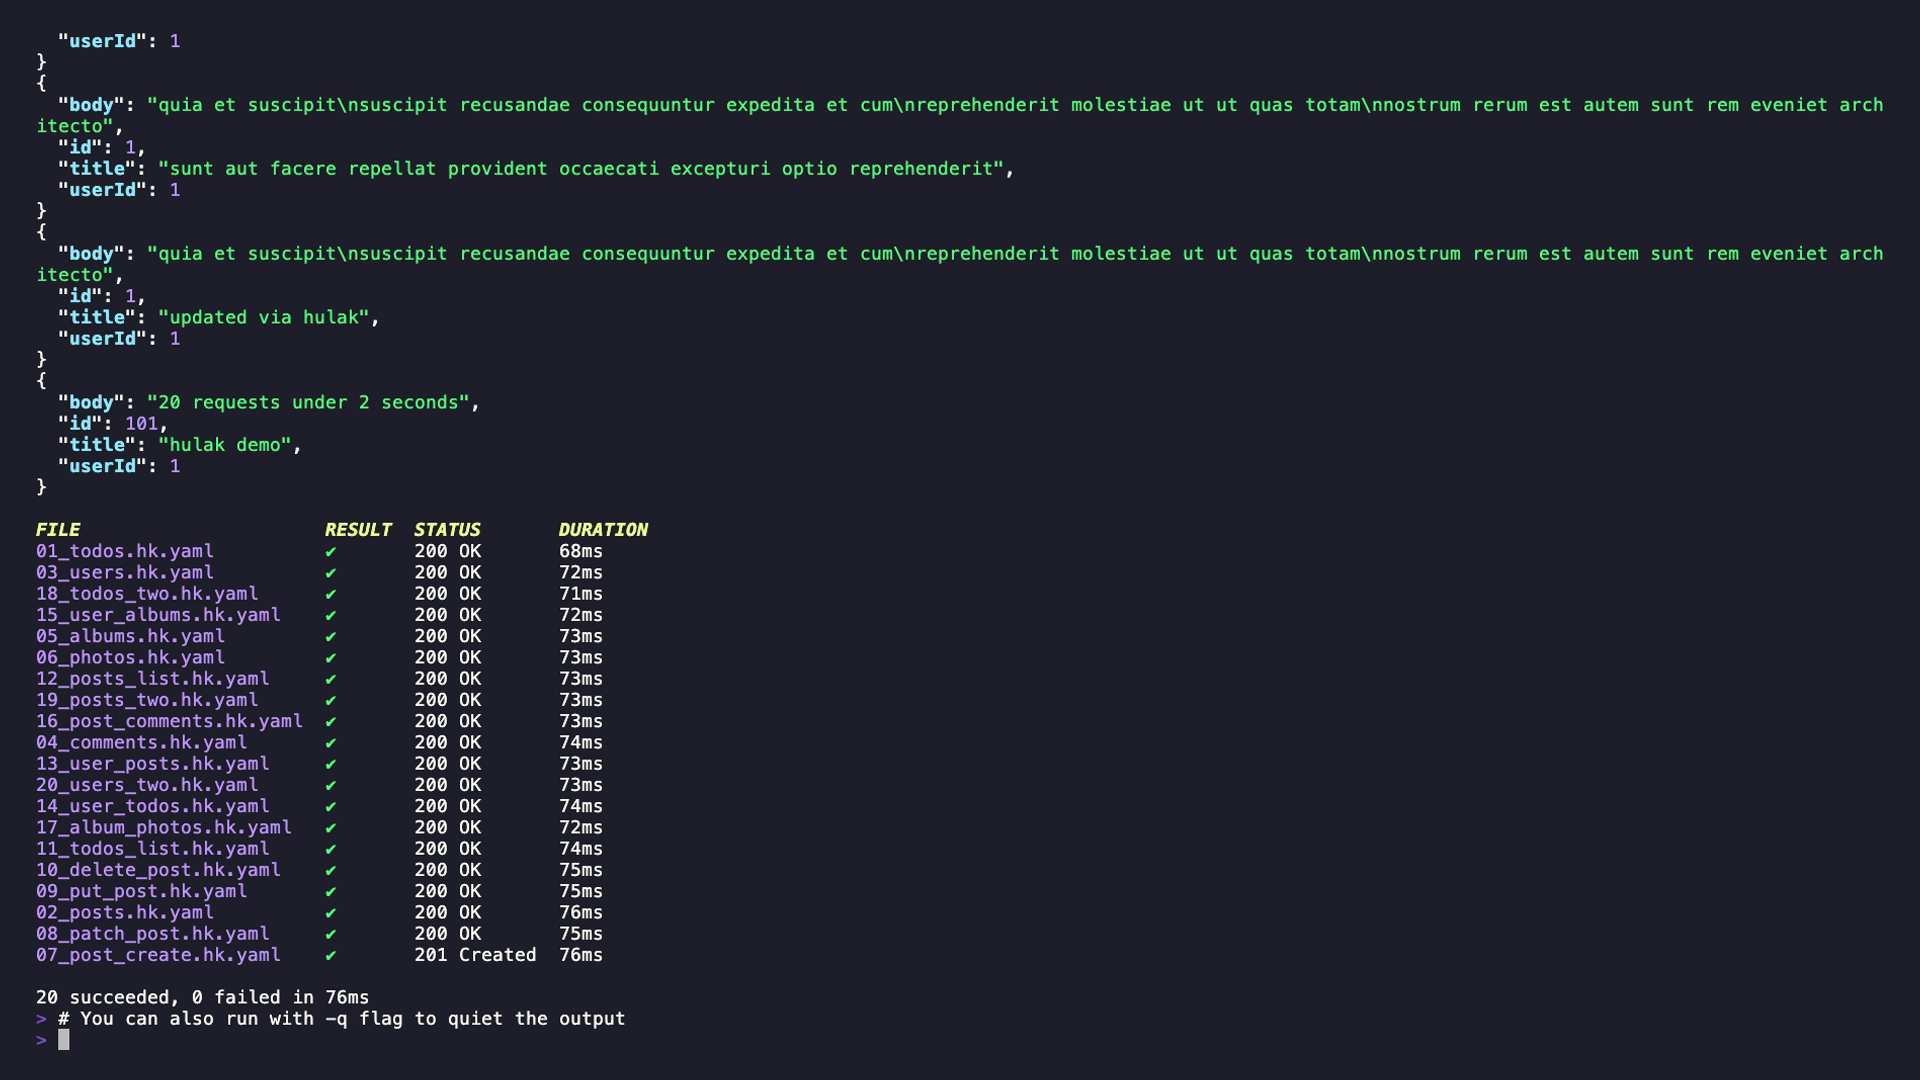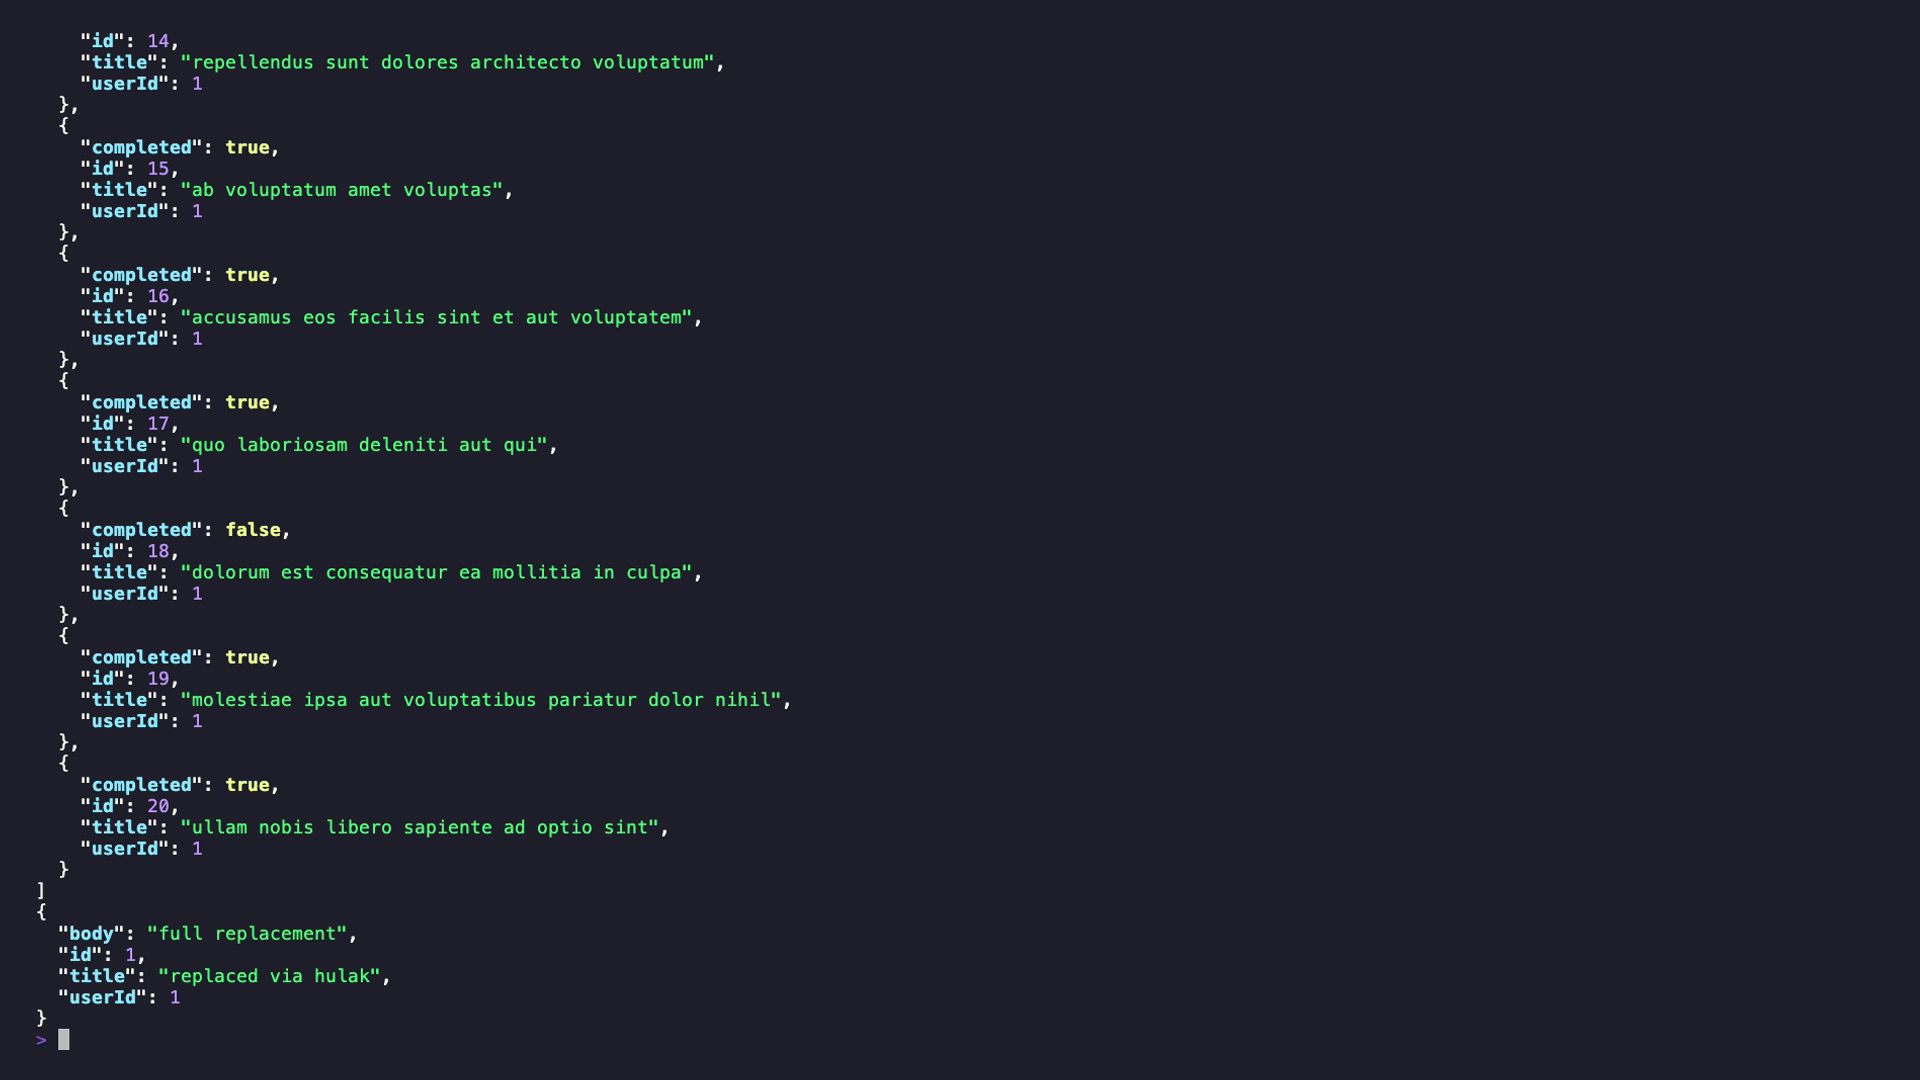 xaaha/hulak
Un client API CLI leggero basato su file con segreti crittografati con age, supporto GraphQL di prima classe e un server MCP integrato per i flussi…
 randomrobbiebf/cve-2023-2982
WordPress Social Login e Registrazione (Discord, Google, Twitter, LinkedIn) <= 7.6.4 - Bypass dell'autenticazione
 itres-labs/usbcoercer
USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
 covepseng/cve-2026-102268-poc
PoC di sfruttabilità per CVE-2026-102-268 (bypass del rilevamento Asymmetric-PEM di PyJWT).
 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 aetherai3/aether-protocol-p
Implementazione funzionante: identità a breve durata verificate crittograficamente per l'autenticazione delle decisioni dell'IA — CVE-2025-59536…








