
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 0xblackash/cve-2025-31161
CVE-2025-31161
 kc57/jitbit_helpdesk_auth_bypass
Utility per derivare il segreto condiviso su un'installazione di JitBit Helpdesk che può essere utilizzato per l'elusione dell'autenticazione…
 philippeabraxas-jpg/tbp-network
Teoria e implementazione del protocollo TBP per proteggere l'IA in rete in reti da piccole ad aperte
 berraesen/nextjs-middleware-auth-bypass-lab
Ho creato questo ambiente di laboratorio da zero. Ho preparato le pagine di login, home e admin nell'applicazione Next.js. Dopo aver impostato il…
 mr-zapi/cve-2024-54085
Solo PoC per CVE 2024-54085
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Bypass dell'autorizzazione nel middleware di Next.js
 digicred-oss/caos-os
Customer Assurance Operating System. Rispondi una sola volta ai questionari di sicurezza che i tuoi clienti ti inviano.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — Bypass dell'autenticazione non autenticato in JFrog Artifactory ("phantom join key" -> token di amministratore del servizio…
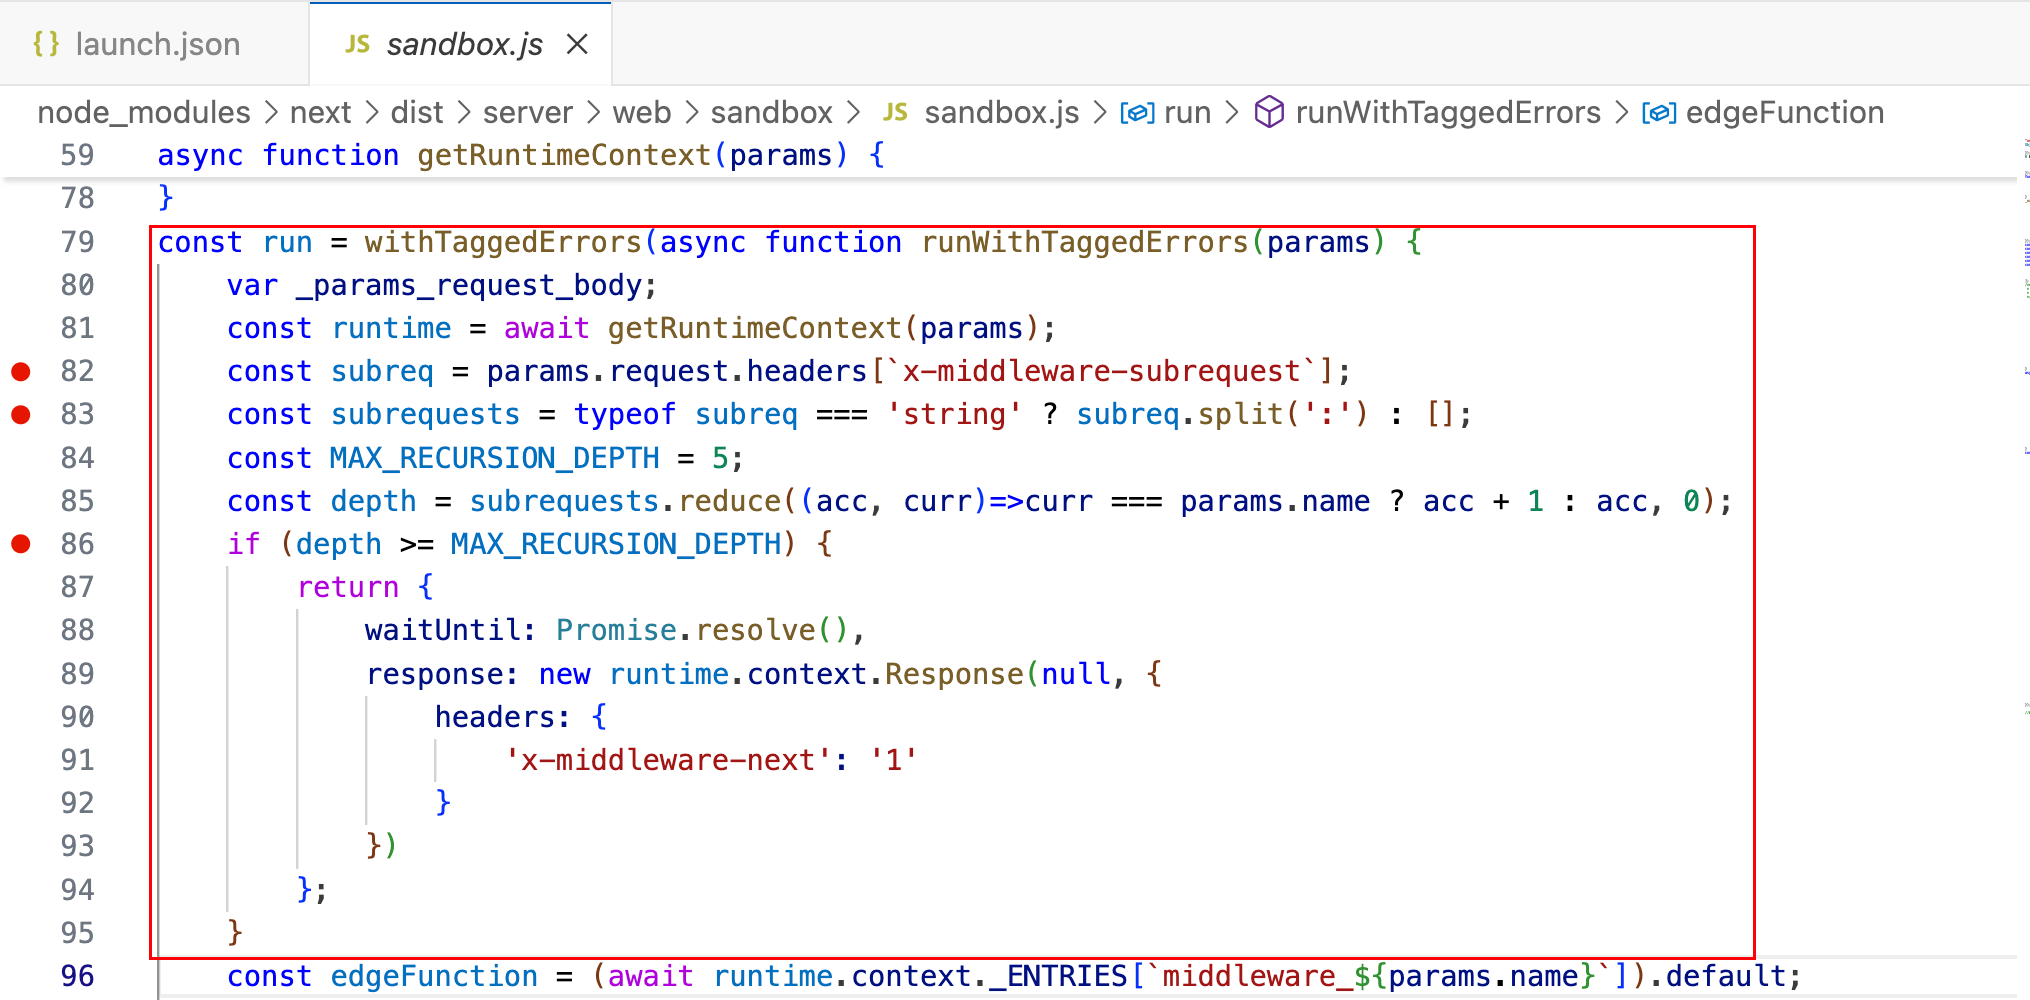 oyst3r1ng/cve-2025-29927
Bypass dell'autenticazione del middleware Next.js
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, che consente a utenti non autenticati di ottenere accesso root tramite…
 fredevsec/cve-2026-0073
RCE 0-Click nel Debug Wireless TLS ADB Android
 umakant76705/cve-2022-22978
Dimostrazione passo-passo del bypass di autorizzazione CVE-2022-22978 in RegexRequestMatcher di Spring Security, con configurazione dell'app…
 0xblackash/cve-2026-41940
CVE-2026-41940
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-concept exploit per CVE-2026-41940, una bypass dell'autenticazione critico in cPanel/WHM tramite iniezione CRLF, che consente accesso root…
 johanneslks/cve-2026-33186
Bypass della policy di autorizzazione RBAC in gRPC-Go tramite slash `:path` mancante (Bypass dell'autenticazione)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Alto - Remoto - IDOR - un JWT del controller è un token di flotta
 rajsidwadkar/uap-protocol
Un protocollo wire unificato e security-first per l'accesso agli strumenti e il coordinamento degli agenti. UAP elimina le vulnerabilità…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilegio residuo - GET export-key chiavi private








