
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 randomrobbiebf/cve-2024-54378
Quietly Insights <= 1.2.2 - Mancanza di autorizzazione per aggiornamento arbitrario di opzioni da parte di utenti autenticati (Abbonati+)
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Autorizzazione mancante per l'aggiornamento arbitrario delle opzioni da parte di utenti autenticati (Subscriber+)
 yoryio/cve-2024-27198
Exploit per CVE-2024-27198 - TeamCity Server
 randomrobbiebf/agency-toolkit-1023-missing-authorization-to-unauthenticated-arbitrary-options-update
Agency Toolkit <= 1.0.23 - Autorizzazione mancante per aggiornamento arbitrario delle opzioni non autenticato
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Creatore di corsi online, corsi eLearning, soluzione per corsi, corsi di formazione <= 3.2.21 - Mancanza di autorizzazione per…
 compliancecontrol/cve-2024-56116
Documentazione per CVE-2024-56116: una vulnerabilità di Cross-Site Request Forgery in Amiro.CMS prima della versione 7.8.4 che permette a un…
 randomrobbiebf/cve-2024-11643
Accessibility di AllAccessible <= 1.3.4 - Autorizzazione mancante per aggiornamento arbitrario di opzioni da parte di utenti autenticati (Abbonato+)
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
Exploit proof-of-concept per CVE-2024-41713, che dimostra un bypass dell'autenticazione in Mitel MiCollab che porta alla lettura arbitraria di file.…
 hunt3r850/cve-2024-10924-poc
Exploit proof-of-concept per CVE-2024-10924, una vulnerabilità di bypass dell'autenticazione nel plugin WordPress Really Simple Security, che…
 portswigger/oauth-scan
Estensione di Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID
 dagowda/zabbix-cve-2022-23131-sso-bypass
Script exploit per CVE-2022-23131 che bypassa l'autenticazione SSO di Zabbix forgiando token JWT, consentendo accesso admin non autorizzato alla…
 d0ge/sign-saboteur
SignSaboteur è un'estensione di Burp Suite per modificare, firmare e verificare vari token web firmati
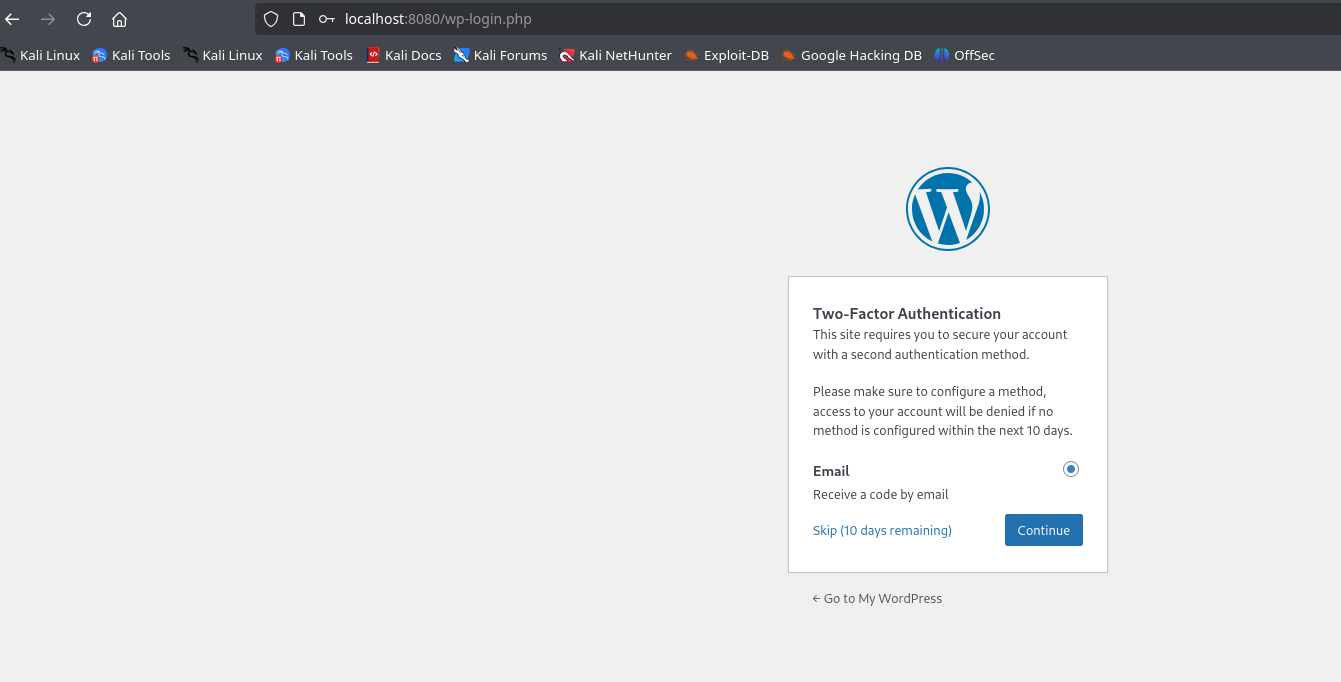 maalfer/cve-2024-10924-poc
Bypass del MFA in WordPress con il plugin Really Simple Security installato tra le versioni 9.0.0 – 9.1.1.1.
 xthalach/cve-2024-11318
Questo repository descrive una vulnerabilità IDOR in AbsysNet 2.3.1, che consente a un attaccante remoto di forzare gli ID di sessione tramite…
 gr-1m/cve-2024-0012-poc
CVE-2024-0012 è una vulnerabilità di bypass dell'autenticazione nel software PAN-OS di Palo Alto Networks. Questa vulnerabilità consente a un…
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Autorizzazione mancante per l'installazione arbitraria di plugin/temi da parte di utenti autenticati (Subscriber+)
 tam-k592/cve-2024-52316
CVE-2024-52316 - Vulnerabilità di Bypass dell'Autenticazione in Apache Tomcat
 zyn3rgy/smbtakeover
Implementazione BOF e Python3 della tecnica per dissociare 445/tcp su Windows tramite interazioni con SCM.








