 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 maleeshaudan/wordpress-cve-2024-10924--exploit
Exploit WordPress CVE-2024-10924 per il plugin Really Simple Security
 sariamubeen/cve-2024-10924
Exploit Python per CVE-2024-10924 che aggira l'autenticazione a due fattori nel plugin WordPress Really Simple SSL, consentendo l'accesso…
 h8su/wordpress-cve-2024-10924-exploit
Una prova di concetto (PoC) per CVE-2024-10924, una vulnerabilità nel plugin Really Simple SSL per WordPress che permette di bypassare…
 xenom0rph97/cve-2024-30896
Exploit proof-of-concept per CVE-2024-30896, una vulnerabilità di escalation dei privilegi in InfluxDB che consente ai titolari di token allAccess di…
 hakivvi/cve-2025-23369
Exploit per CVE-2025-23369: bypass dell'autenticazione SAML in GitHub Enterprise Server tramite peculiarità di libxml2, che consente l'accesso non…
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 - 9.1.1.1 - Bypass dell'autenticazione
 7ragnarok7/cve-2021-3754
Dettagli della vulnerabilità ed exploit per CVE-2021-3754
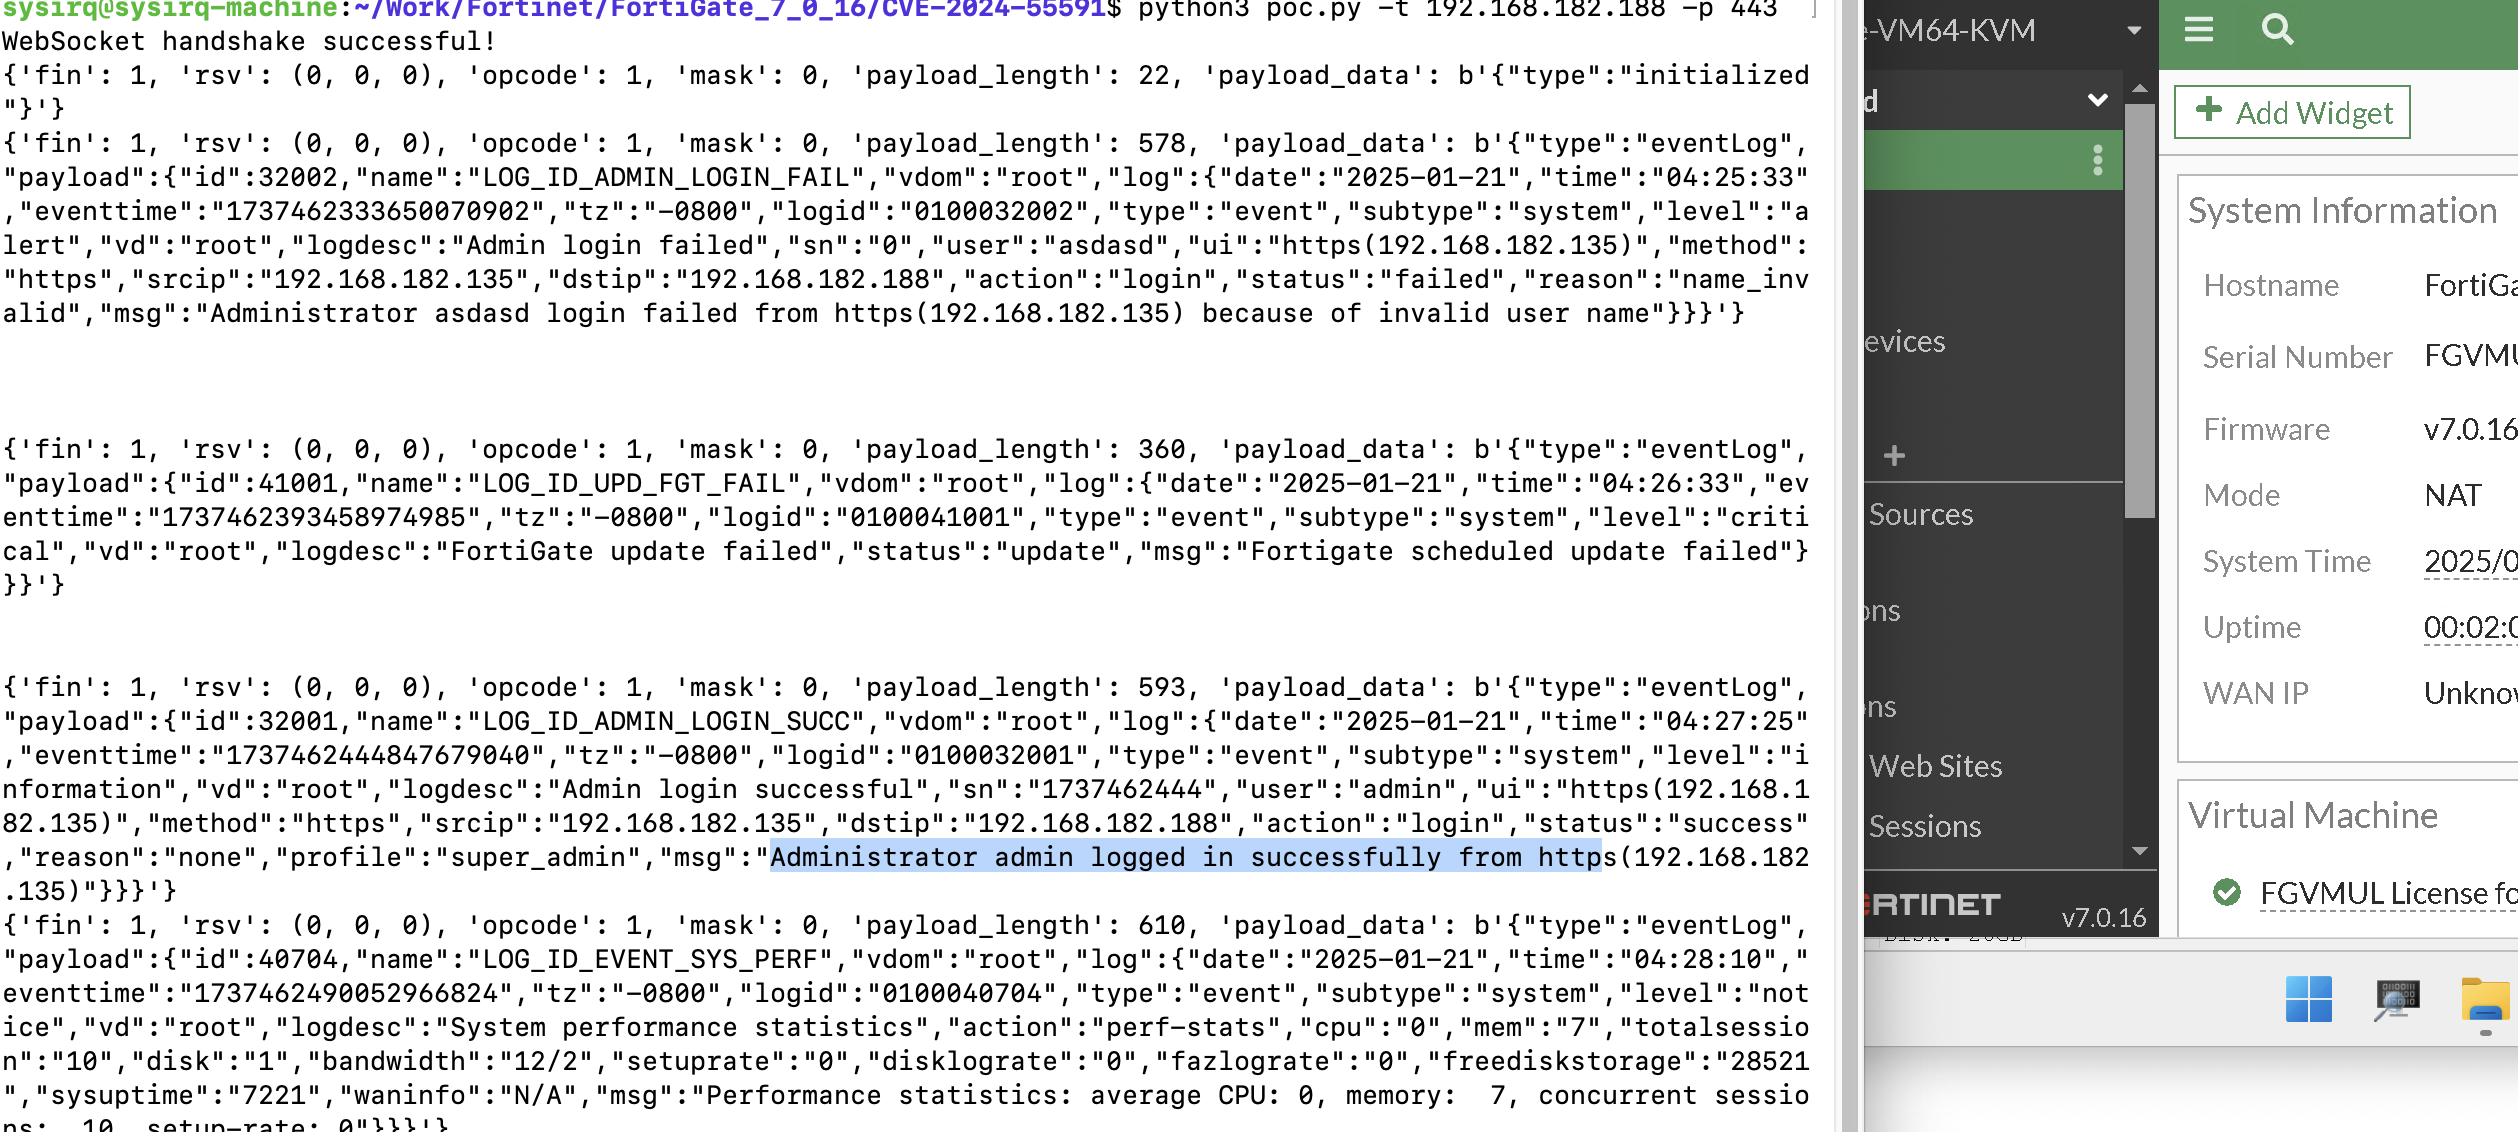 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit proof-of-concept per il bypass dell'autenticazione di FortiOS (CVE-2024-55591) che consente l'accesso non autenticato ai log di sistema…
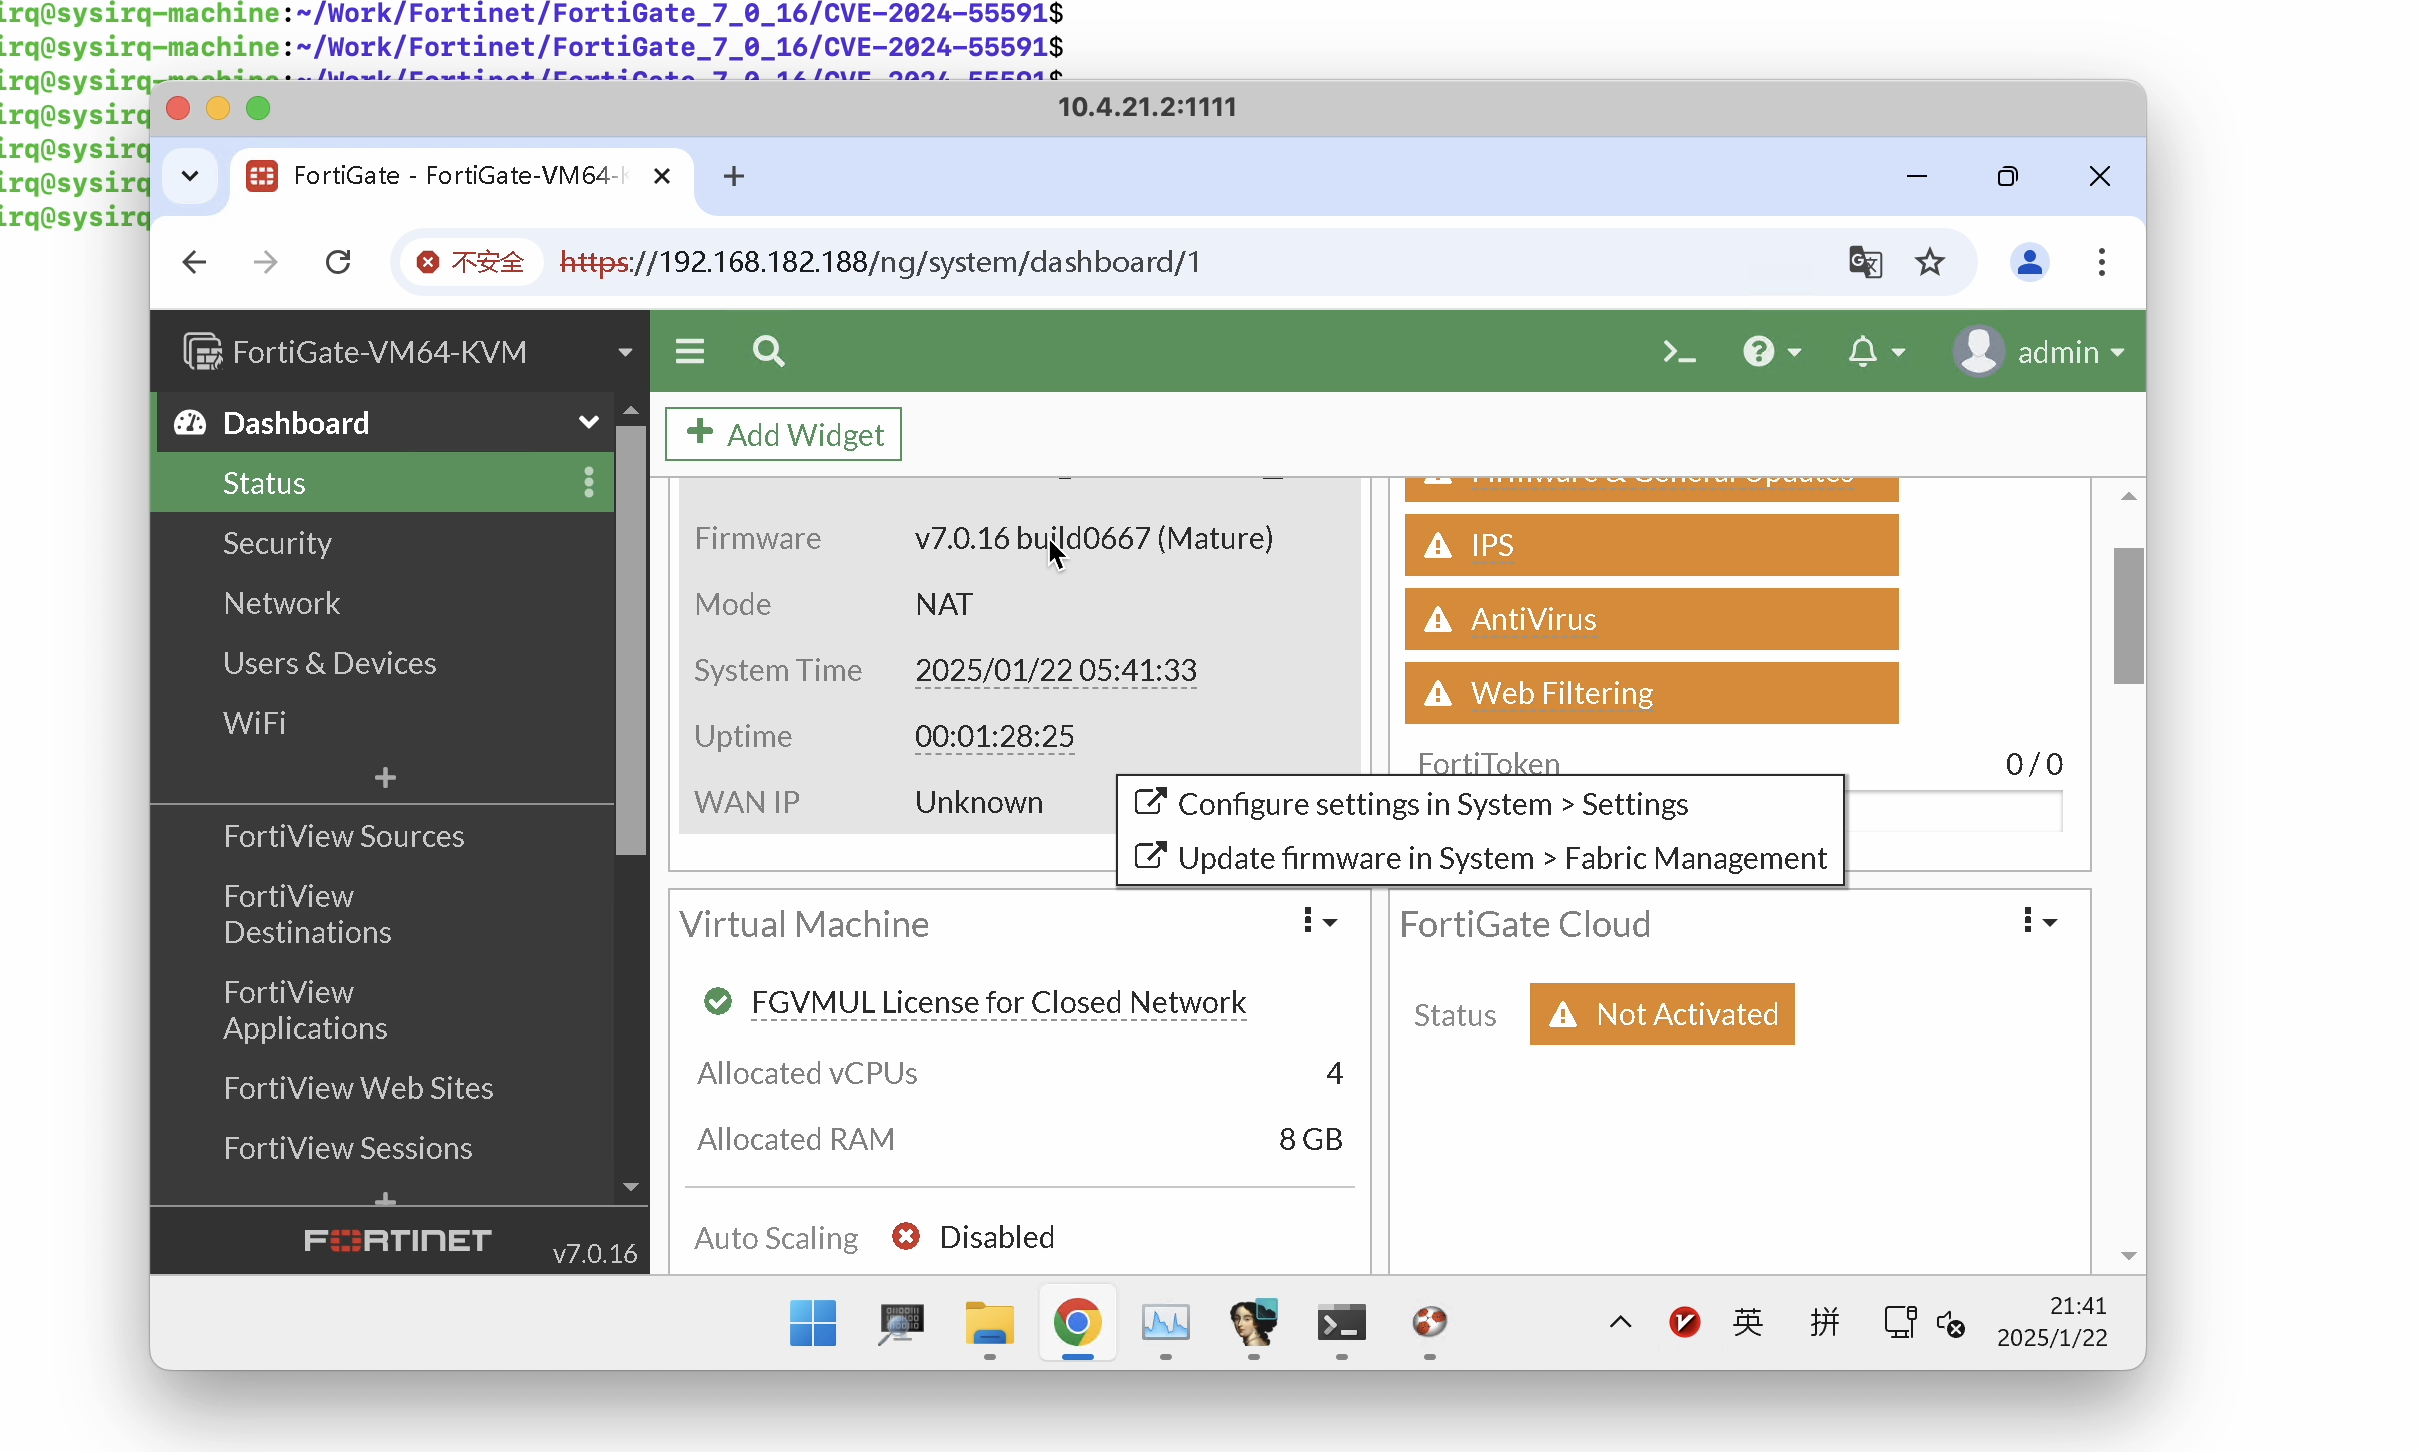 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Exploit Python per CVE-2024-55591, che bypassa l'autenticazione FortiOS per eseguire comandi remoti su dispositivi FortiGate e FortiProxy vulnerabili.
 sfewer-r7/sonicsessionleak
Exploit per CVE-2024-53704 - SonicWall SonicOS SSLVPN bypass dell'autenticazione
 masa42/cve-2024-38821-poc
Exploit proof-of-concept per CVE-2024-38821, che dimostra il bypass dell'autenticazione in Spring Framework tramite path traversal per accedere a…
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - Mancanza di autorizzazione che consente a utenti autenticati (Subscriber+) l'aggiornamento limitato delle opzioni
 katsana/remote-control
Concedi accesso remoto all'account utente senza condividere le credenziali
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - Autorizzazione mancante che consente il glitch del denaro infinito
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Autorizzazione mancante per sovrascrittura/caricamento di file (Esecuzione remota di codice)
 randomrobbiebf/cve-2024-54378
Quietly Insights <= 1.2.2 - Mancanza di autorizzazione per aggiornamento arbitrario di opzioni da parte di utenti autenticati (Abbonati+)
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Autorizzazione mancante per l'aggiornamento arbitrario delle opzioni da parte di utenti autenticati (Subscriber+)