
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 umputun/reproxy
Lightweight edge HTTP(S) server and reverse proxy with automatic SSL, Docker/Consul discovery, per-route authentication, rate limiting, and…
 orangejuicehu/cve-2024-41958-poc
Questa è una piccola prova di concetto per CVE-2024-41958
 th-secforge/cve-2025-29972
CVE-2025-29927 - Vulnerabilità di sicurezza critica in Next.js
 strategic-automation/violin
Profilo di pentest agentico per Hermes: 31 playbook per ricognizione autorizzata, attacchi web/controllo accessi, validazione sicura degli exploit e…
 tomjwxf/scopeblind-gateway
Gateway di sicurezza per server MCP con applicazione delle policy per strumento, ricevute di audit firmate Ed25519 e logging in modalità shadow.…
 mcw0/dahuaconsole
Dahua Console, accedi alla console di debug interna e/o ad altre funzioni oggetto di ricerca nei dispositivi Dahua. Sentiti libero di contribuire a…
 radicle-dev/heartwood
Pila di collaborazione e pubblicazione di codice peer-to-peer con un protocollo sicuro e decentralizzato, strumento CLI e demone di rete per forge di…
 shivam-bathla/cve-2026-24061-setup
Configurazione Docker per CVE-2026-24061
 dani-garcia/vaultwarden
Server non ufficiale compatibile con Bitwarden scritto in Rust, precedentemente noto come bitwarden_rs
 oauth2-proxy/oauth2-proxy
Un reverse proxy che fornisce autenticazione con Google, Azure, OpenID Connect e molti altri provider di identità.
 golioth/signy
Libreria di crittografia asimmetrica per generare URL firmati su dispositivi embedded, consentendo l'accesso a risorse con limiti di tempo…
 xtwip/fortipwn
Script di enumerazione Forti CVE-2022-40684 realizzato in Rust
 nilsteampassnet/teampass
Gestore collaborativo di password
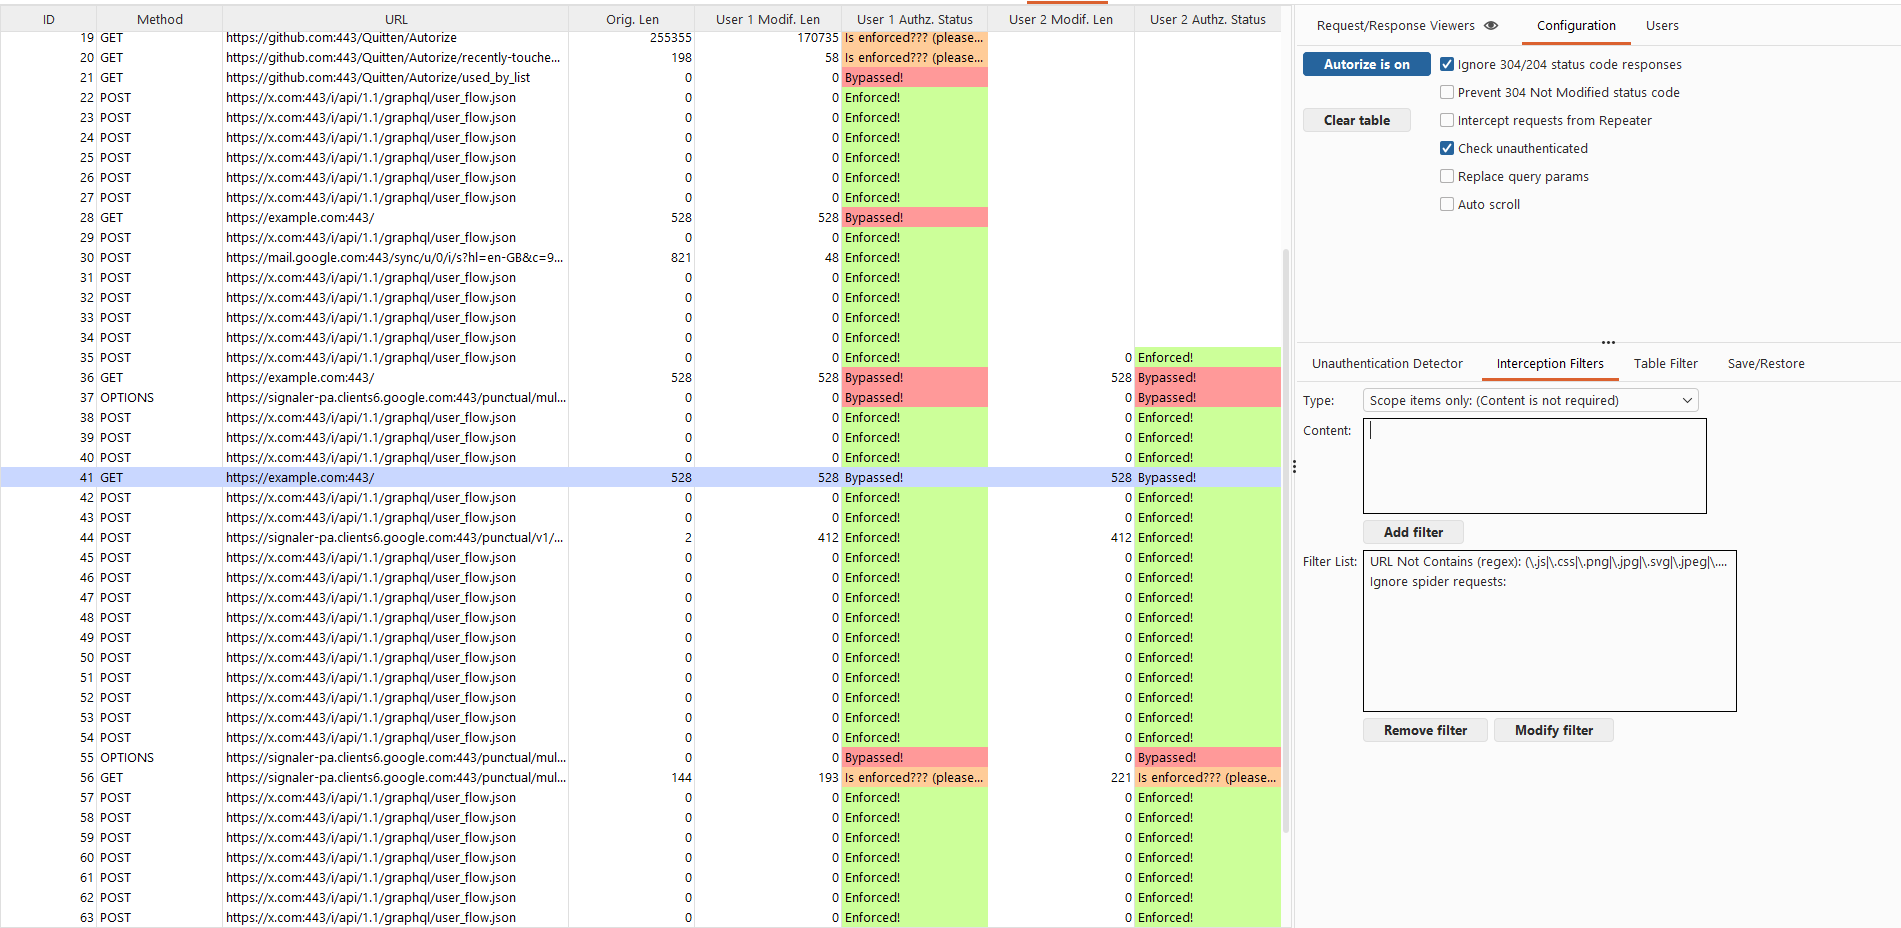 quitten/autorize
Estensione automatica per il rilevamento di violazioni di autorizzazione per Burp Suite scritta in Jython sviluppata da Barak Tawily per agevolare il…
 openidentityplatform/openam
Piattaforma open-source di gestione degli accessi che offre single sign-on, autenticazione adattiva, autorizzazione e federazione per un accesso…
 northpolesec/santa
Un sistema di autorizzazione all'accesso a binari e file per macOS.
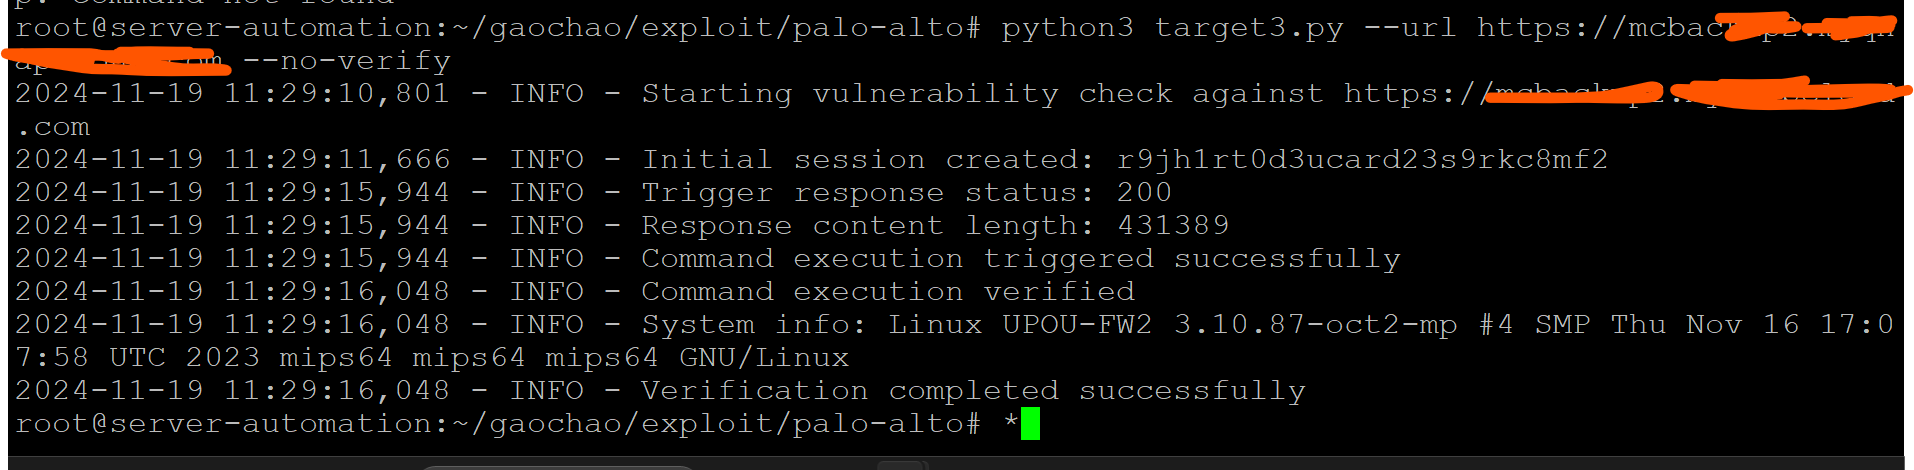 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Bypass di autenticazione nell'interfaccia Web di gestione (PAN-SA-2024-0015) RCE POC
 himash/cve-2018-19410-poc
Prova di concetto per la vulnerabilità CVE-2018-19410







