
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 h454nsec/cve-2023-42793
JetBrains TeamCity Bypass dell'autenticazione CVE-2023-42793 Exploit
 bishopfox/otto-support
Un'implementazione di un server MCP vulnerabile che utilizza mcp-go
 sleepycofe/cve-2021-26102
PoC del bypass dell'autenticazione di FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)
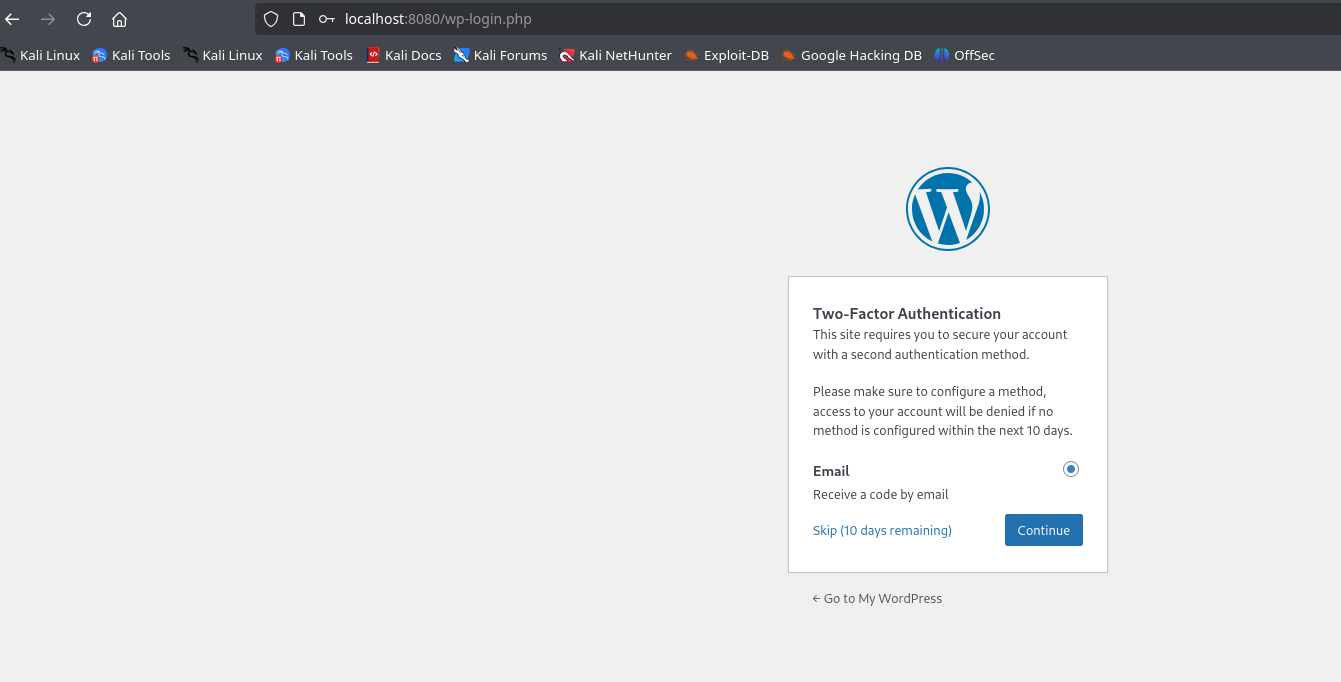 maalfer/cve-2024-10924-poc
Bypass del MFA in WordPress con il plugin Really Simple Security installato tra le versioni 9.0.0 – 9.1.1.1.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 henry4e36/cve-2022-33174
Powertek PDU bypass dell'identità
 zwxxb/cve-2023-2215
PoC per CVE-2023-2215 - Bypass dell'autenticazione
 dcollaoa/cve-2024-0012-gui-poc
Script Python per l'exploit CVE-2024-0012 / CVE-2024-9474
 0xblackash/cve-2026-21962
CVE-2026-21962
 whisperer1290/cve-2025-54309__enhanced_exploit
Exploit multithread per il bypass dell'autenticazione di CrushFTP (CVE-2025-54309) con implementazione di race condition, generazione di payload XML…
 wooooong/cve-2025-2825
Script di exploit per il bypass dell'autenticazione di CrushFTP (CVE-2025-2825) che utilizza un header Authorization appositamente costruito e un…
 al1ex/shiro-basic
Questo è un semplice progetto Shiro-basic, pensato solo per ambienti di pentest.
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - Mancanza di autorizzazione per l'escalation dei privilegi da utente autenticato (studente+) ad amministratore
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Mancata configurazione del segreto JWT che consente l'escalation dei privilegi senza autenticazione
 xltj/nopac
Implementazione in Go di NoPac, che sfrutta CVE-2021-42278 e CVE-2021-42287
 sfewer-r7/sonicsessionleak
Exploit per CVE-2024-53704 - SonicWall SonicOS SSLVPN bypass dell'autenticazione
 likekabin/cve-2018-10933_ssh
Exploit Python per CVE-2018-10933 che bypassa l'autenticazione del server libssh e genera una shell non autenticata su server SSH vulnerabili.
 jfriedli/cve-2025-10294
Exploit per CVE-2025-10294: bypass dell'autenticazione tramite chiave HMAC vuota in ownid_shared_secret, che consente la falsificazione di JWT e…








