
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 cosignet/sdk
Client TypeScript snello + client Python zero-dep e ricette per proteggere azioni ad alto rischio dietro un'approvazione passkey legata al payload.
 themehackers/cve-2025-29972
CVE-2025-29927 è una vulnerabilità di sicurezza critica che colpisce Next.js, un popolare framework React per la creazione di applicazioni web…
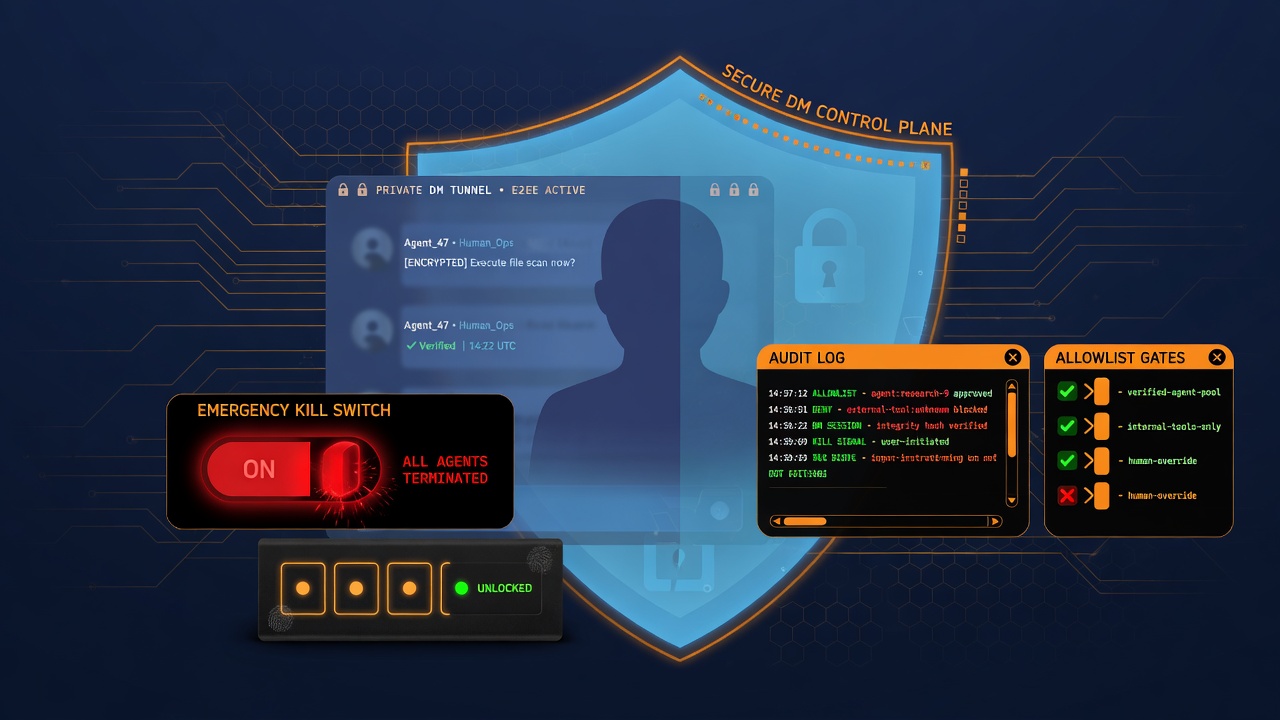 wattocyber/agentic-dm-gateway
Piano di controllo della sicurezza per agenti LLM: allowlist, kill switch del proprietario, sessioni PIN, limiti di frequenza, rilevamento delle…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Prova di concetto
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager Bypass dell'autenticazione (CVE-2024-29849)
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Specifica ufficiale in inglese. Architettura di autorizzazione crittograficamente verificabile per agenti AI autonomi.
 squ1dw3rm/cve-2023-52268
Bypass dell'autenticazione per il portale utente finale di FreeScout
 spiffe/spire
Piattaforma di identità dei workload che attesta i servizi in esecuzione, emette ID/SVID SPIFFE e abilita l'autenticazione mTLS e JWT per Kubernetes,…
 aj2108/cve-2026-8239
Analisi di sicurezza per un IDOR in Concrete CMS che espone le valutazioni delle conversazioni tramite un'autorizzazione mancante sull'endpoint…
 xhyumiracle/sudp
Protocollo di delega dell'uso dei segreti — uso dei segreti a livello di protocollo per sistemi agentici
 infisical/infisical
Infisical è la piattaforma open-source per la gestione di segreti, certificati e accessi privilegiati.
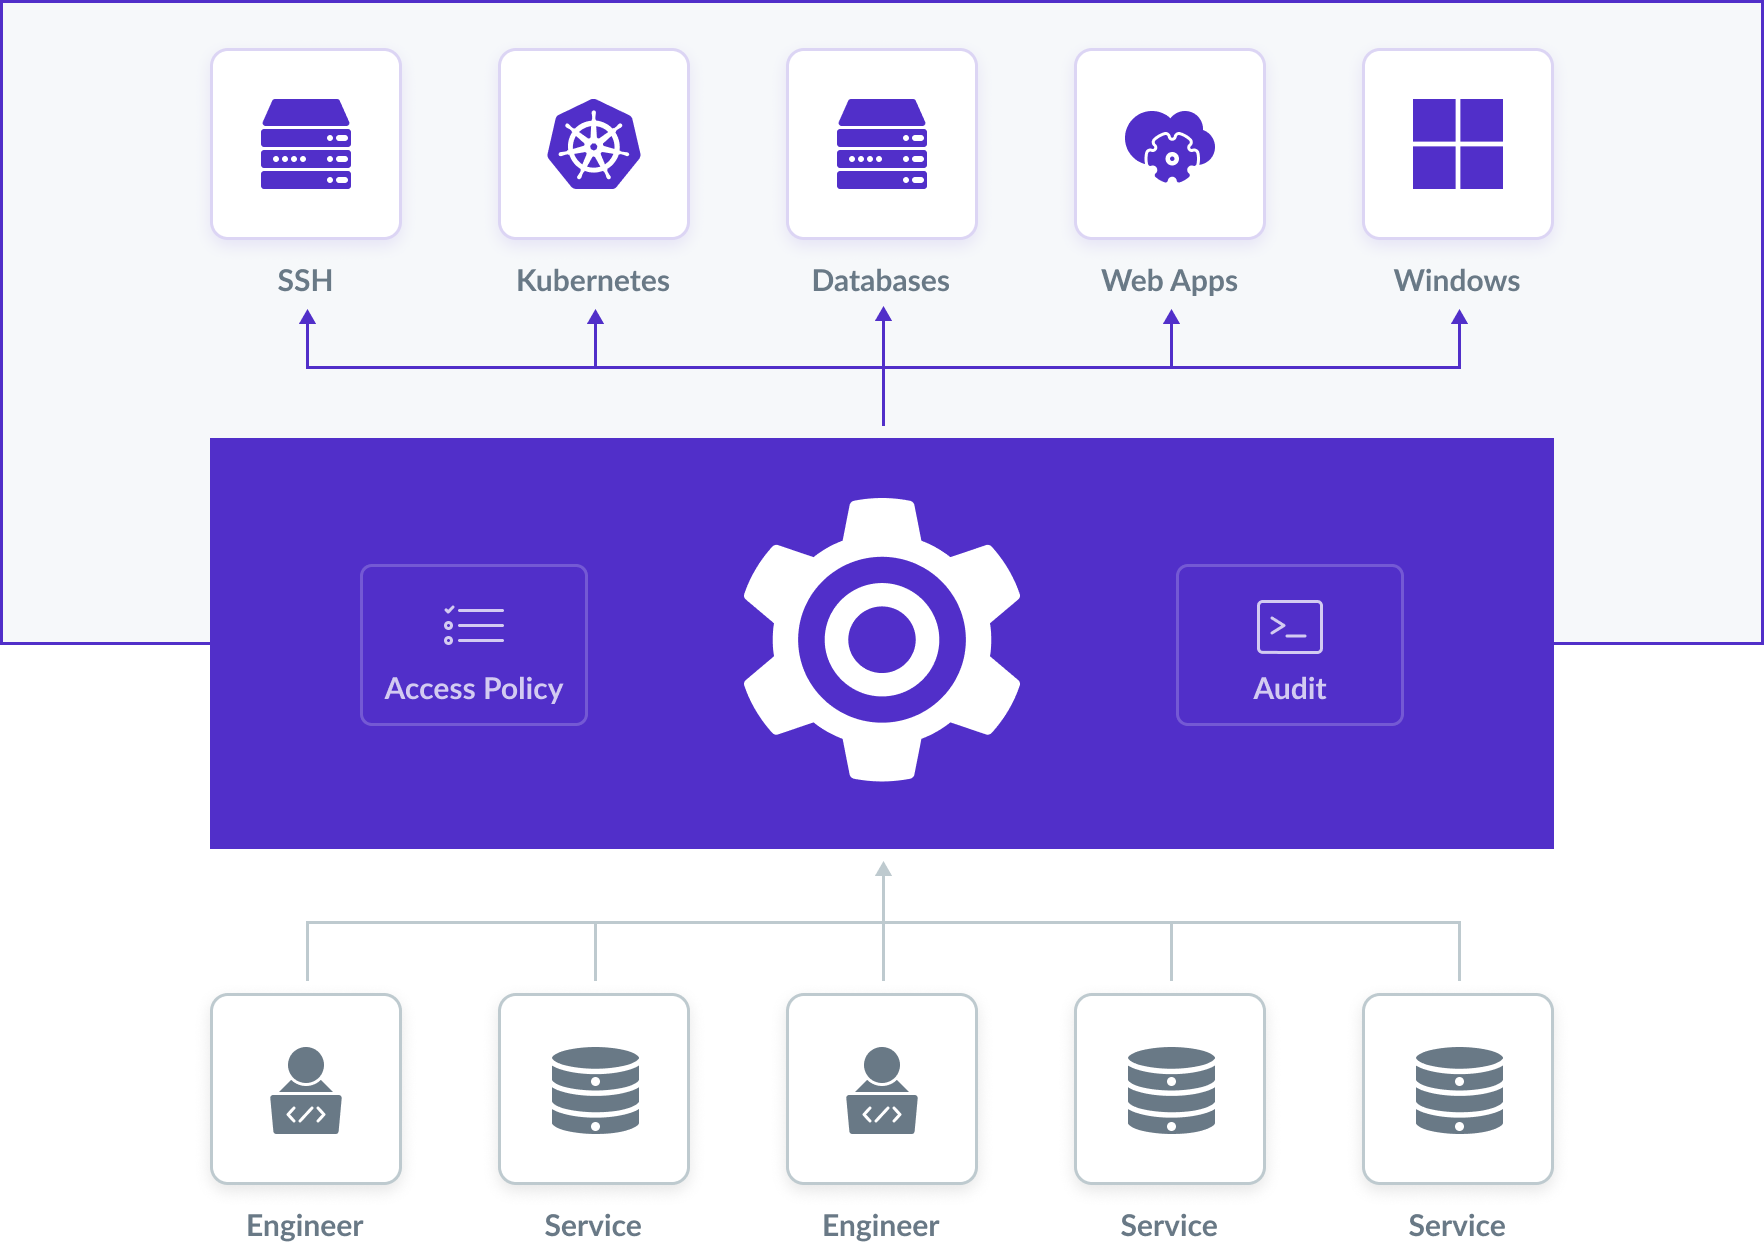 gravitational/teleport
Il modo più semplice e sicuro per accedere e proteggere tutta la tua infrastruttura.
 kavryxdev-group/enterprise-abac-gateway
Reverse proxy zero-trust e gateway di autorizzazione ABAC in Go con valutazione delle policy OPA integrata e revoca distribuita dei token.
 zakipedio/bridgehead
Accesso nativo in C++ ad Active Directory tramite ADWS, senza .NET, senza WCF, senza stack HTTP.
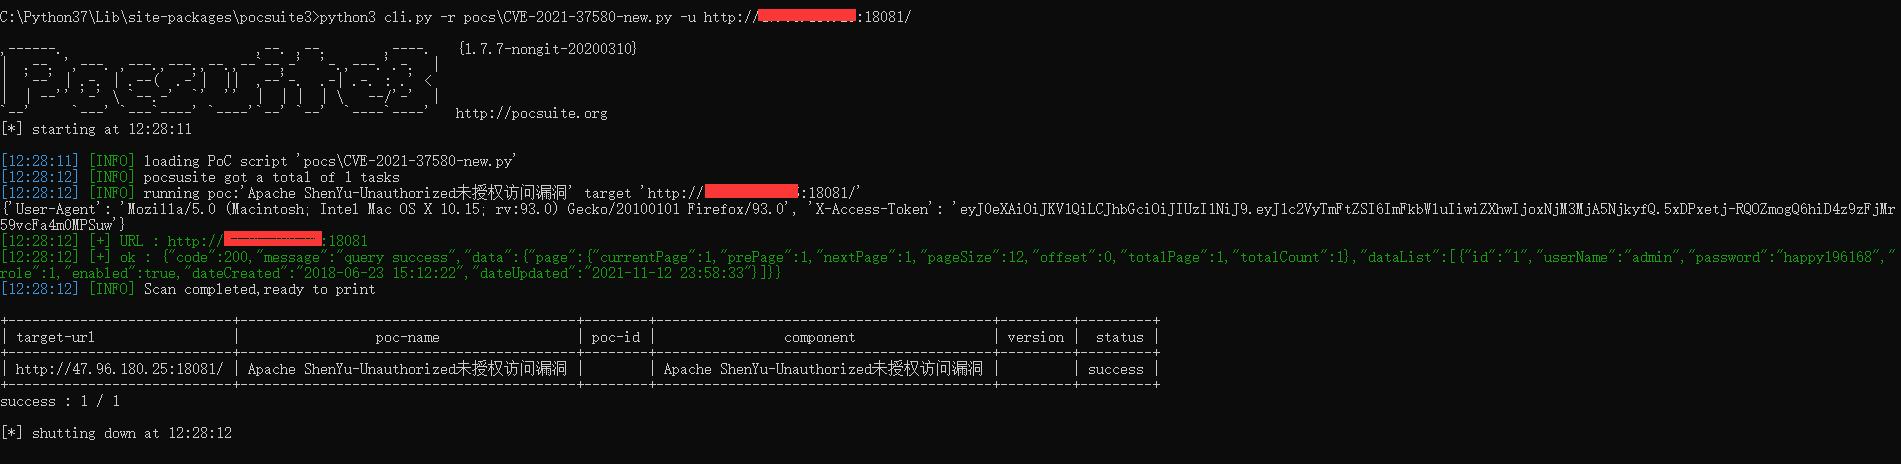 rabbitsafe/cve-2021-37580
Exploit proof-of-concept per il bypass dell'autenticazione JWT di Apache ShenYu Admin (CVE-2021-37580). Include uno script di scansione per rilevare…
 snizi/cve-2026-18963-exploit
Exploit per Keycloak CVE-2026-18963 che consente il takeover non autenticato dell'account tramite bypass del reset delle credenziali. Include…
 qianlijaingshan/milvus-auth-audit
Script di rilevamento della sicurezza dell'autenticazione Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token debole /expr) / porta…
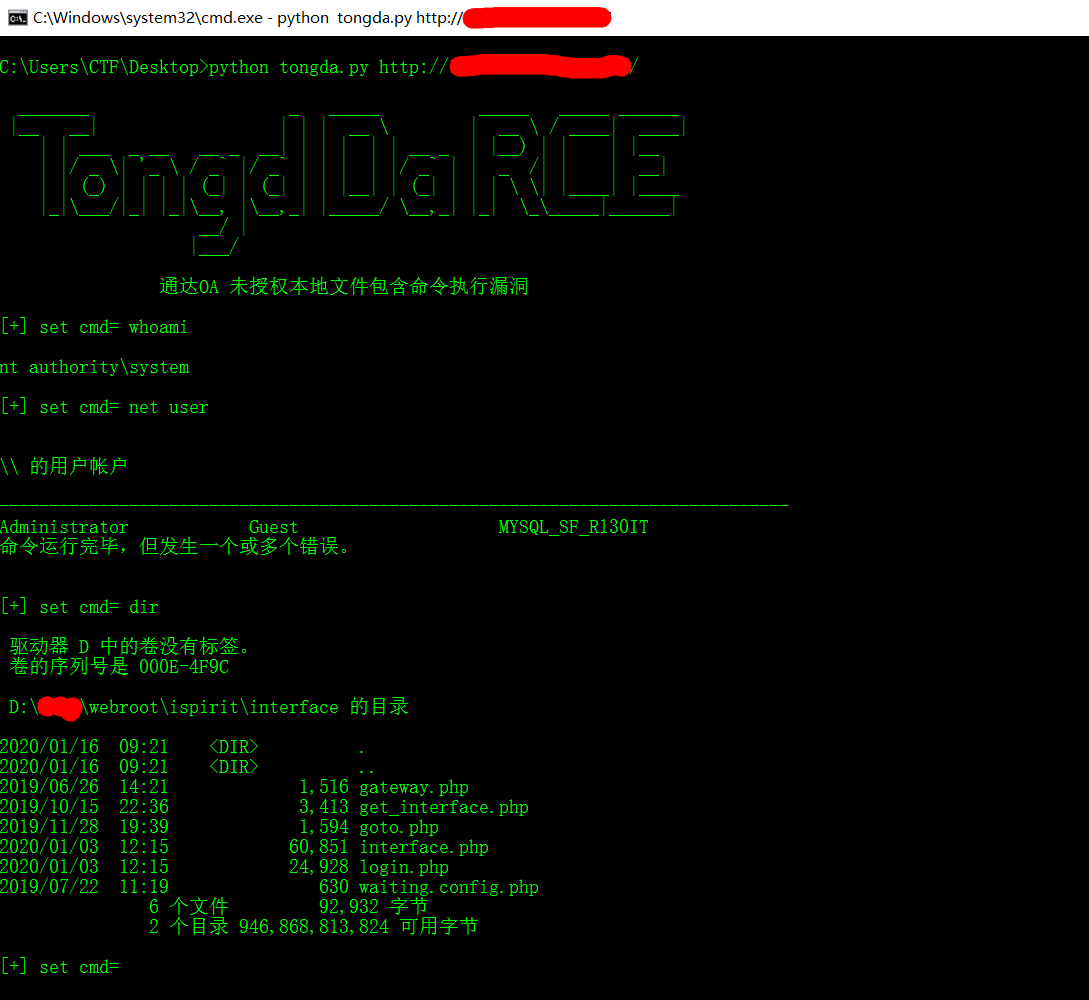 jas502n/oa-tongda-rce
Office Anywhere – Sistema intelligente per l'ufficio in rete








