
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 cyberark/kubiscan
Uno strumento per scansionare i cluster Kubernetes alla ricerca di permessi rischiosi
 d0ge/sign-saboteur
SignSaboteur è un'estensione di Burp Suite per modificare, firmare e verificare vari token web firmati
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…
 mx-moth/flask-saml2
Libreria Flask per creare Service Provider e Identity Provider SAML
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit per la CVE-2024-5806
 khoinp1012/kprotect
Motore di sicurezza a livello di kernel che utilizza eBPF-LSM per applicare politiche di accesso ai file basate sulla discendenza dei processi,…
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) Bypass di autenticazione (Crea utente Java semplice e amministratore)
 0xreadingsteiner/silent-call
Silent;Call — Root remota in pre-autenticazione su Cisco CUCM 15.x (CVSS 10.0)
 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Dimostra un bypass dell'autenticazione in FortiWeb (CVE-2025-52970) combinato con un'iniezione SQL per caricare una webshell e ottenere l'esecuzione…
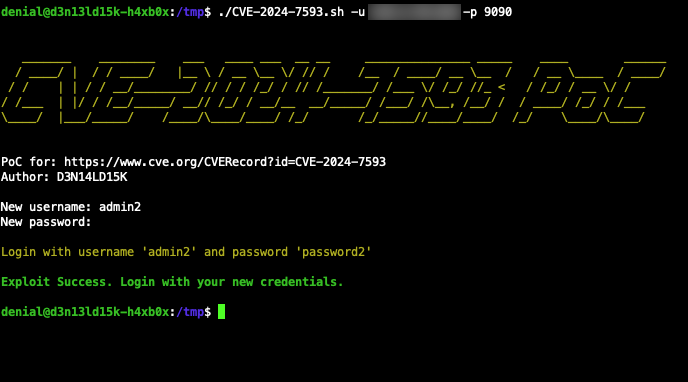 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 Bypass dell'autenticazione del Pannello di amministrazione PoC [EXPLOIT]
 projectdiscovery/ldapserver
Il pacchetto ldapserver implementa un server LDAP
 trivulzianus/tarantubench
Il repository completo di tutti i laboratori disponibili come parte del benchmark.
 berraesen/nextjs-middleware-auth-bypass-lab
Ho creato questo ambiente di laboratorio da zero. Ho preparato le pagine di login, home e admin nell'applicazione Next.js. Dopo aver impostato il…
 steampunk424/cve-2025-58434-unauthenticated-password-reset-flowwise
L'endpoint forgot-password in Flowise restituisce informazioni sensibili, incluso un valido password reset tempToken senza autenticazione o verifica.…
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
Proof-of-concept in Python per l'escalation dei privilegi tramite bind anonimo LDAP, che simula ACL insicure per creare utenti amministrativi tramite…
 shibli2700/randomrepo
POC SecOpsMaesttro
 s1lkys/cve-2020-29669
Macally WIFISD2








