
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 freeipa/freeipa
Centralizza identità, autenticazione e controllo degli accessi per ambienti Linux/UNIX utilizzando LDAP, Kerberos, PKI, DNS e trust di Active…
 boreas37/cve-2026-44848-poc
PoC per CVE-2026-44848: autorizzazione mancante di Portainer sugli endpoint dei plugin Docker -> RCE sull'host (GHSA-rrmm-9v76-h3p4). Python basato…
 oxstussz-eng/kerberos-cve-2026-27912
PoC per CVE-2026-27912 - Elevazione dei privilegi di Windows Kerberos (ResetNightmare). Reimpostazione della password non autorizzata tramite un…
 symfony/symfony
Il framework PHP Symfony
 gmh5225/jataayu
Sicurezza degli agenti AI basati su LLM — rilevamento delle injection in ingresso + protezione della privacy in uscita
 aker-gateway/aker
Bastione SSH/host di salto/jump server
 pervinzahidli/cve-2026-103977
Limitazione della frequenza TOTP con ambito di sessione che consente tentativi di verifica ripetuti
 uziii2208/cve-2026-88899
Knowns 0.30.0: Header Injection non autenticato concede a un agente AI accesso illimitato al filesystem dell'host
 cloud-architekt/azuread-attack-defense
Questa pubblicazione è una raccolta di vari scenari di attacco comuni su Microsoft Entra ID (precedentemente noto come Azure Active Directory) e di…
 fadi002/unshackle
Strumento open-source per bypassare le password di Windows e Linux da USB avviabile.
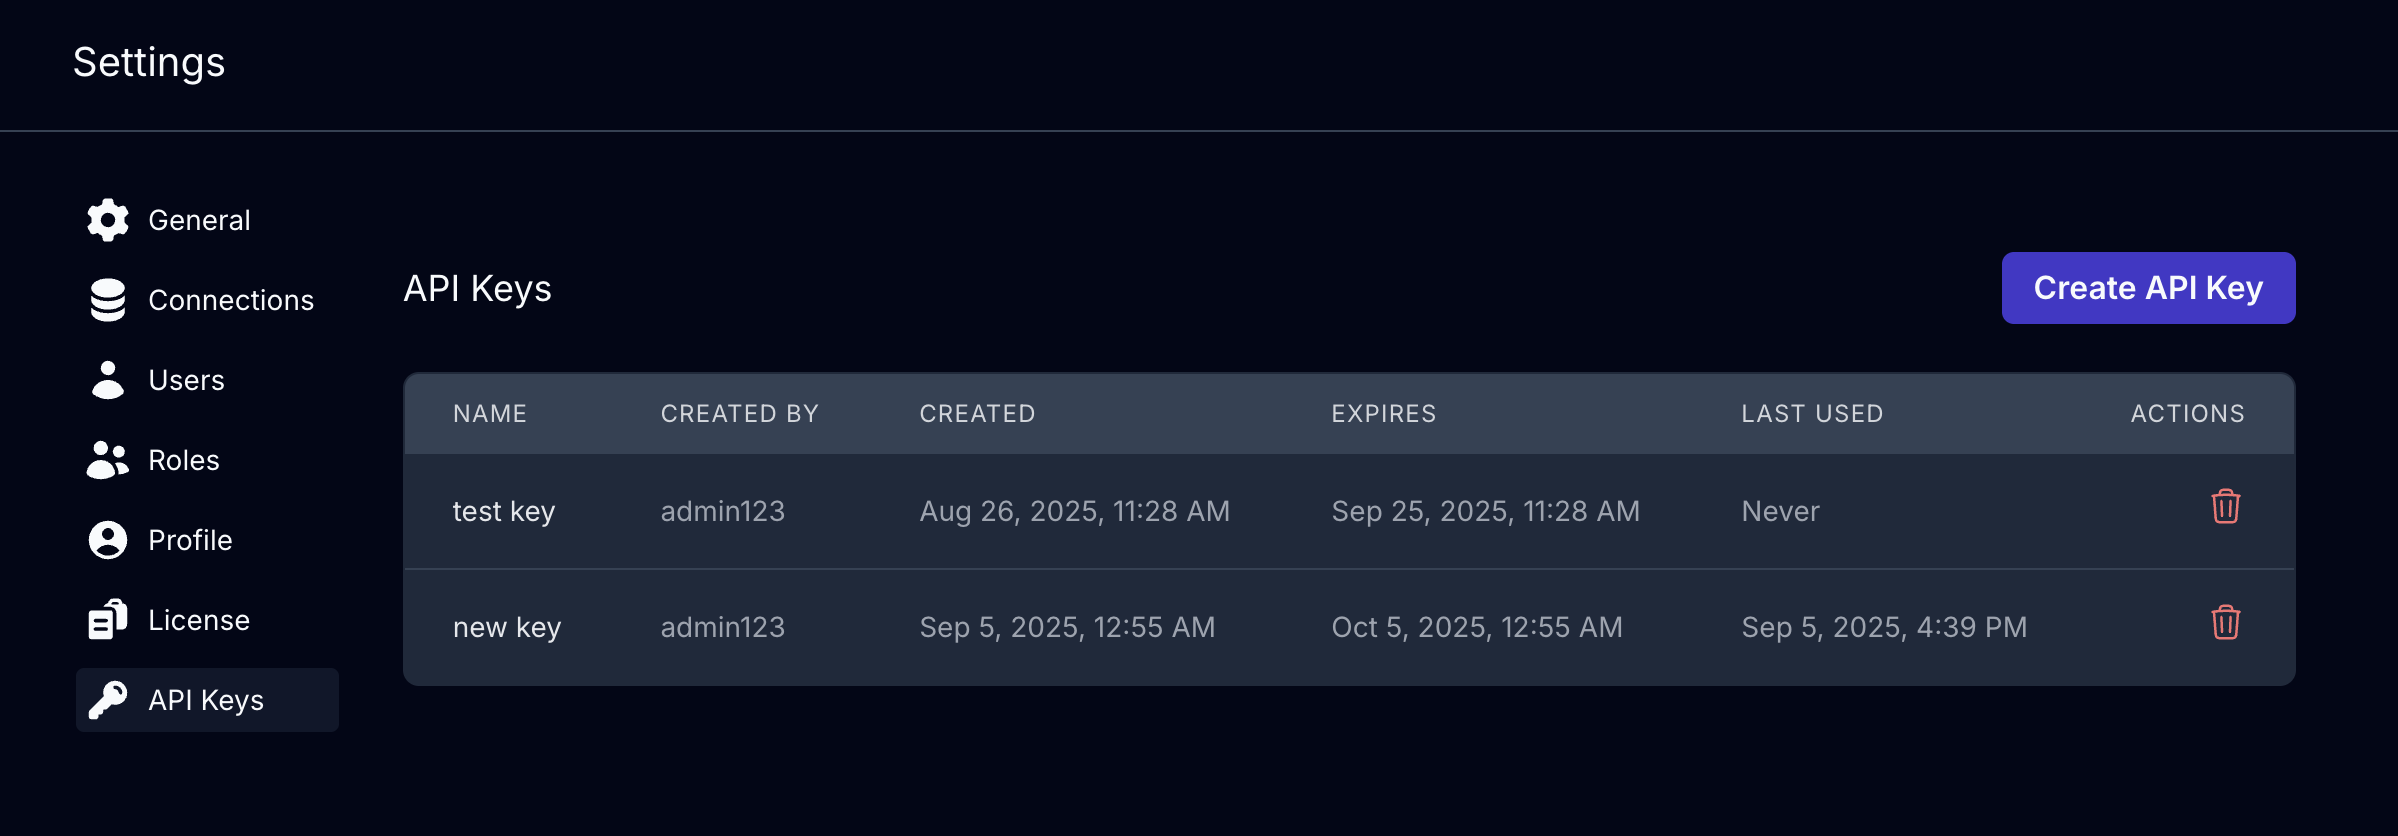 kviklet/kviklet
Flusso di revisione/approvazione simile a una Pull Request per le query del database. Per un accesso conforme ma fluido dell'ingegneria alla…
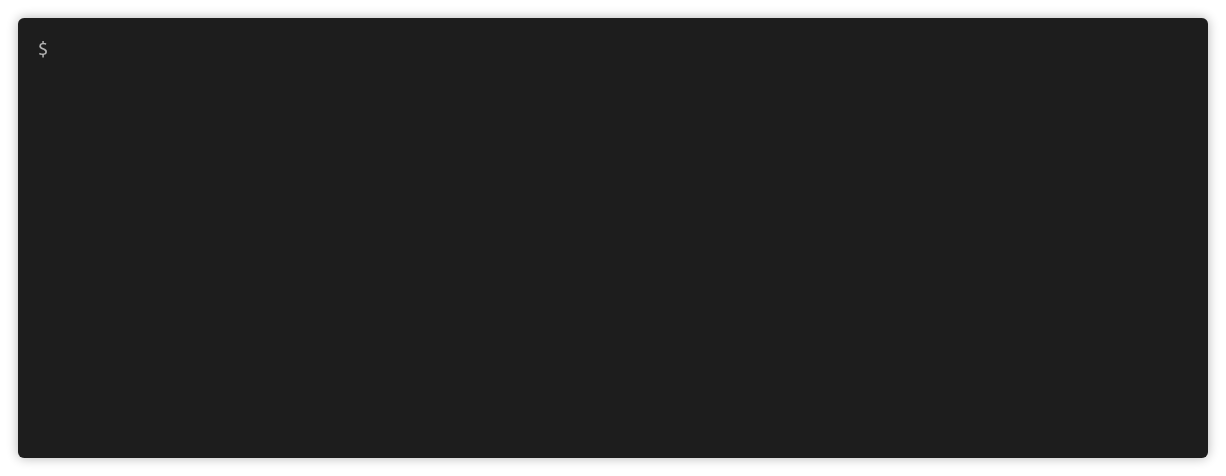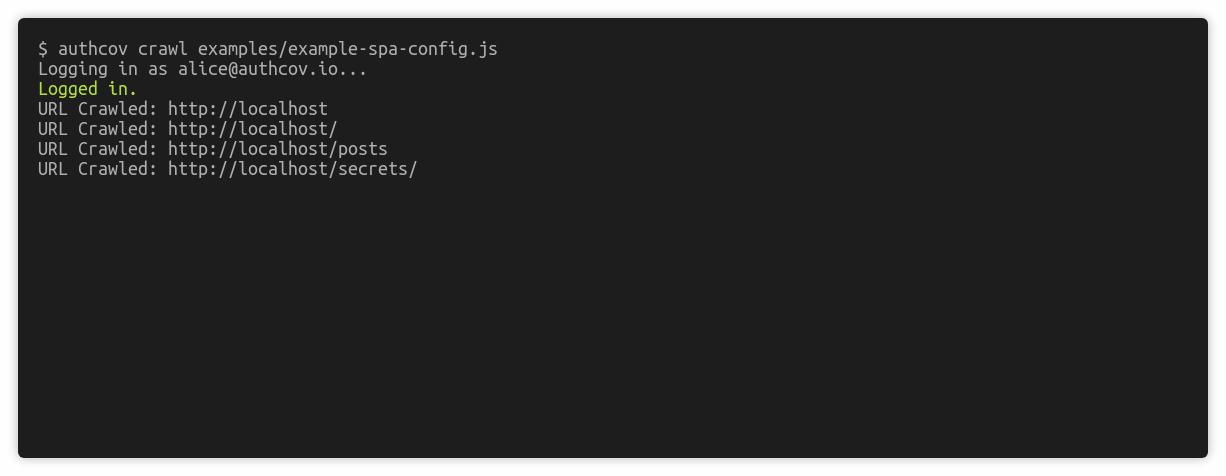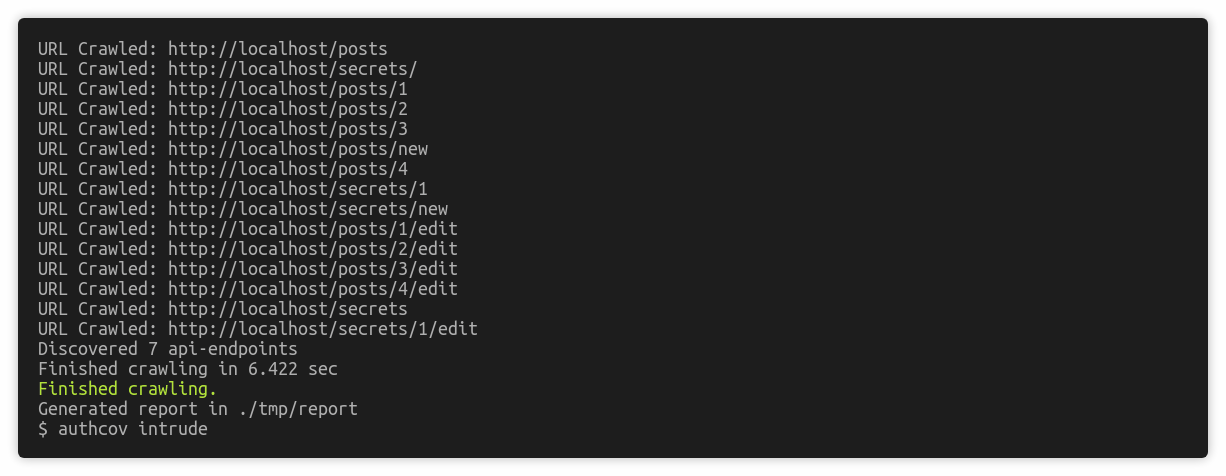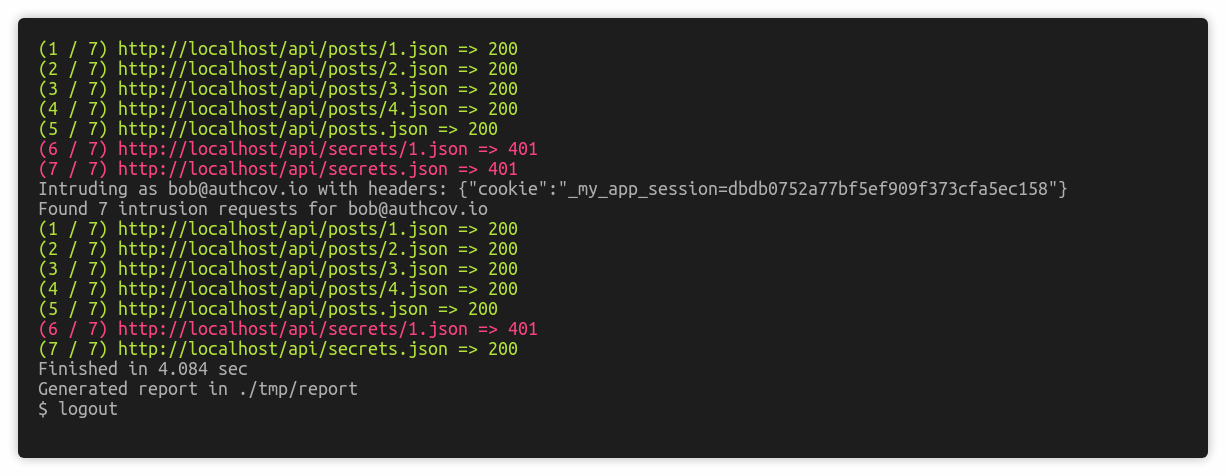 authcov/authcov
Scansione della copertura dell'autorizzazione per app web
 openbmc/bmcweb
Un webserver per OpenBMC che fa tutto: Redfish, KVM, GUI e DBus
 rajsidwadkar/uap-protocol
Un protocollo wire unificato e security-first per l'accesso agli strumenti e il coordinamento degli agenti. UAP elimina le vulnerabilità…
 dungsocool/cve-2019-20933
Report dettagliato di laboratorio passo-passo che dimostra l'elusione dell'autenticazione di InfluxDB tramite token JWT falsificati (CVE-2019-20933),…
 bogdanrotariu/cve-2026-29204-whmcs-clientarea-addonid
Fornisce note della community e un hook temporaneo opzionale per proteggersi da CVE-2026-29204, una vulnerabilità di proprietà di addonId nell'area…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Bypass dell'autenticazione cPanel/WHM di Dr.Anach, iniezione CRLF nell'handler di autenticazione Basic di `cpsrvd` → accesso non…
 xrzmodz444/cve-2026-41940-poc-linux
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM. Supporta payload personalizzati e logging dettagliato,…








