
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit

 opaxial/cve-2026-9830
Proof of Concept CVE-2026-9830
 ethicalhackingplayground/ssrf-king
Plugin SSRF per burp Automatizza il rilevamento SSRF in tutte le richieste
 codewatchorg/sqlipy
SQLiPy è un plugin Python per Burp Suite che integra SQLMap utilizzando l'API di SQLMap.
 bbva/apicheck
Il toolkit DevSecOps per REST APIs
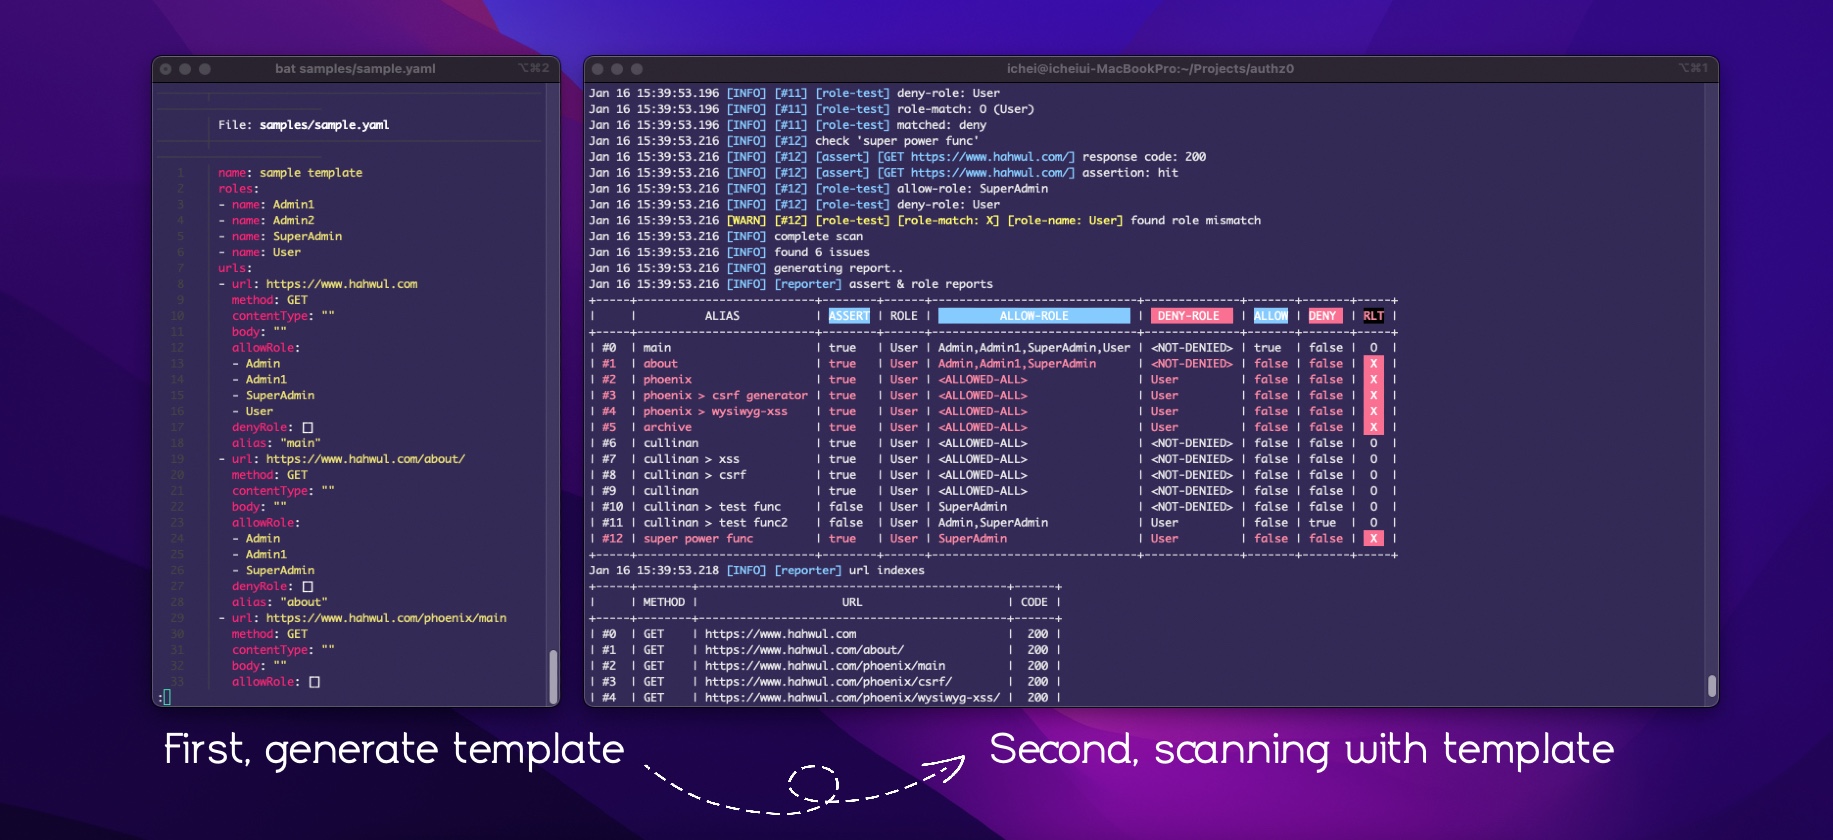 hahwul/authz0
Strumento automatizzato per test di autorizzazione che rileva accessi non autorizzati scansionando URL con credenziali basate su ruoli utilizzando…
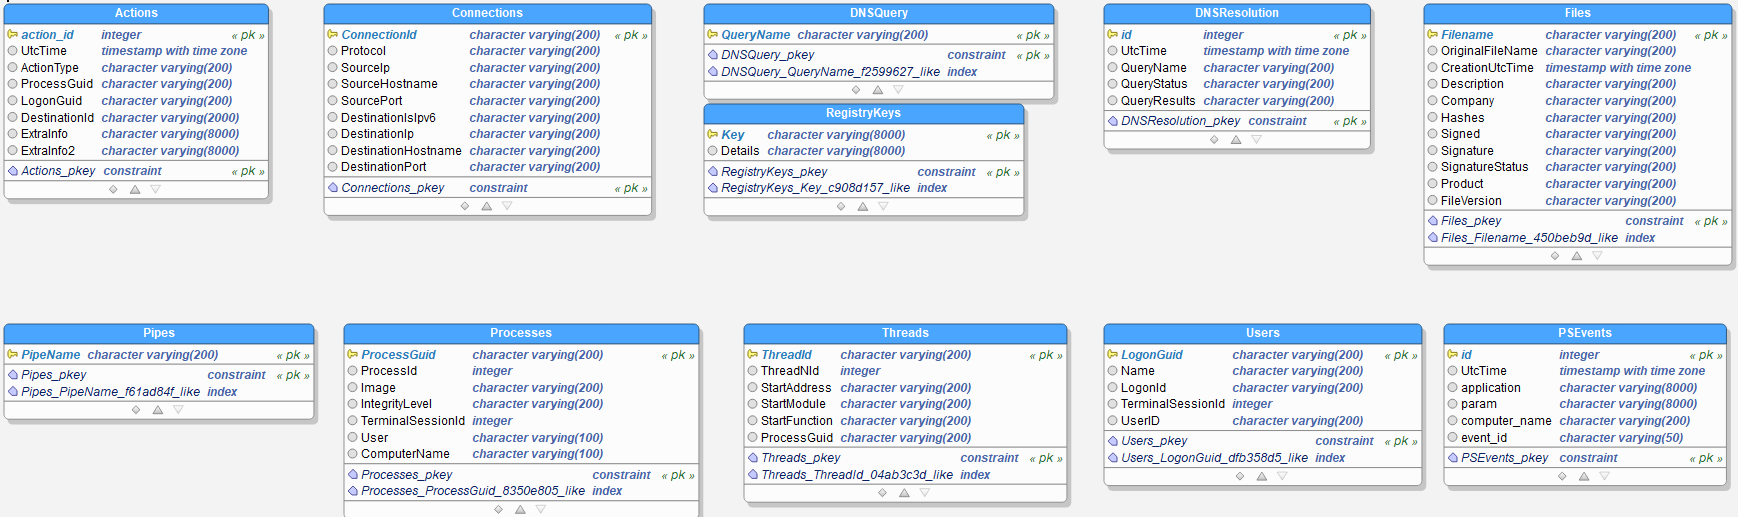 lucky-luk3/grafiki
Strumento di Threat Hunting su Sysmon e grafici
 yalcinyolalan/wssat
STRUMENTO DI VALUTAZIONE DELLA SICUREZZA DEI SERVIZI WEB
 subgraph/vega
Subgraph Vega
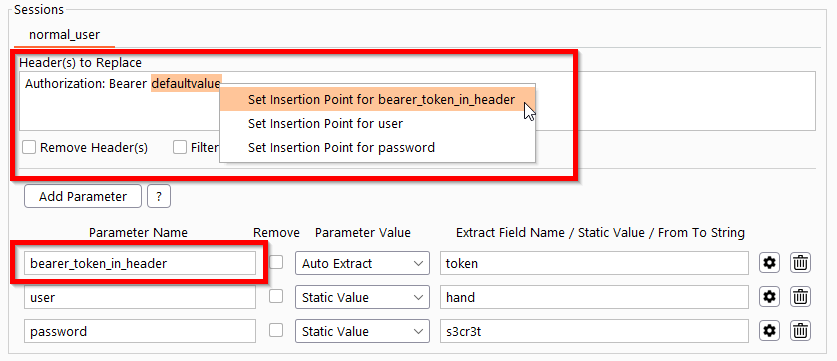 simioni87/auth_analyzer
Estensione Burp per testare problemi di autorizzazione. Ripetizione automatica delle richieste ed estrazione dei valori dei parametri al volo.
 aws/http-desync-guardian
Analizza le richieste HTTP per minimizzare i rischi di attacchi HTTP Desync (precursore di HTTP request smuggling/splitting).
 tno-s3/wuppiefuzz
Un fuzzer per API REST guidato dalla copertura, sviluppato sulla base di LibAFL
 brutelogic/unkover
Tester di bypass degli accessi 403/401 in Bash che sonda un URL con spoofing degli header, manomissione del metodo, normalizzazione del percorso e…
 ngalongc/openapi_security_scanner
Scanner di sicurezza per autorizzazioni automatizzato per API basate su OpenAPI. Testa gli endpoint GET con più set di credenziali per rilevare…
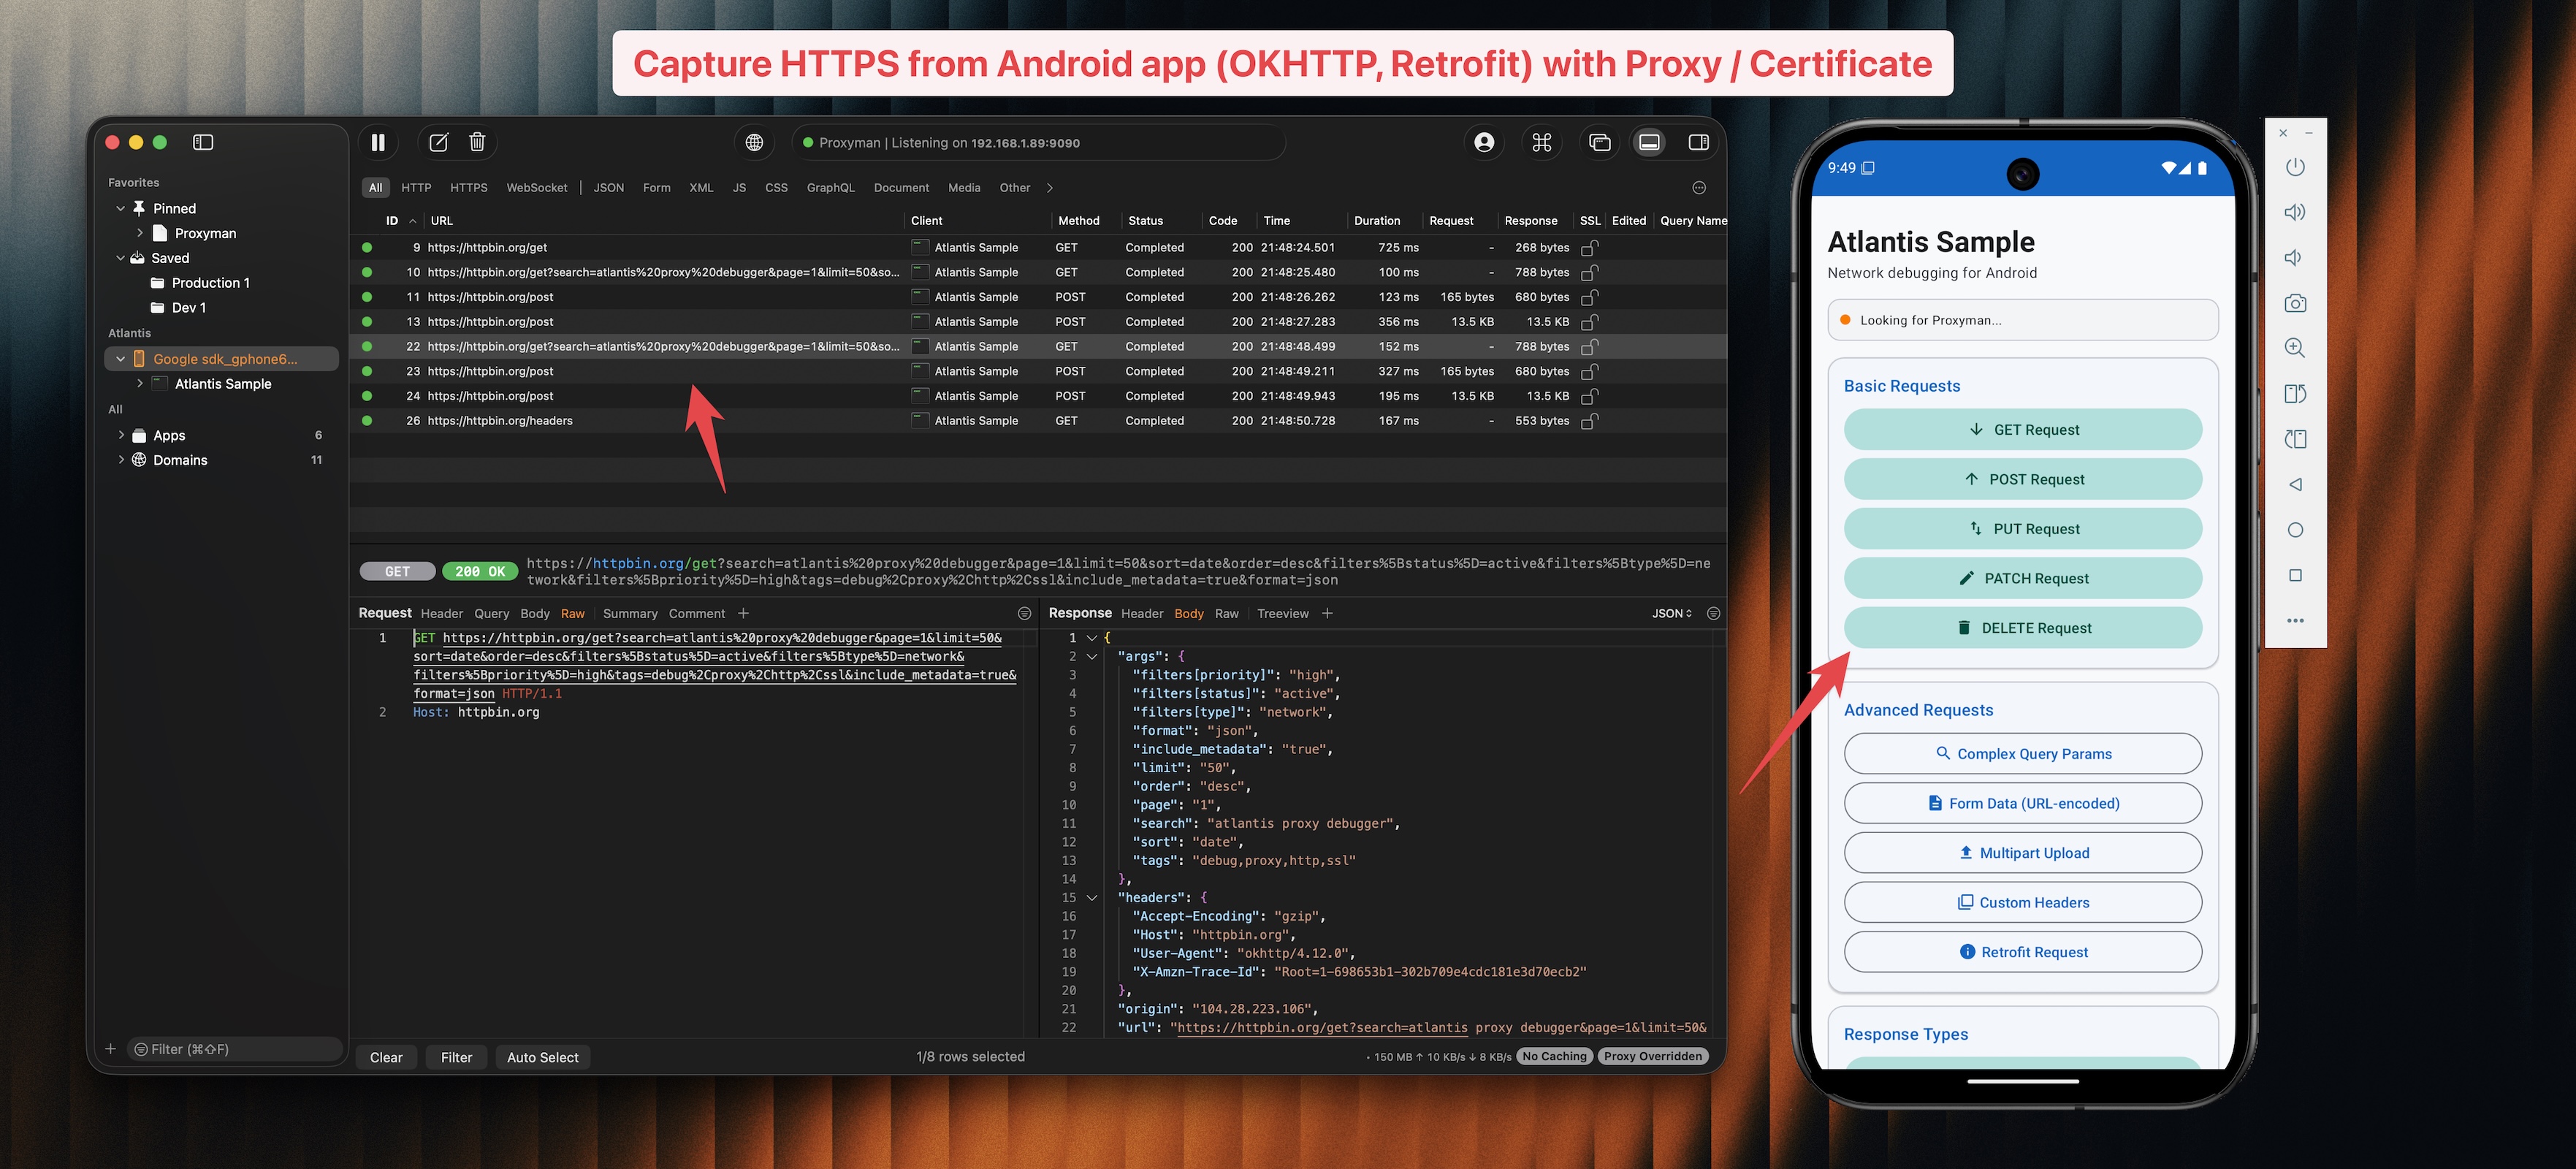 proxymanapp/atlantis-android
Cattura il traffico HTTP/HTTPS dalle app Android e invialo a Proxyman per il debug.
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 ad alte prestazioni in Rust con intercettazione TLS, riscrittura delle richieste basata su regole, cattura del traffico,…
 dipjyotimetia/hybridtestframework
Test end-to-end di Web, API, Cloud, Eventi e Sicurezza
 aress31/openapi-parser
Analizza documenti OpenAPI in Burp Suite per automatizzare le valutazioni di sicurezza delle API basate su OpenAPI (approvato da PortSwigger per…
 0x999-x/jsluicepp
jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice








