#1
Strumenti per rilevamento bot, CAPTCHA, limitazione di velocità, analisi comportamentale e prevenzione minacce automatizzate.
Raccomandato da Kitploit

 xkiian/datadome-vm
Reverse engineering della nuova VM Datadome 🔥
 fzakaria/anubis-fetch
Come curl, ma supera i muri anti-bot di Anubis e Cloudflare.
 saadahla/anti-sandbox
Strumento C++ per rilevare ambienti sandbox AnyRun, consentendo al malware di eludere l'analisi dinamica e i sistemi di sandboxing automatizzati.
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
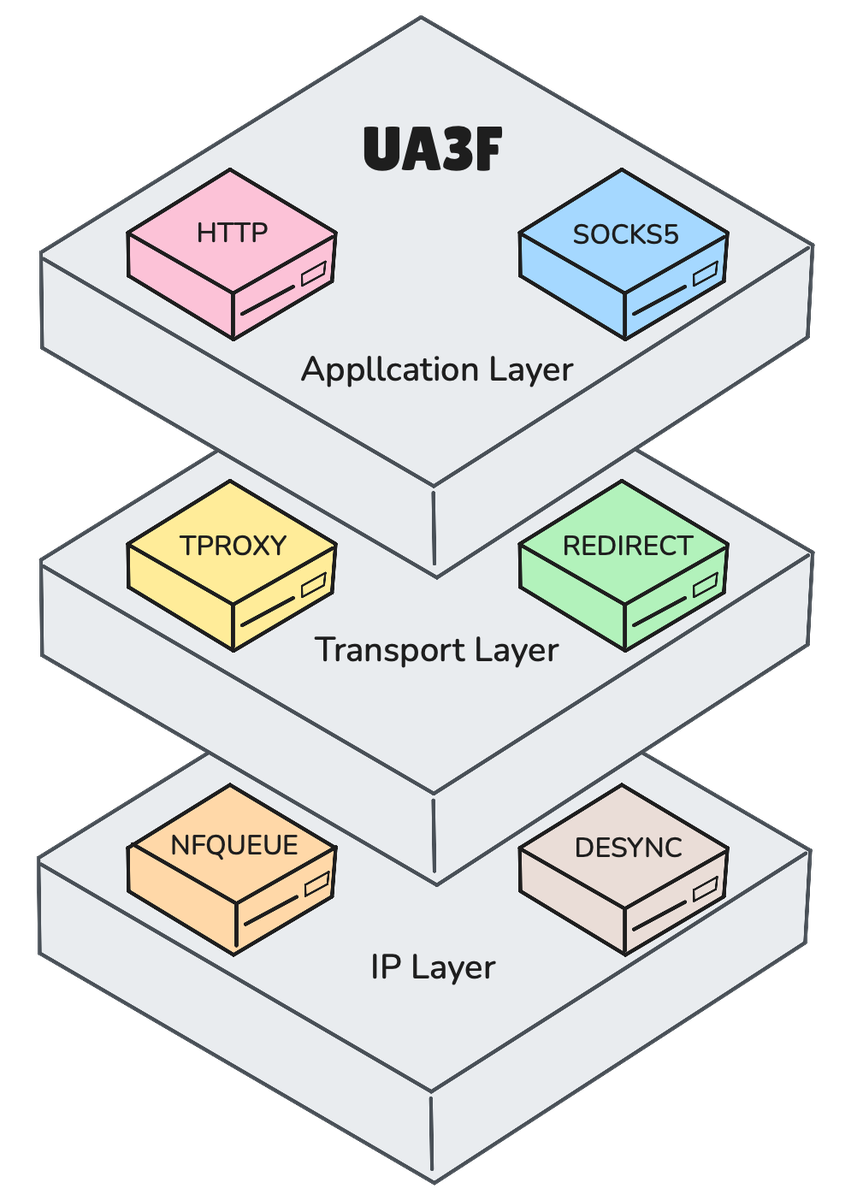 sunbk201/ua3f
Proxy trasparente di riscrittura HTTP(S) che supporta le modalità HTTP, SOCKS5, TPROXY, REDIRECT e NFQUEUE con MitM HTTPS, riscrittura di header/body…
 xkiian/awswaf
AWS WAF Solver, reverse completo implementato al 100% in Python e Golang.
 billythegoat356/kramer
Il prossimo livello di offuscamento Python al 100%.
 sarperavci/googlerecaptchabypass
Risolvi Google reCAPTCHA in meno di 5 secondi! 🚀
 owasp-modsecurity/modsecurity
ModSecurity è un motore open source e multipiattaforma per firewall di applicazioni web (WAF) per Apache, IIS e Nginx. Dispone di un robusto…
 apify/fingerprint-suite
Strumenti di fingerprinting del browser per anonimizzare i tuoi scraper. Sviluppati da Apify.
 checkpointsw/nodejs-tracer
Tracer runtime per l'analisi di malware Node.js che aggancia i moduli core, registra le chiamate, inganna i controlli anti-analisi e cattura…
 p0pr0ck5/lua-resty-waf
WAF ad alte prestazioni basato sullo stack OpenResty
 openresty/lua-resty-limit-traffic
Libreria Lua per limitare e controllare il traffico in OpenResty/ngx_lua
 jkornev/hidden
Driver Windows con interfaccia in usermode che può nascondere processi, oggetti del file-system e del registro, proteggere processi e altro ancora
 duhirsch/moveedr
Disabilita permanentemente gli EDR come amministratore locale
 gmh5225/disk-spoofer
Programma di spoofing delle query sulla dimensione del disco e sui settori basato su driver kernel, in grado di eludere le query WMIC di Windows.
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
 kitsune-de/stealth_call
Header-only Windows x64 libreria di syscall indirette. Zero CRT, zero IAT, VEH anti-BP, bypass AMSI/ETW, memoria W^X, stub dinamici per chiamata.