
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit
 ololadeabiola03/aisecplus-week01-servicenow-ai-security-incident
Ricerca e analisi della vulnerabilità del Virtual Agent di ServiceNow (CVE-2025-12420), inclusi flusso di attacco, mappatura MITRE ATT&CK, strategie…
 nexaiceo/nexus-os
Il Sistema Operativo di IA Agentic Governato — Rust + Tauri 2.0 | 65 crates, 658 commands, 84 pages, 5,029 tests, 10/10 OWASP
 osintnet/osintnet-public
OsintNET è una piattaforma OSINT basata su browser per intelligence sui domini, scansione dei rischi dei siti web, scoperta SERP, intelligence delle…
 trustedsec/ts_llmlib
Libreria Python per l'analisi di sicurezza locale basata su LLM con analisi binaria Ghidra, scansione delle vulnerabilità C/C++ e integrazione di…
 renweimeng/vlun-agent-x
VulnAgent-X: Un framework agentico a strati per il rilevamento di vulnerabilità a livello di repository
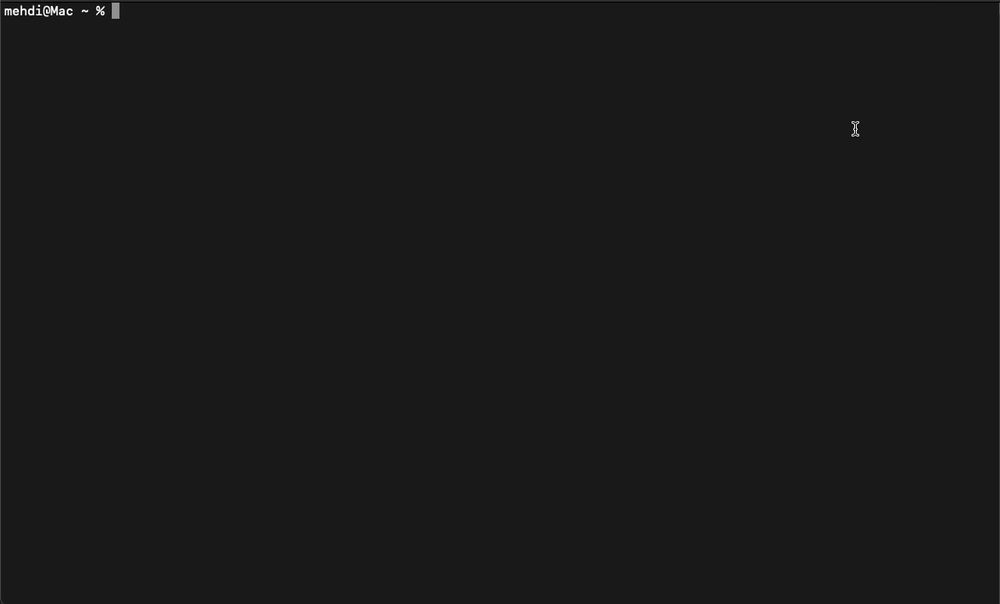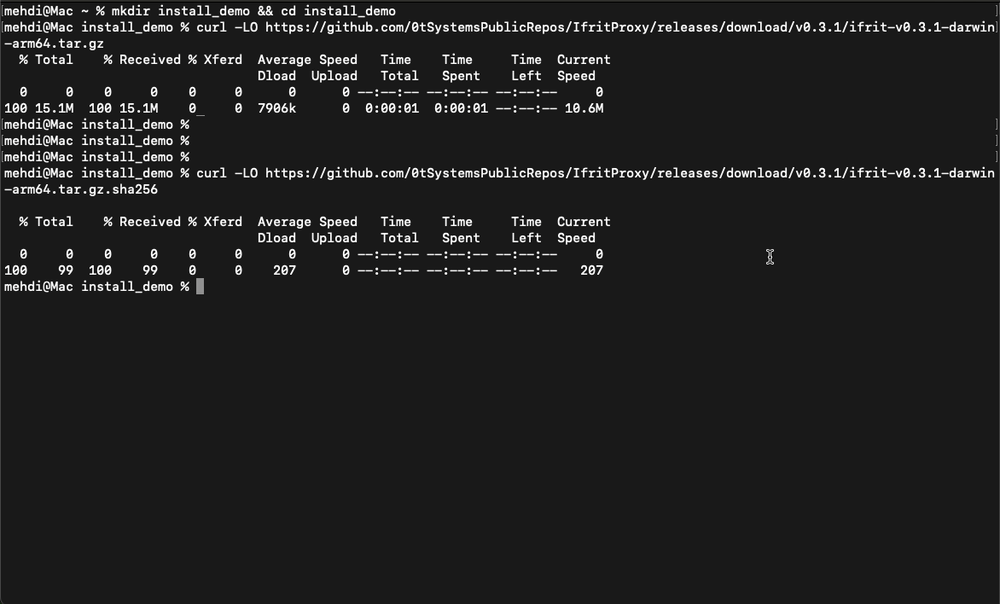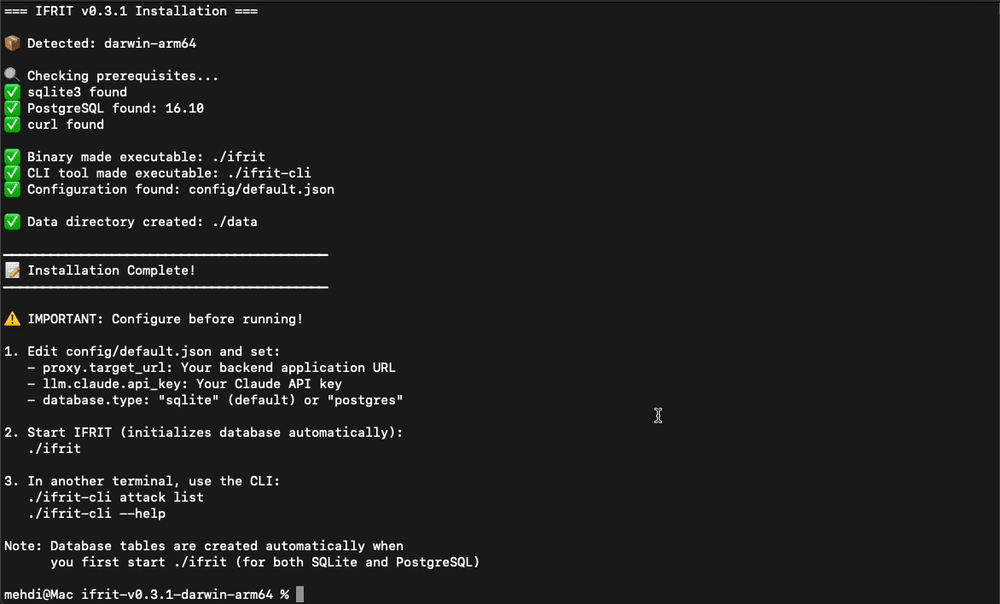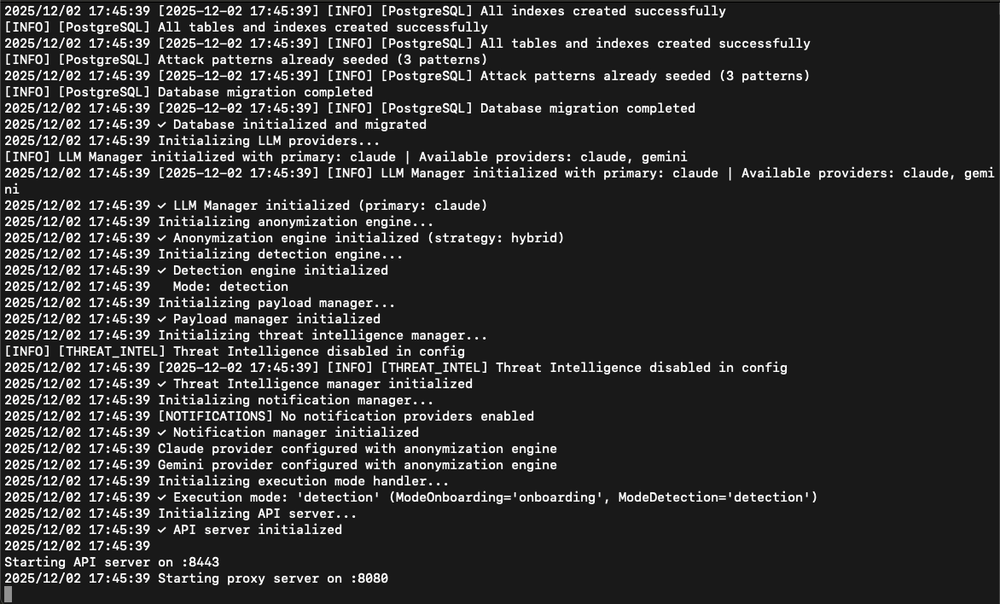 0tsystemspublicrepos/ifritproxy
IFRIT è un reverse proxy basato sull'intelligenza artificiale che intercetta le richieste in arrivo in tempo reale, classificando ciascuna come…
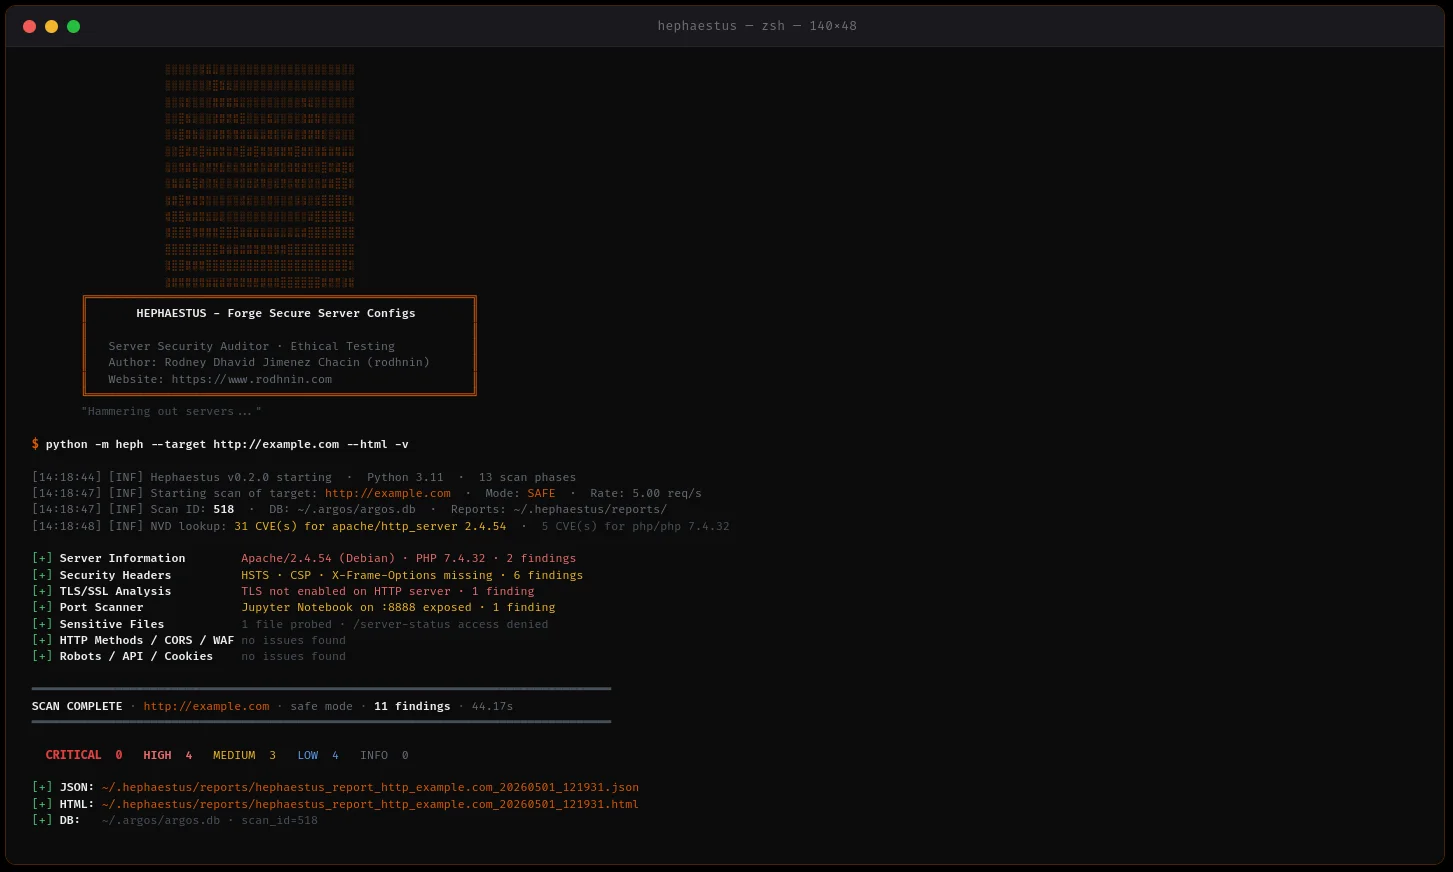 rodhnin/hephaestus-server-forger
auditor di sicurezza del server che analizza configurazioni di Apache, Nginx e IIS con guide di hardening basate sull'IA e reporting professionale.
 gpt-laboratory/trustworthyrag
Un agente di valutazione per rilevare disinformazione e avvelenamento della conoscenza nei sistemi di generazione aumentata da recupero.
 carol-long/cc_watermark
Implementazione di watermarking testuale senza distorsioni basato sull'accoppiamento ottimale per incorporare segnali rilevabili nel testo generato…
 wsu-cyber-security-lab-ai/clipguard
Strumento di perturbazione di immagini avversariali che utilizza la segmentazione SAM e i modelli CLIP per eludere i classificatori di immagini di…
 johnnyzhou666/langgrinch-cve-2025-68664-analysis
Analisi tecnica della vulnerabilità di injection nella serializzazione di LangChain CVE-2025-68664.
 9xeb/context-segmentation
Gestione automatizzata del contesto multi-agente per attività a lungo termine negli agenti AI locali
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Un case study tecnico e un dataset cronologico che documentano le politiche di allineamento alla sicurezza, le barriere di protezione e l'evoluzione…
 roninforge/roninforge-angularjs-migration
Guida alla migrazione da AngularJS 1.x ad Angular 18 per GitHub Copilot. Repository fonte di verità per…
 destawell/gemini-2.5-pro-nf-tables-red-teaming
# Caso di Studio Red Teaming su nf_tables con Gemini 2.5 Pro (CVE-2023-32233) — Allineamento della Sicurezza LLM e Divulgazione Responsabile
 chaitanyagarware/cve-2026-54519
Pagina di destinazione dell'avviso pubblico per CVE-2026-54519: controlli di proprietà mancanti nelle API di memoria di ai-agent-automation che…
 db-ol/cuaharm
Benchmark per valutare i rischi di sicurezza degli agenti che utilizzano computer, con 104 scenari realistici di uso improprio in sette categorie…
 lglznl/klaios
KLAIOS è un ambiente di sicurezza ibrido che fonde il toolkit offensivo di Kali Linux con un isolamento rinforzato in stile bunker VPN, potenziato…








