
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit
 allthingsida/allthingsida
Repository per i frammenti di codice del canale video AllThingsIDA
 vulhunt-re/vulhunt
Framework di rilevamento delle vulnerabilità del team REsearch di Binarly.
 binref/agent
Istruzioni dell'agente del modello linguistico per Binary Refinery
 albertan017/llm4decompile
Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni
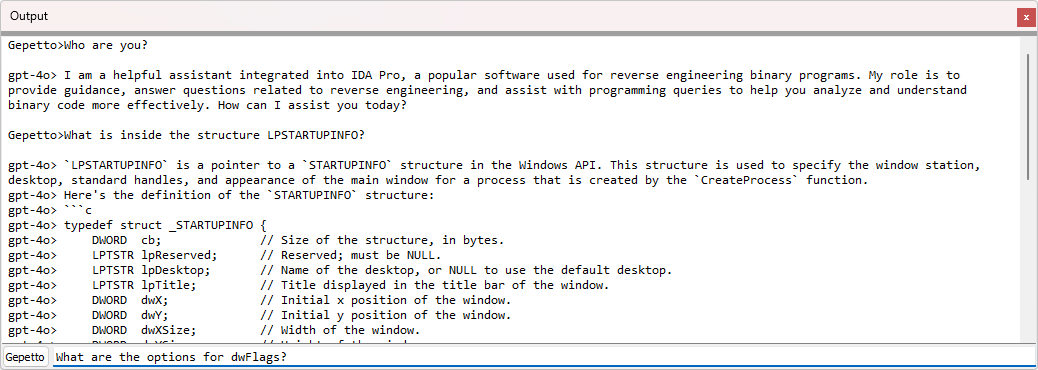 justicerage/gepetto
Plugin IDA che interroga modelli linguistici per accelerare il reverse-engineering
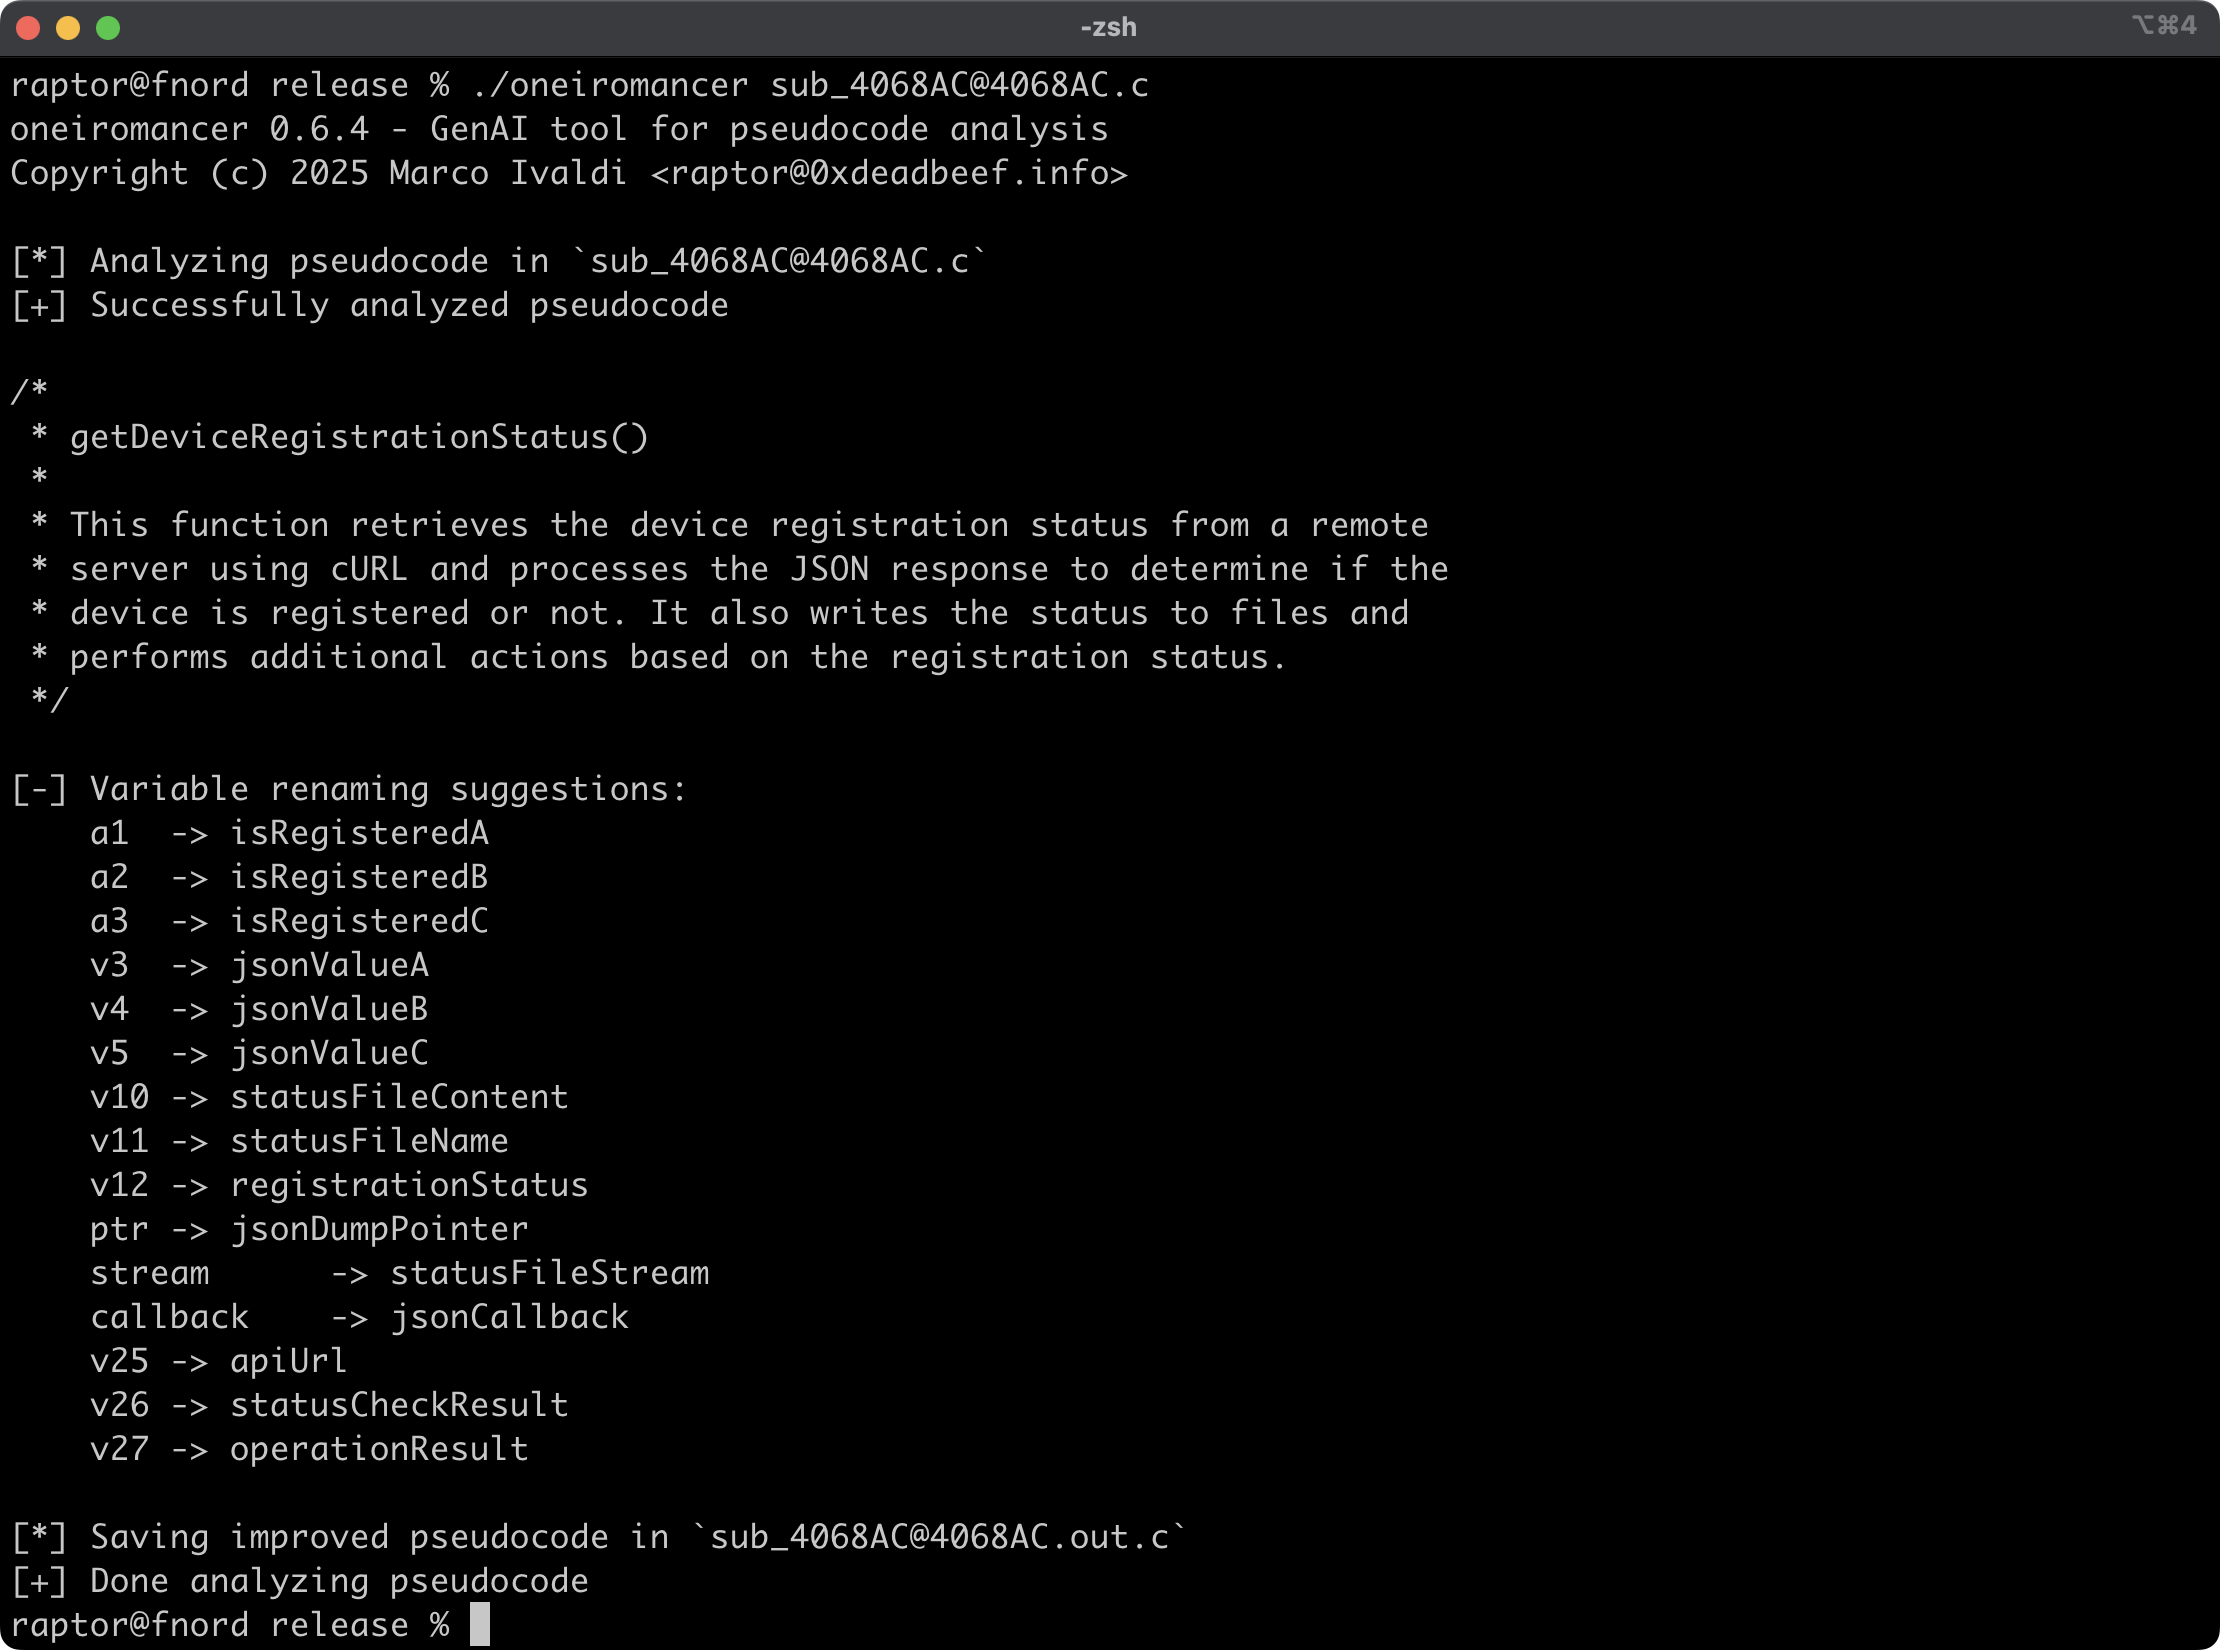 0xdea/oneiromancer
Assistente di reverse engineering che utilizza un LLM in esecuzione locale per l'analisi dello pseudocodice.
 infobyte/isa_recovery
ISA Recupero
 lauriewired/ghidramcp
MCP Server per Ghidra
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 kernullist/windbg-decompile-ext
Estensione WinDbg x64 che disassembla funzioni live e utilizza un LLM per produrre pseudocodice verificato.
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
mrexodia/ida-pro-mcpAssistente di reverse engineering basato su IA che collega IDA Pro con modelli linguistici tramite MCP.
 hugsy/gef
GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 horsicq/detect-it-easy
Programma per determinare i tipi di file per Windows, Linux e MacOS.
 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili






