
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit

 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 blackvectorops/semantic_firewall
Genera impronte digitali semantiche deterministiche per le funzioni Go. Rileva backdoor in stile xz e verifica l'equivalenza semantica utilizzando…
 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows
 horsicq/detect-it-easy
Programma per determinare i tipi di file per Windows, Linux e MacOS.
 happytotoro116/ghidra-llm-pipeline
Pipeline deterministico di estrazione, triage e backend del compilatore LLM locale basato su PyGhidra per la reimplementazione in C.
 miscusi-peek/cheatengine-mcp-bridge
Collega i tuoi agenti AI preferiti direttamente a Cheat Engine tramite MCP. Automatizza il reverse engineering, la scansione dei pointer e l'analisi…
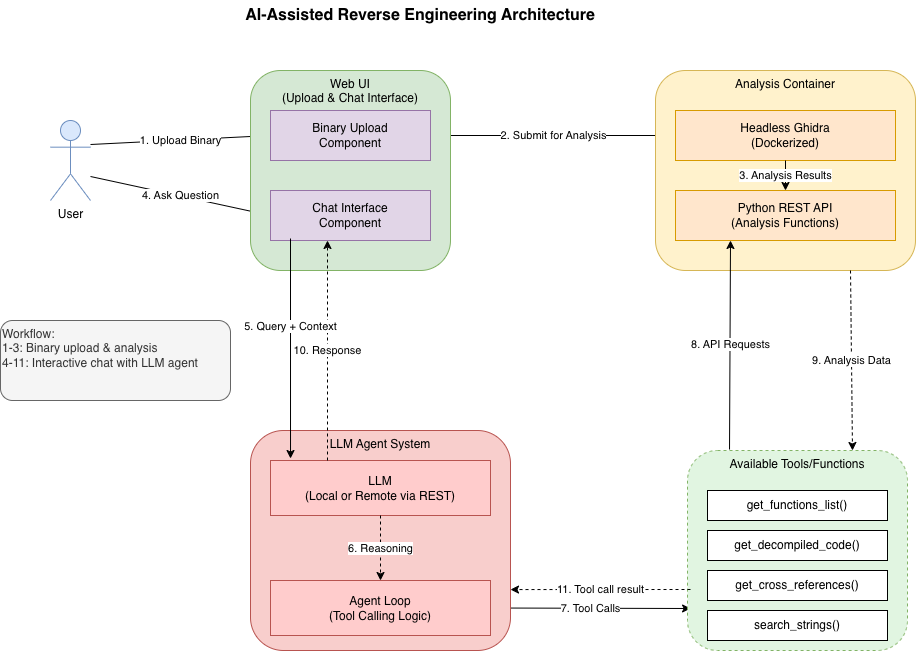 biniamf/ai-reverse-engineering
Reverse Engineering Assistito da IA con Ghidra
 rizinorg/cutter
Piattaforma di Reverse Engineering gratuita e open source basata su rizin
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
 yuatemycat/superghidra
Suite ad alte prestazioni per l'architettura di Ghidra e l'accelerazione GPU: codec B-Tree LZ4/Zstd, daemon persistente lock-free, scanner WGPU…
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…
 lt-asset/resym
Per il nostro articolo CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" di Danning Xie, Zhuo…
 dnspyex/dnspy
Ripresa non ufficiale del noto debugger .NET e editor di assembly, dnSpy
 unicorn-engine/unicorn
Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 symgraph/ghidrassist
Un'estensione LLM per Ghidra per abilitare l'assistenza AI nella RE.
 ddudle/ctxdebug
Piattaforma di reverse engineering basata su MCP che collega WinDbg, IDA Pro e x64dbg con oltre 160 strumenti di debug e analisi accessibili tramite…
 hugsy/gef
GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux
 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX






