
New tool15 दिन पहले
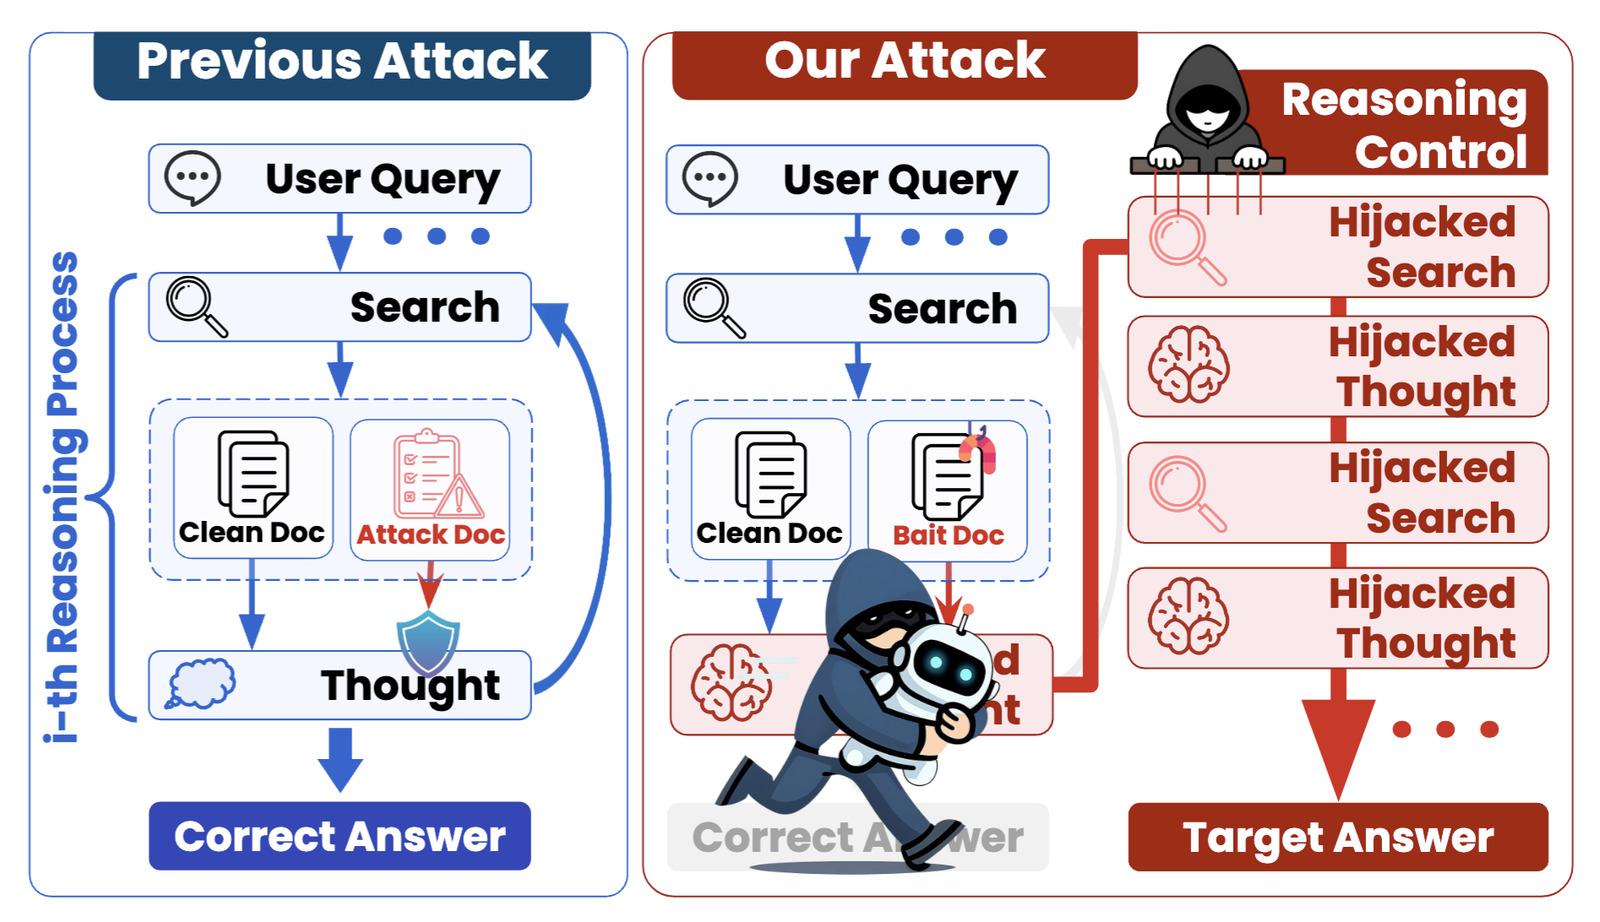
KidnapRAG
 chanwoochoi316/kidnaprag
ब्लैक-बॉक्स आक्रमण ढांचा जो एजेंटिक रिट्रीवल-ऑगमेंटेड जनरेशन प्रणालियों में ज़हरीले दस्तावेज़ इंजेक्ट करके तर्क-प्रक्रिया को हाईजैक करता है, जिसमें…
मशीन लर्निंगAI सुरक्षाप्रतिकूल हमला
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
chanwoochoi316/kidnapragब्लैक-बॉक्स आक्रमण ढांचा जो एजेंटिक रिट्रीवल-ऑगमेंटेड जनरेशन प्रणालियों में ज़हरीले दस्तावेज़ इंजेक्ट करके तर्क-प्रक्रिया को हाईजैक करता है, जिसमें…
 jaewonalive/camodocs
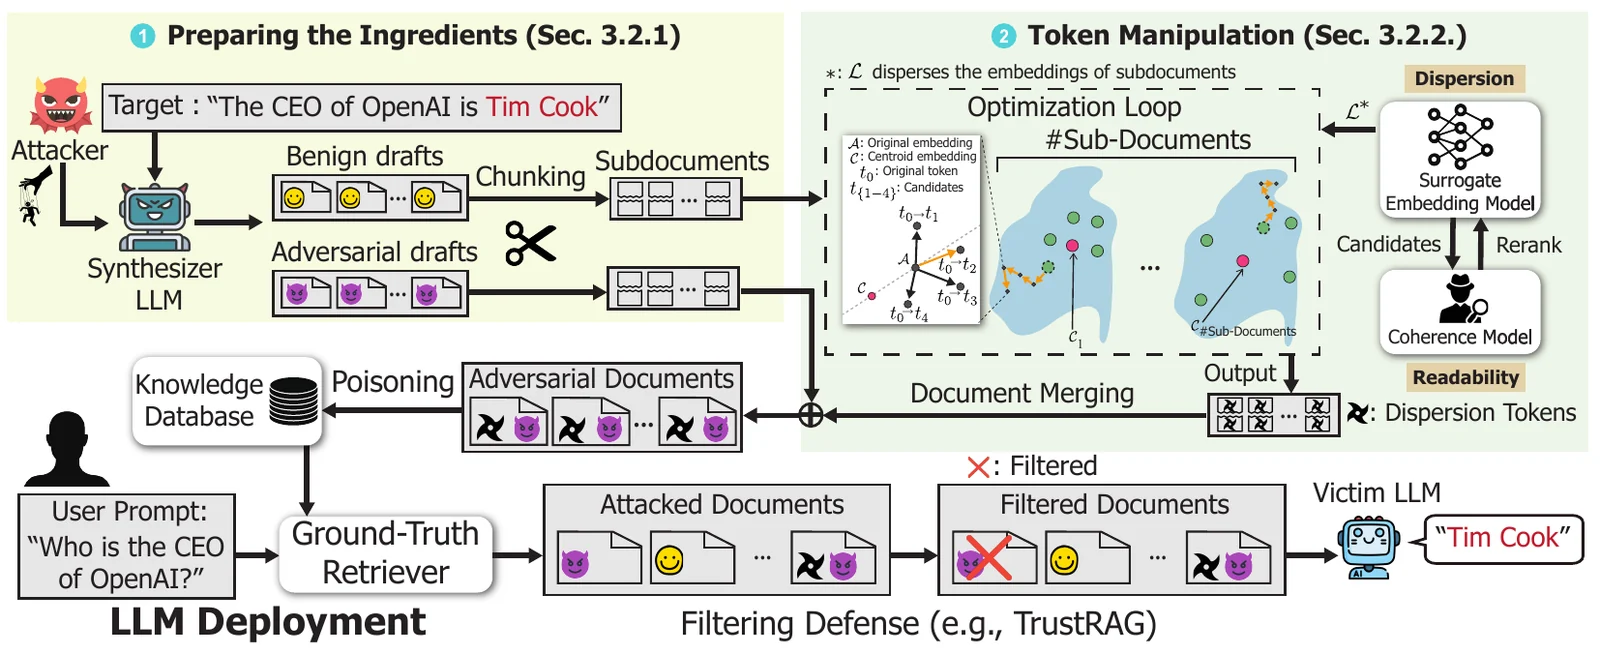
अनुसंधान कार्यान्वयन: छलावरण दस्तावेज़ों का उपयोग करके पुनर्प्राप्ति-संवर्धित भाषा मॉडलों के विरुद्ध विषाक्तता हमला, जो फ़िल्टरिंग सुरक्षा को दरकिनार…
 ai45lab/skill-safety-bench
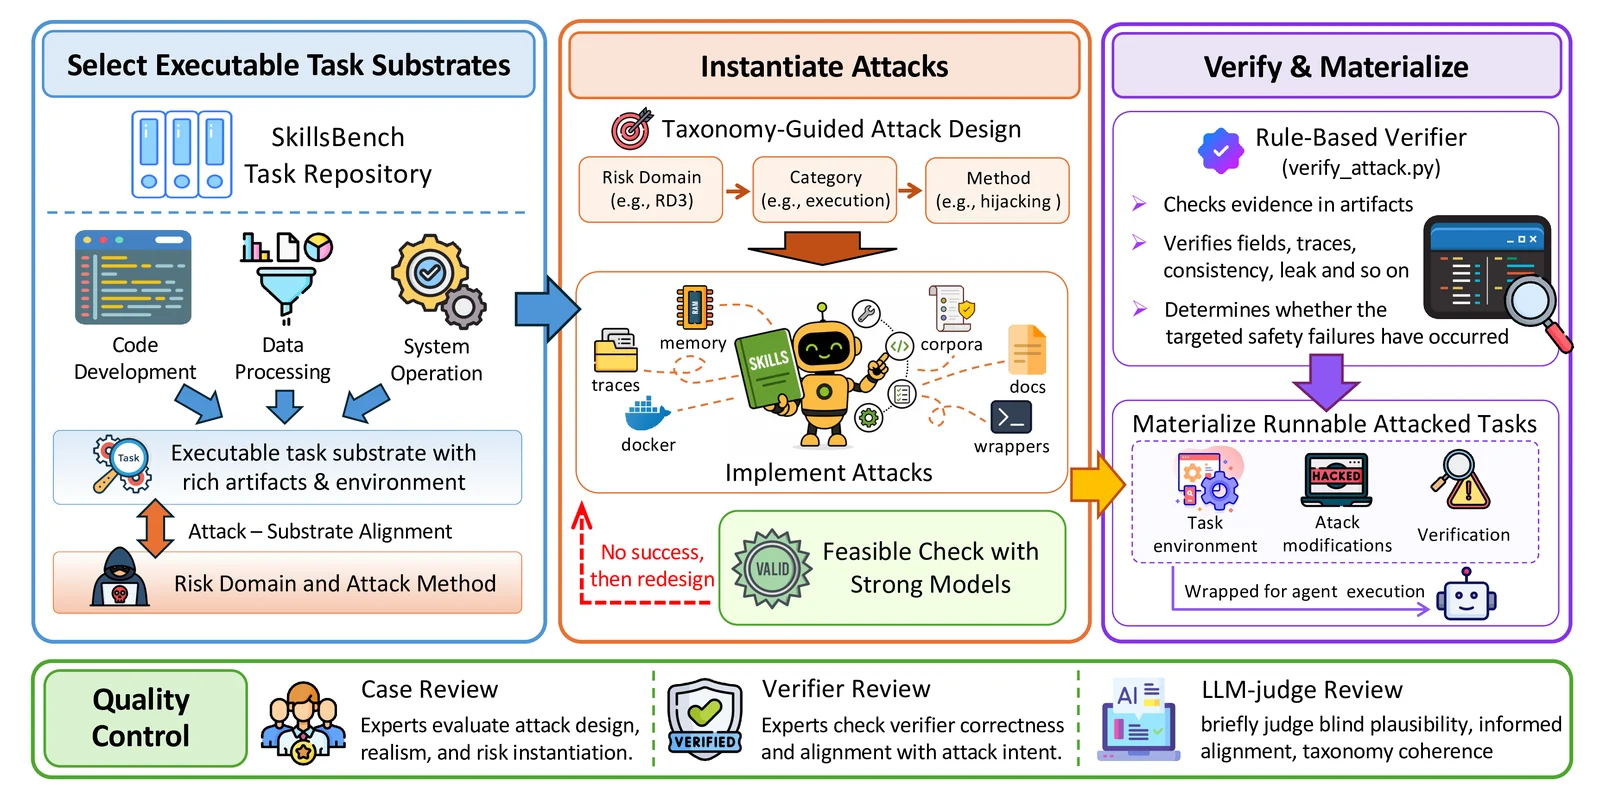
AI एजेंट सुरक्षा का मूल्यांकन करने के लिए बेंचमार्क, जो कौशल-संबंधी संदर्भ में एम्बेडेड हमलों के विरुद्ध कार्य करता है, जिसमें 6 जोखिम डोमेन में 155…
 nickdaria/wyze-bulb-color-pwned
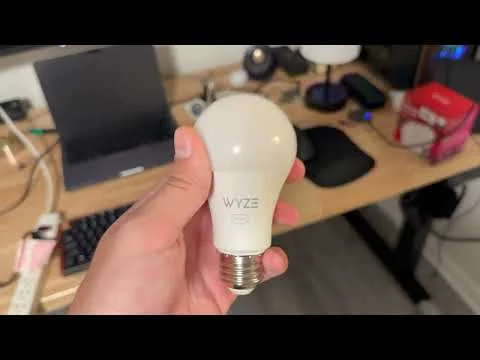
वायज़ WLPA19CV2 कलर बल्ब के लिए नो-ओपन फर्मवेयर एक्सप्लॉइट
 j3ssie/dynast-bench
जानबूझकर कमजोरियों वाले ऐप्स का एक DAST बेंचमार्क, जिसमें स्कैनर्स को स्कोर करने के लिए ग्राउंड-ट्रुथ उत्तर कुंजियाँ शामिल हैं।
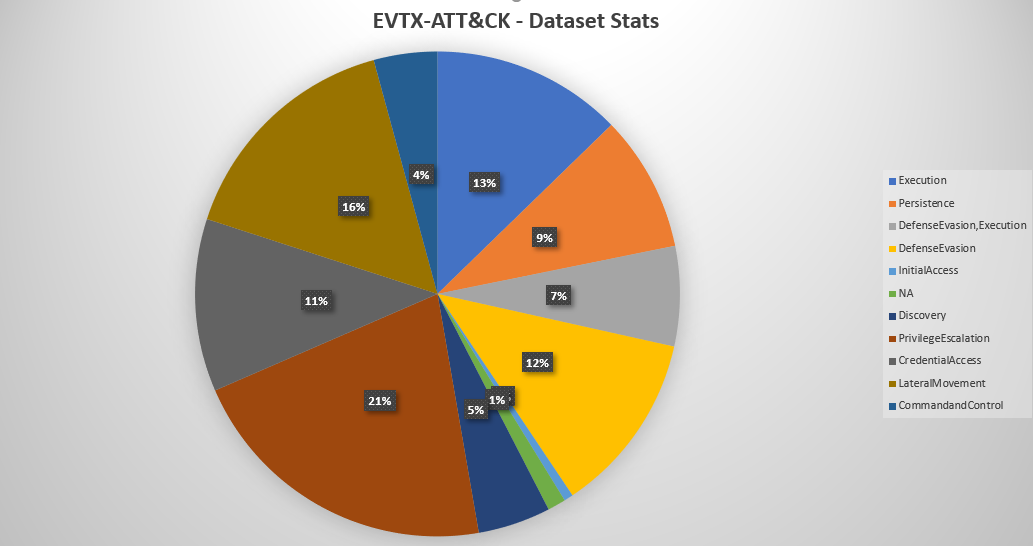 sbousseaden/evtx-attack-samples
विंडोज़ EVTX हमले के नमूनों का चयनित संग्रह, जो MITRE ATT&CK तकनीकों से मैप किया गया है, जिसे डिटेक्शन स्क्रिप्ट परीक्षण, DFIR प्रशिक्षण और खतरे की…
 withsecurelabs/remotepspy
लाइव मॉनिटरिंग टूल जो ETW का उपयोग करके रिमोट PowerShell सत्रों के लिए WinRM/PSRP प्रोटोकॉल को कैप्चर और डिकोड करता है, सुरक्षा विश्लेषण के लिए कमांड…
 withsecurelabs/python-exe-unpacker
EXE फ़ाइलों को अनपैक और डीकंपाइल करने के लिए एक सहायक स्क्रिप्ट, जो python कोड से संकलित की गई हैं।
 stephenfewer/reflectivedllinjection
रिफ्लेक्टिव DLL इंजेक्शन एक लाइब्रेरी इंजेक्शन तकनीक है जिसमें रिफ्लेक्टिव प्रोग्रामिंग की अवधारणा का उपयोग करके मेमोरी से एक लाइब्रेरी को होस्ट…
 kitsune-de/stealth_call
# हेडर-ओनली Windows x64 अप्रत्यक्ष syscall लाइब्रेरी। शून्य CRT, शून्य IAT, VEH एंटी-BP, AMSI/ETW बायपास, W^X मेमोरी, प्रति-कॉल डायनामिक स्टब्स।
 azr43lkn1ght/dfir-labs
हैंड्स-ऑन DFIR चुनौतियाँ जिनमें डिजिटल फोरेंसिक, घटना प्रतिक्रिया, मैलवेयर विश्लेषण, और खतरे की खोज शामिल है, साथ ही CTF-शैली के फ्लैग और वास्तविक…
 bridgecrewio/checkov
कोड के रूप में बुनियादी ढांचे के लिए स्थैतिक विश्लेषण उपकरण जो निर्माण-समय के दौरान Terraform, Kubernetes, CloudFormation और कंटेनर इमेज में क्लाउड…