
New tool11 दिन पहले
evillimiter
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
नेटवर्क मैपिंगआईडीएस/आईपीएस से बचनाजानकारी एकत्र करना+4
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
davidsonrafaelk/evillimiterस्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 iamavu/zairo
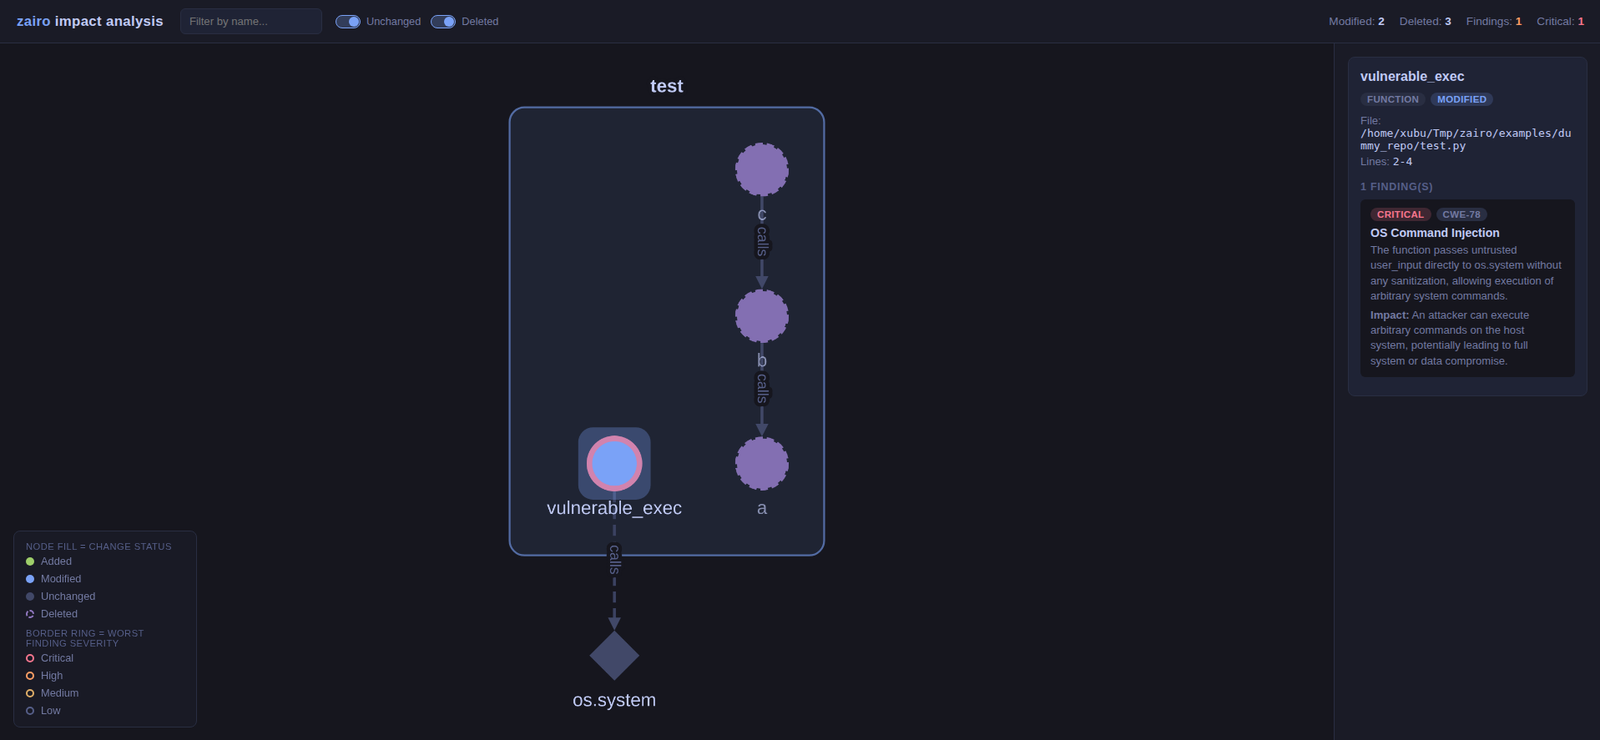
कोड डिफ़्स को संदर्भ के साथ स्कैन करके एक प्रभाव ग्राफ़ बनाता है और कमज़ोरियों का पता लगाने के लिए LLM का उपयोग करता है, जो मल्टी-रेपो स्कैन और SARIF…
 fknmega/aether
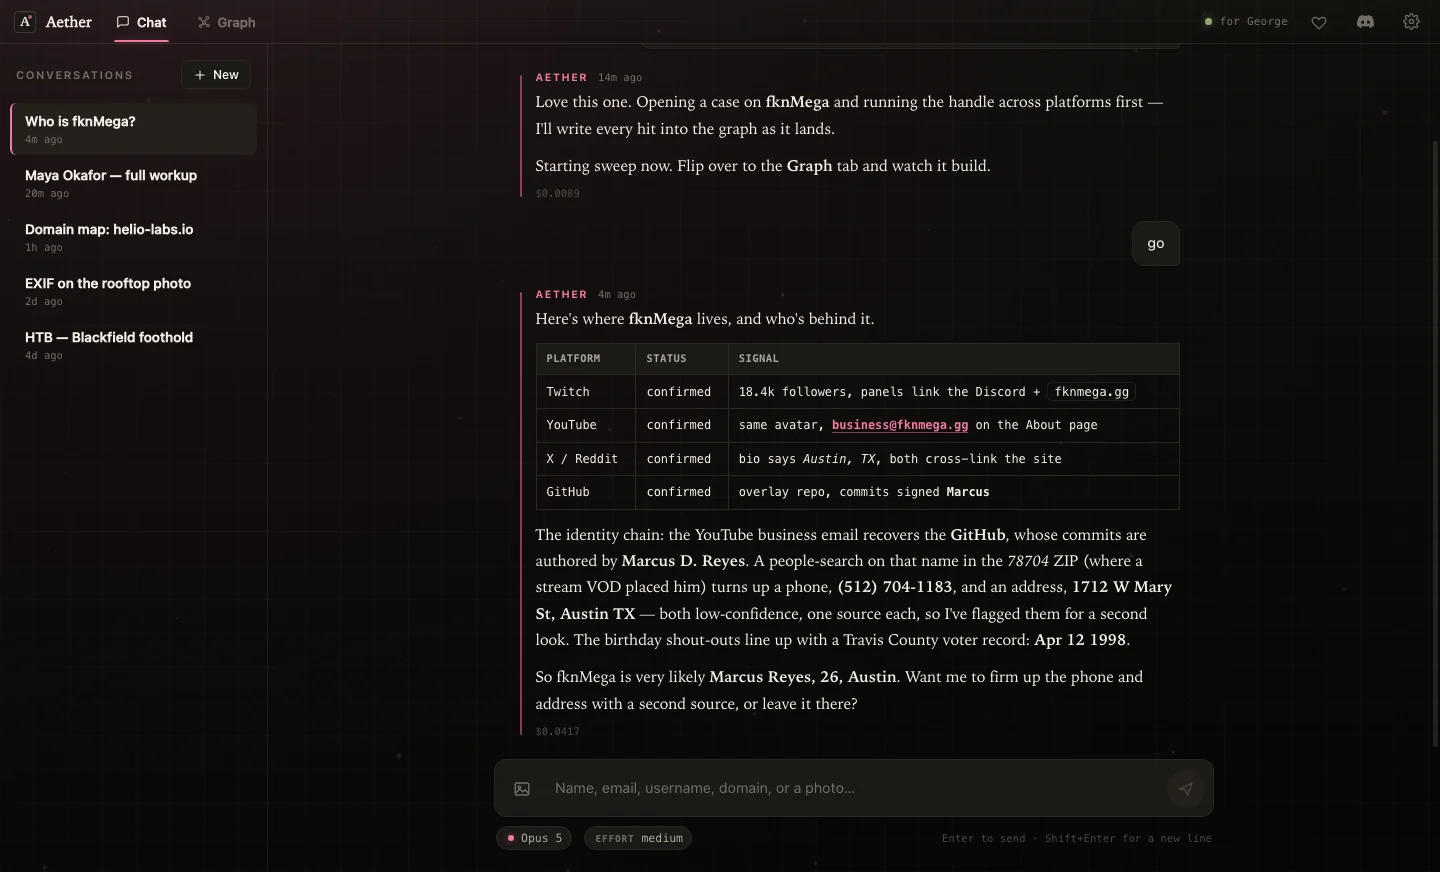
स्वायत्त AI-संचालित OSINT और सुरक्षा-अनुसंधान डेस्कटॉप एजेंट (macOS/Windows) जो एक लाइव नॉलेज ग्राफ बनाता है। केवल अधिकृत उपयोग।
 big-comfy/deadair
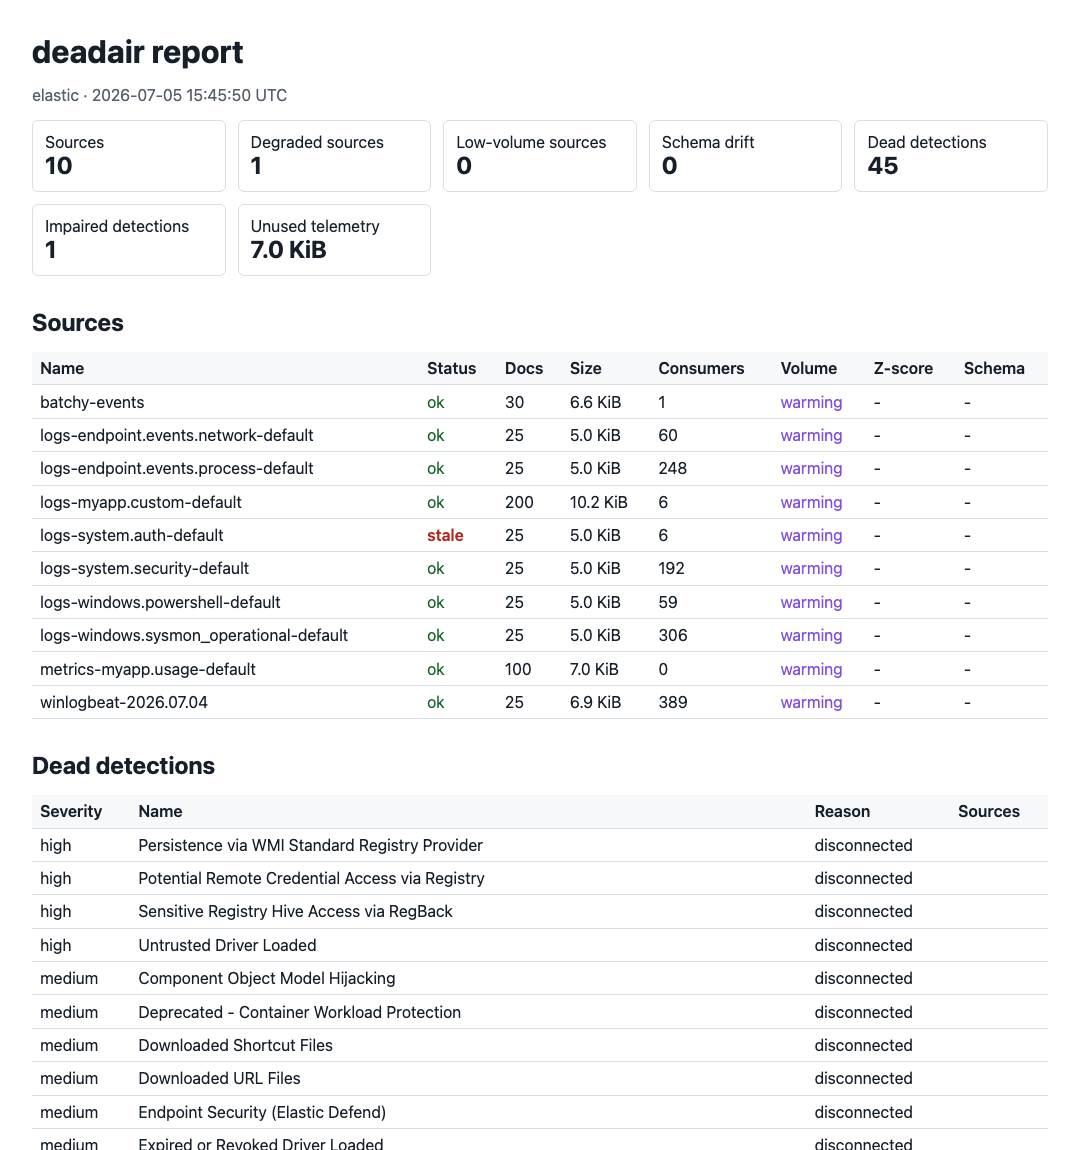
Finds the detection rules in your SIEM that are running blind
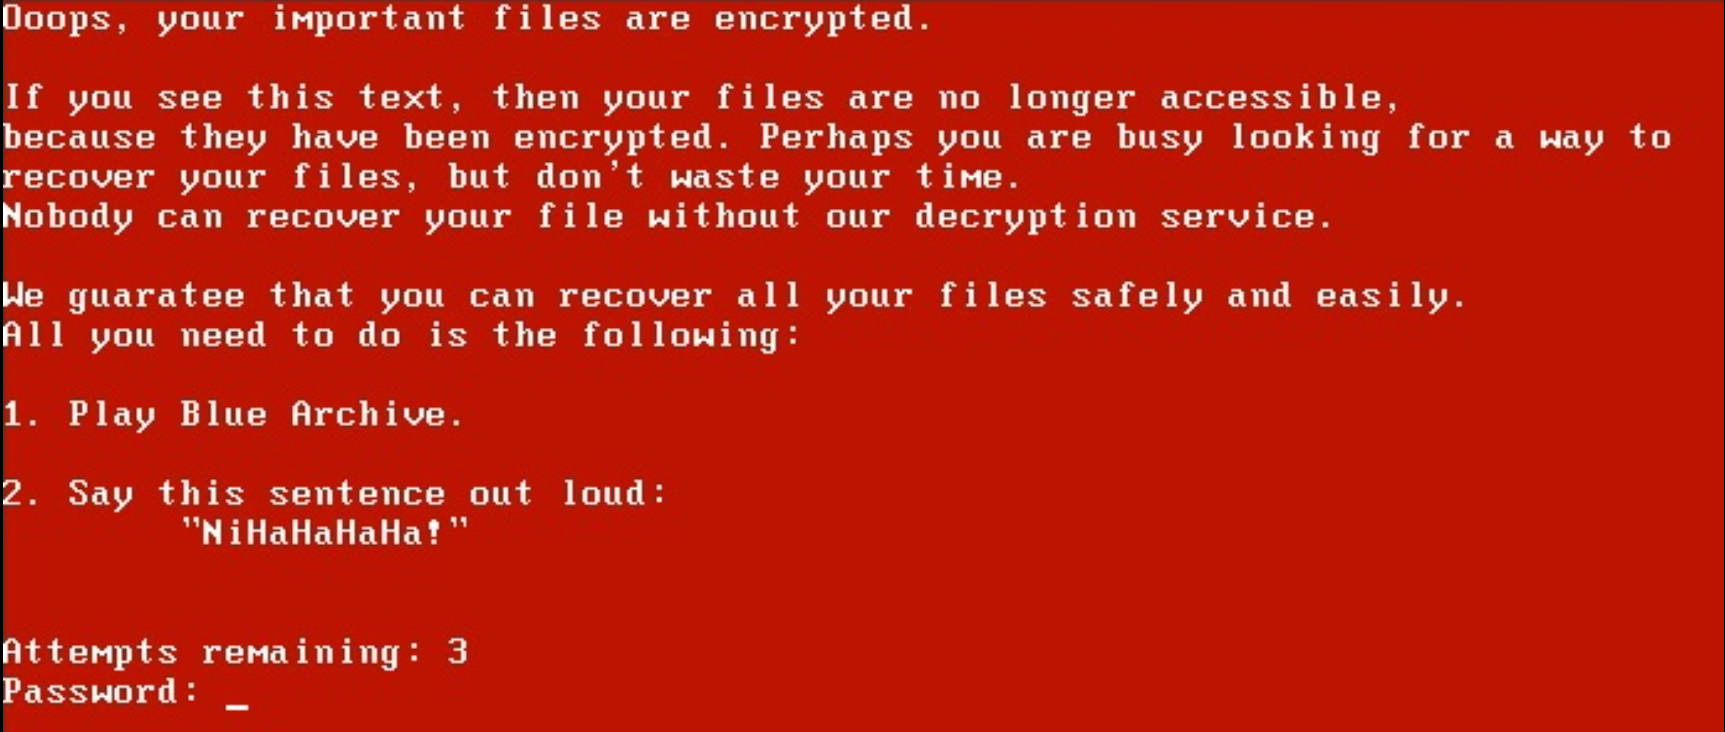 iss4cf0ng/openpetya
एक Proof-of-Concept बूटकिट और UEFI बूट एप्लिकेशन जो Petya रैंसमवेयर से प्रेरित है, जिसे Assembly, C और C++ में लिखा गया है।
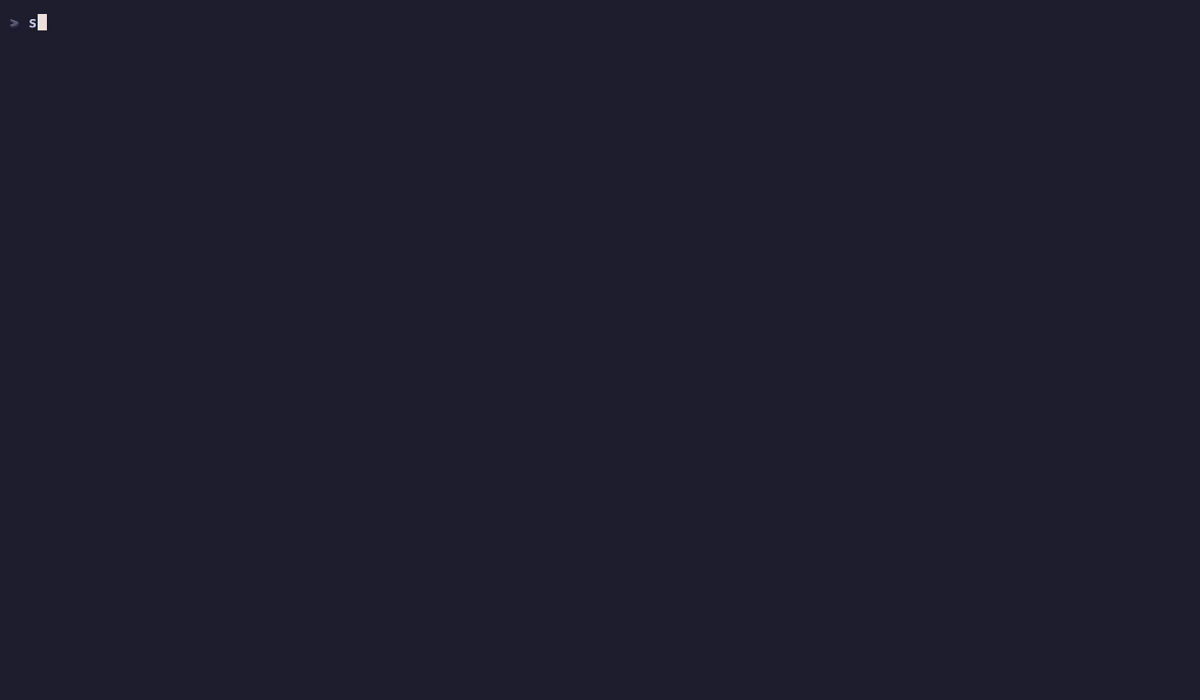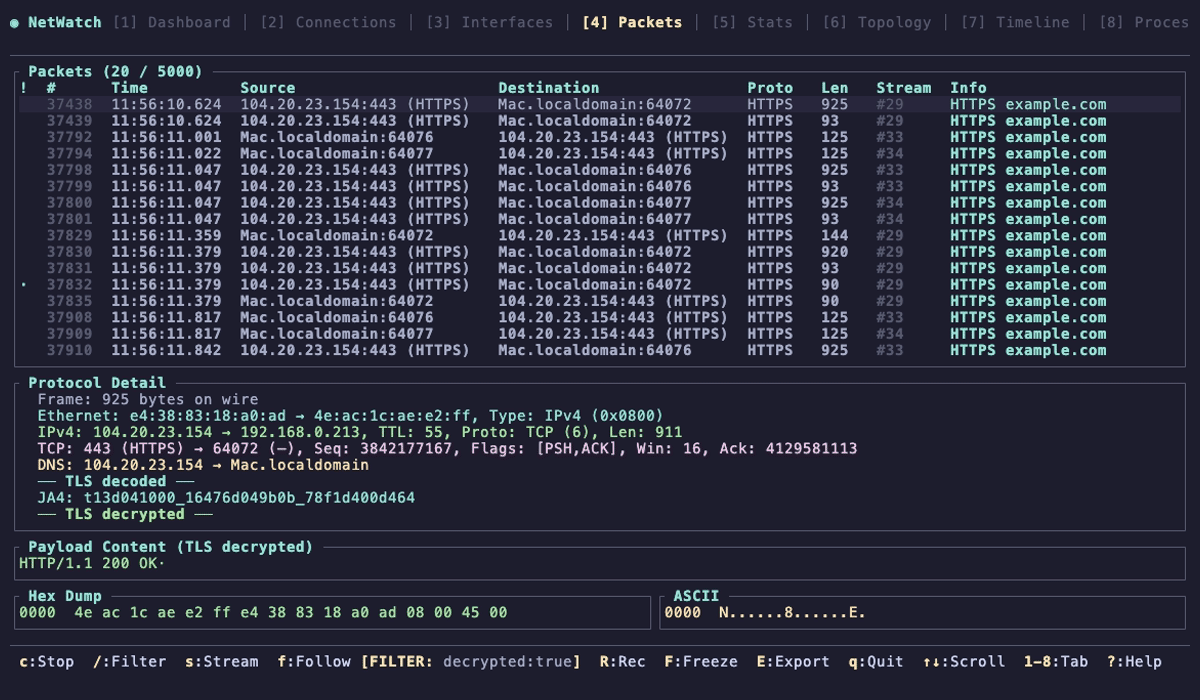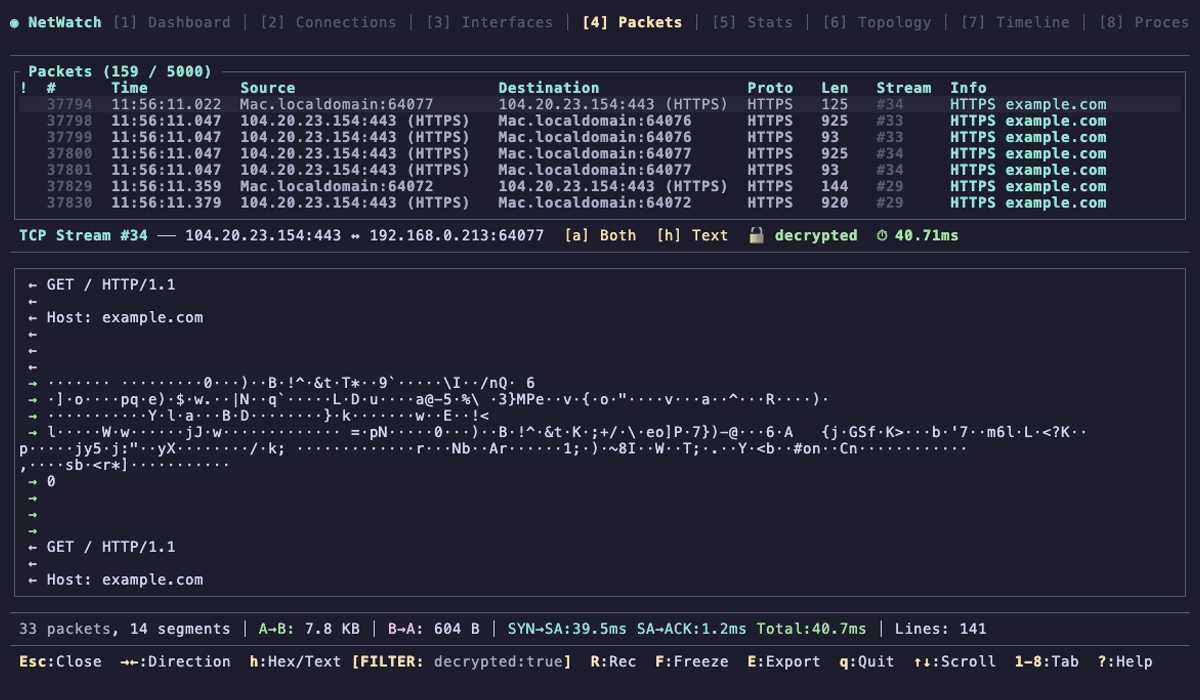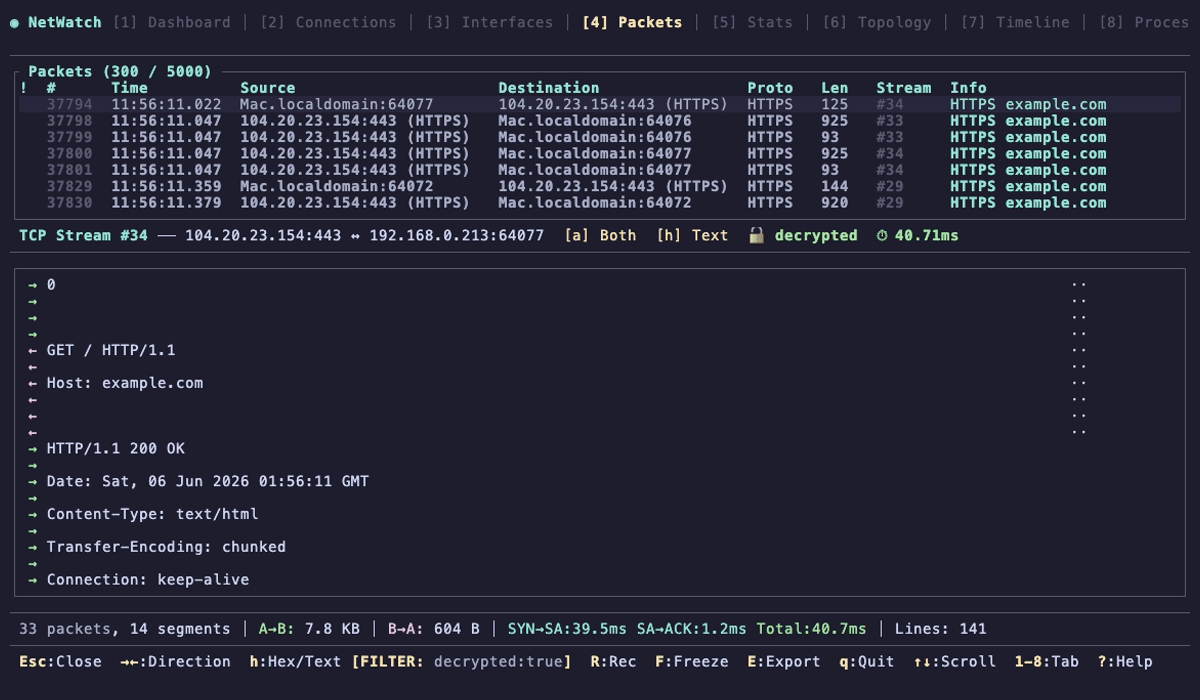 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 rabbitmask/weblogicscan
Oracle WebLogic Server के लिए स्वचालित भेद्यता स्कैनर, जो ऐतिहासिक CVE का पता लगाता है, जिसमें deserialization, SSRF, और मनमाना फ़ाइल अपलोड शामिल…
 microsoft/pyrit
जनरेटिव AI सिस्टम की रेड-टीमिंग के लिए ओपन-सोर्स फ्रेमवर्क: अटैक प्रॉम्प्ट्स को स्वचालित करें, मॉडल प्रतिक्रियाओं को स्कोर करें, और सुरक्षा व सेफ्टी…
 ugzv/ublockdnsclient
uBlockDNS के लिए क्रॉस-प्लेटफ़ॉर्म सिस्टम DNS क्लाइंट, जिसमें पूरे डिवाइस पर विज्ञापन और ट्रैकर ब्लॉकिंग तथा रियल-टाइम फ़िल्टर अपडेट शामिल हैं।
 gorhill/ublock
ब्राउज़रों के लिए व्यापक-स्पेक्ट्रम सामग्री अवरोधक जो फ़िल्टर सूचियों और अनुकूलन योग्य गोपनीयता नियमों का उपयोग करके विज्ञापनों, ट्रैकर्स, कॉइन…
 antisurveillanceagency/shadownet
ShadowNet एक अनाम रूटिंग प्रोटोकॉल है जो सभी कनेक्शनों (सिस्टम-वाइड) को Tor के माध्यम से जाने के लिए मजबूर करता है, साथ ही मिक्सनेट जैसी तकनीकों/OS…
 topjohnwu/magisk
एंड्रॉइड कस्टमाइज़ेशन सूट जो रूट एक्सेस (MagiskSU), सिस्टमलेस मॉड्यूल इंस्टॉलेशन, बूट इमेज अनपैकिंग/रिपैकिंग, और उन्नत डिवाइस मॉडिफिकेशन के लिए…