
sonarcloud-scan
 sonarsource/sonarcloud-scan
SonarCloud विश्लेषण को ट्रिगर करने के लिए एक Bitbucket Pipe
static-analysisvulnerability-scannersstatic-code-analysis+2
sonarsource/sonarcloud-scanSonarCloud विश्लेषण को ट्रिगर करने के लिए एक Bitbucket Pipe
 luiscastellanos-dev/cobol-shield
COBOL लिगेसी सिस्टम्स के लिए सुरक्षा हार्डनिंग टूलकिट — अदृश्य यूनिकोड डिटेक्शन, फॉर्मेट बाउंड्री विश्लेषण, सोर्स ट्रांसफॉर्मेशन इंटीग्रिटी
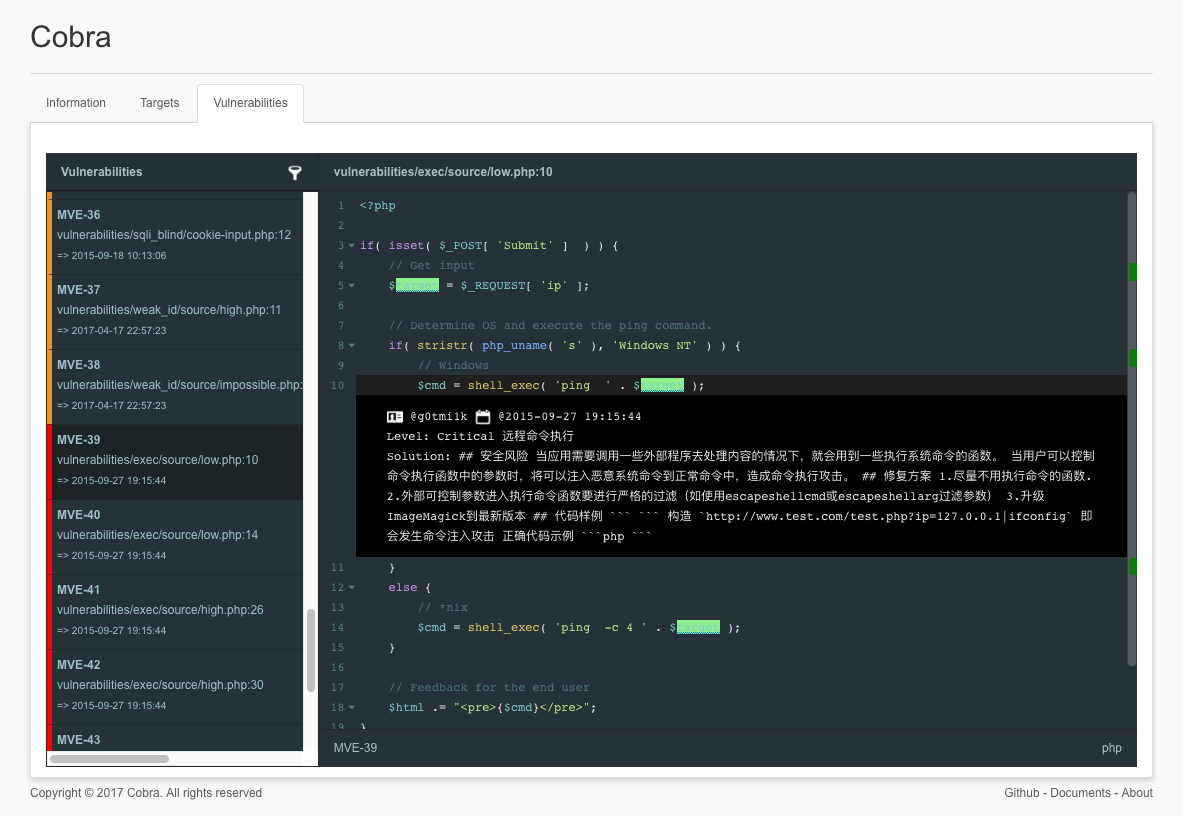 feeicn/cobra
सोर्स कोड सुरक्षा ऑडिट (स्रोत कोड सुरक्षा ऑडिट)
 owasp/devsecopsguideline
OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है।
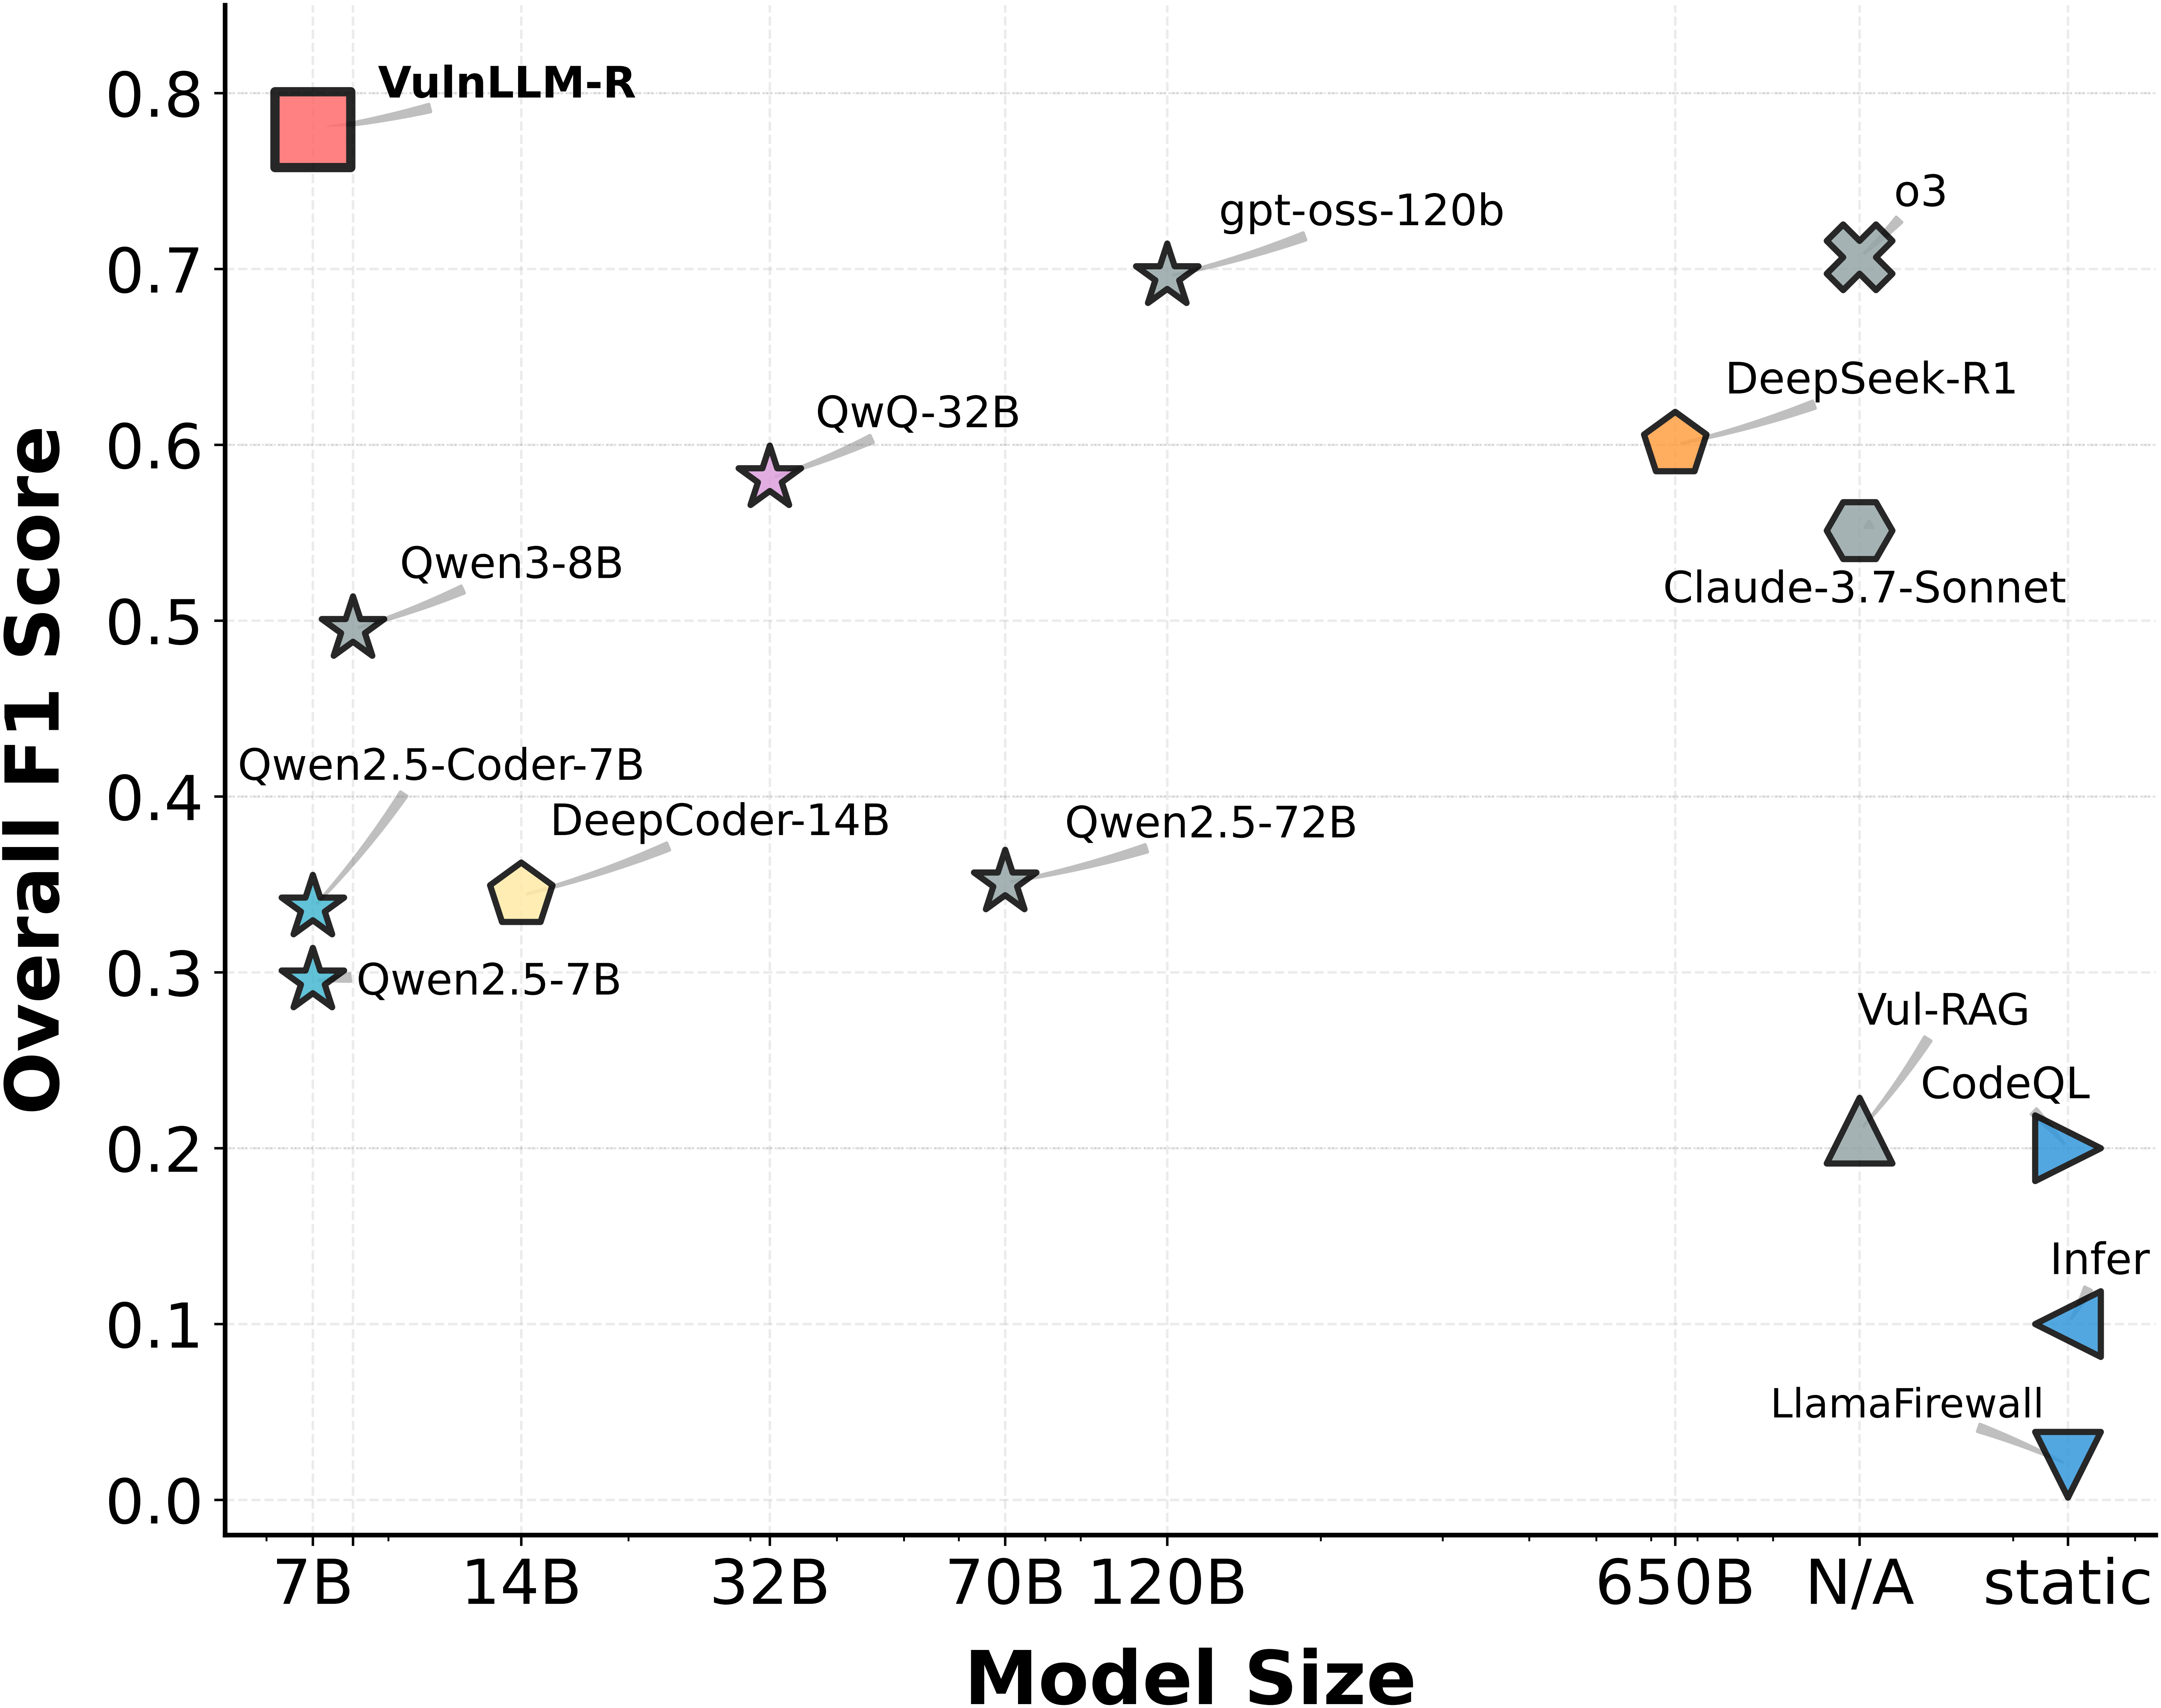 ucsb-mlsec/vulnllm-r
स्रोत-कोड भेद्यता का पता लगाने के लिए C/C++ और Python में विशेषीकृत रीज़निंग LLM, जिसमें डेटासेट निर्माण, SFT/DPO प्रशिक्षण और परिणाम-पुनरुत्पादन…
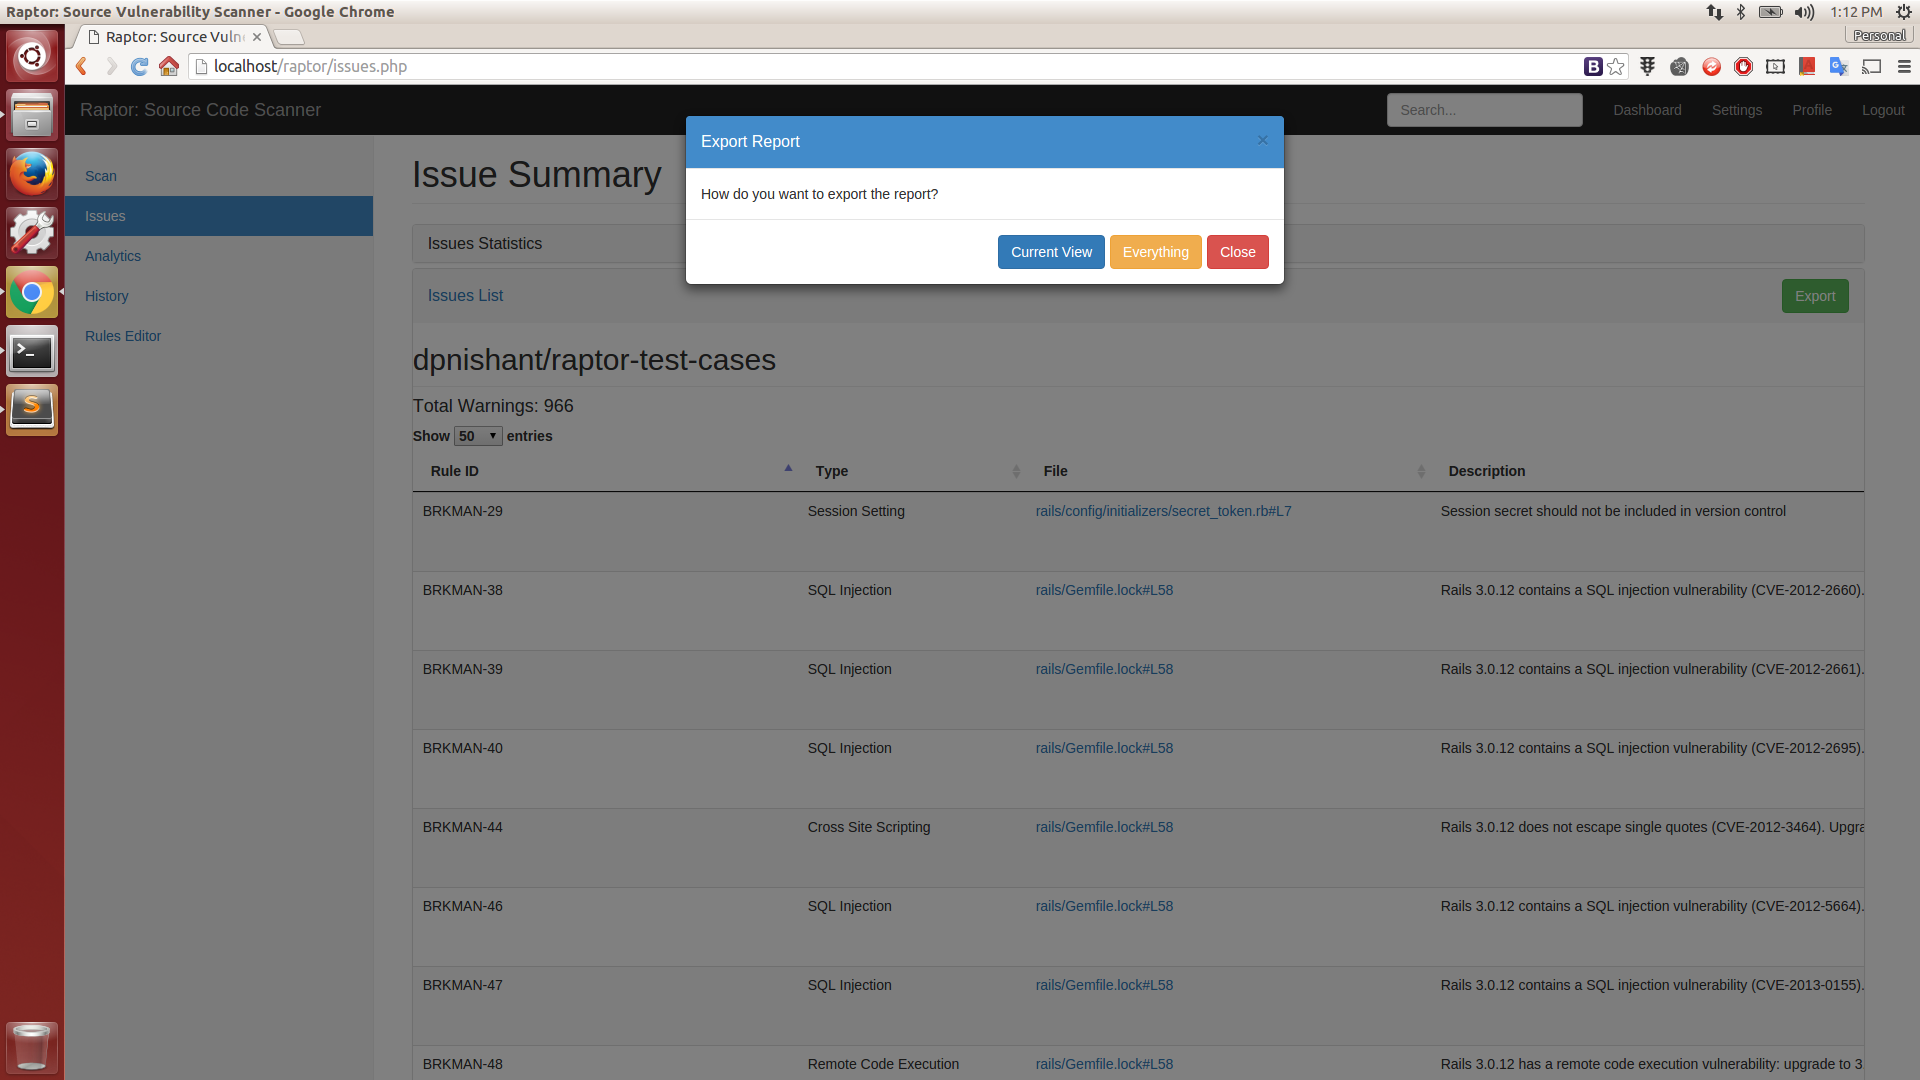 dpnishant/raptor
वेब-आधारित स्रोत कोड भेद्यता स्कैनर
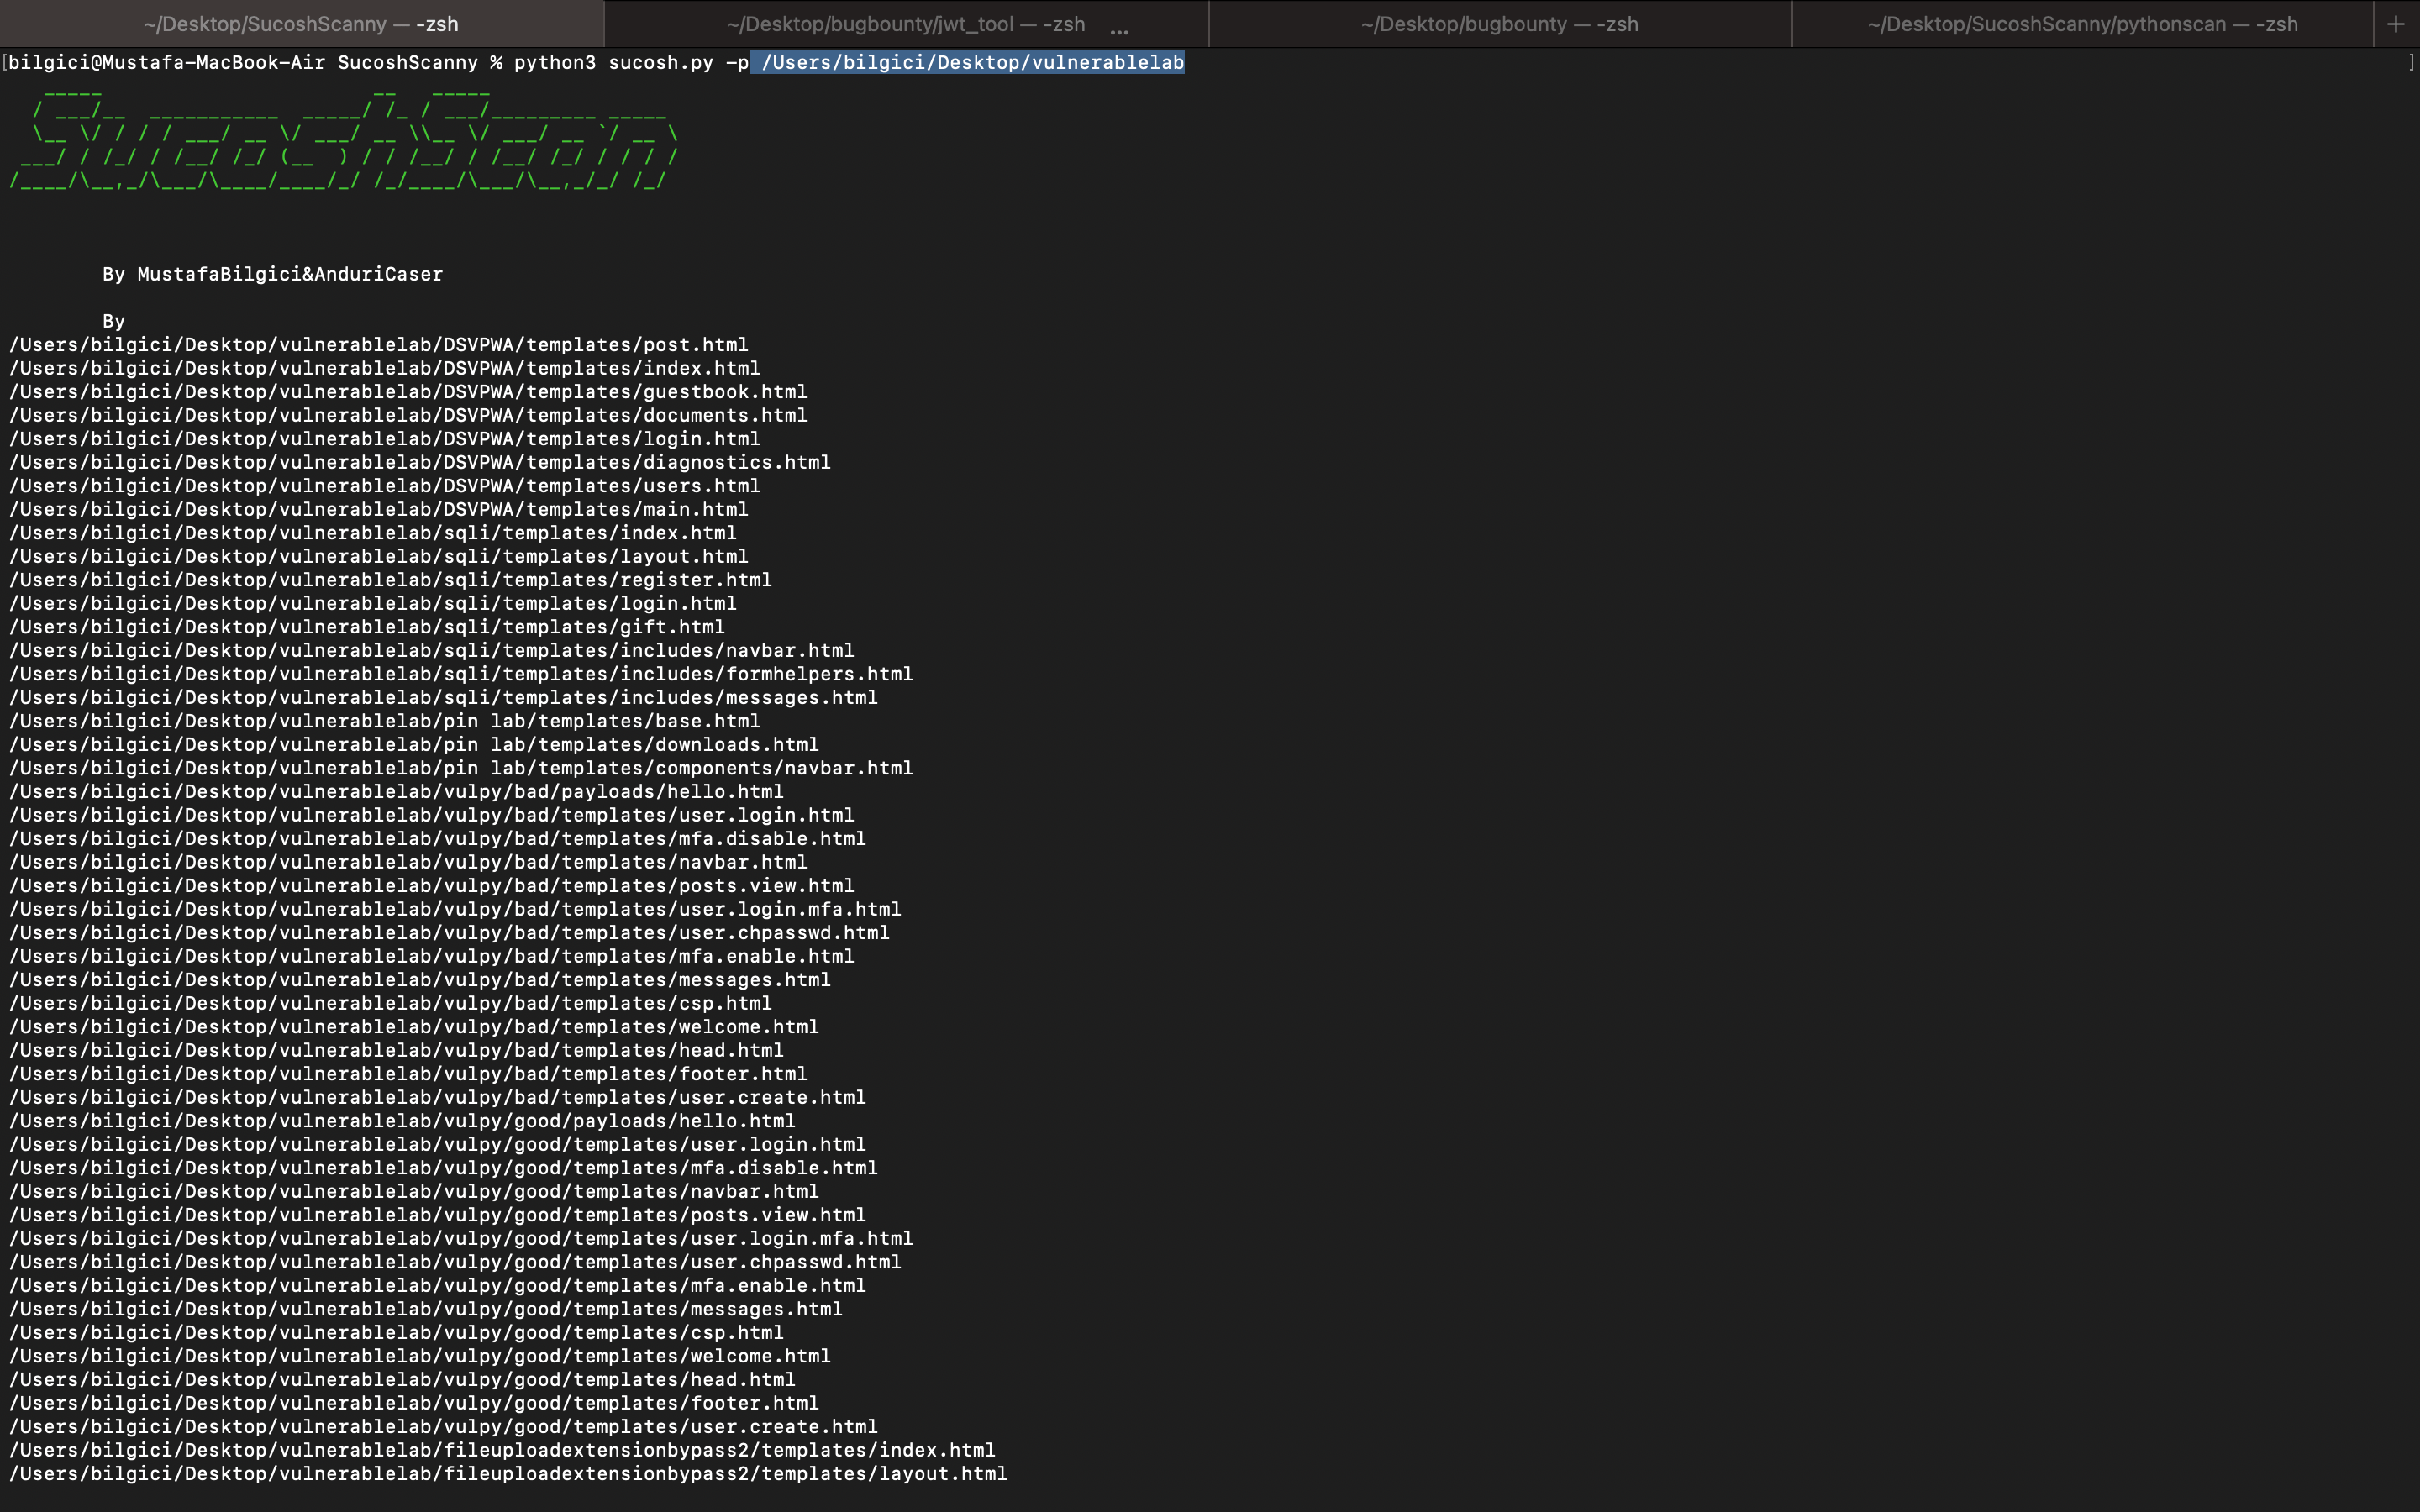 mustafabilgici/sucoshscanny
"Sucosh" एक स्वचालित स्रोत कोड भेद्यता स्कैनर और मूल्यांकन ढांचा है जो Python (Flask-Django) और NodeJs के लिए है, जो वेब एप्लिकेशन विकास या स्रोत कोड…
 doyensec/regexploit
ऐसे रेगुलर एक्सप्रेशन खोजें जो ReDoS (Regular Expression Denial of Service) के प्रति संवेदनशील हैं
 owasp/secure-coding-practices-quick-reference-guide
OWASP से सुरक्षित कोडिंग प्रथाओं की त्वरित-संदर्भ मार्गदर्शिका
 nccgroup/call_map
Call Map का वर्तमान विकास https://github.com/ajylee/call_map पर होता है। Call Map Python कॉल ग्राफ़ को नेविगेट करने के लिए एक टूल है।
 nccgroup/lightweight_static_analysis
ओपन सोर्स टूल्स + आपके कोड के थोड़े से हिस्से का उपयोग करके उपयोगी, हल्के स्टैटिक एनालिसिस बनाएं
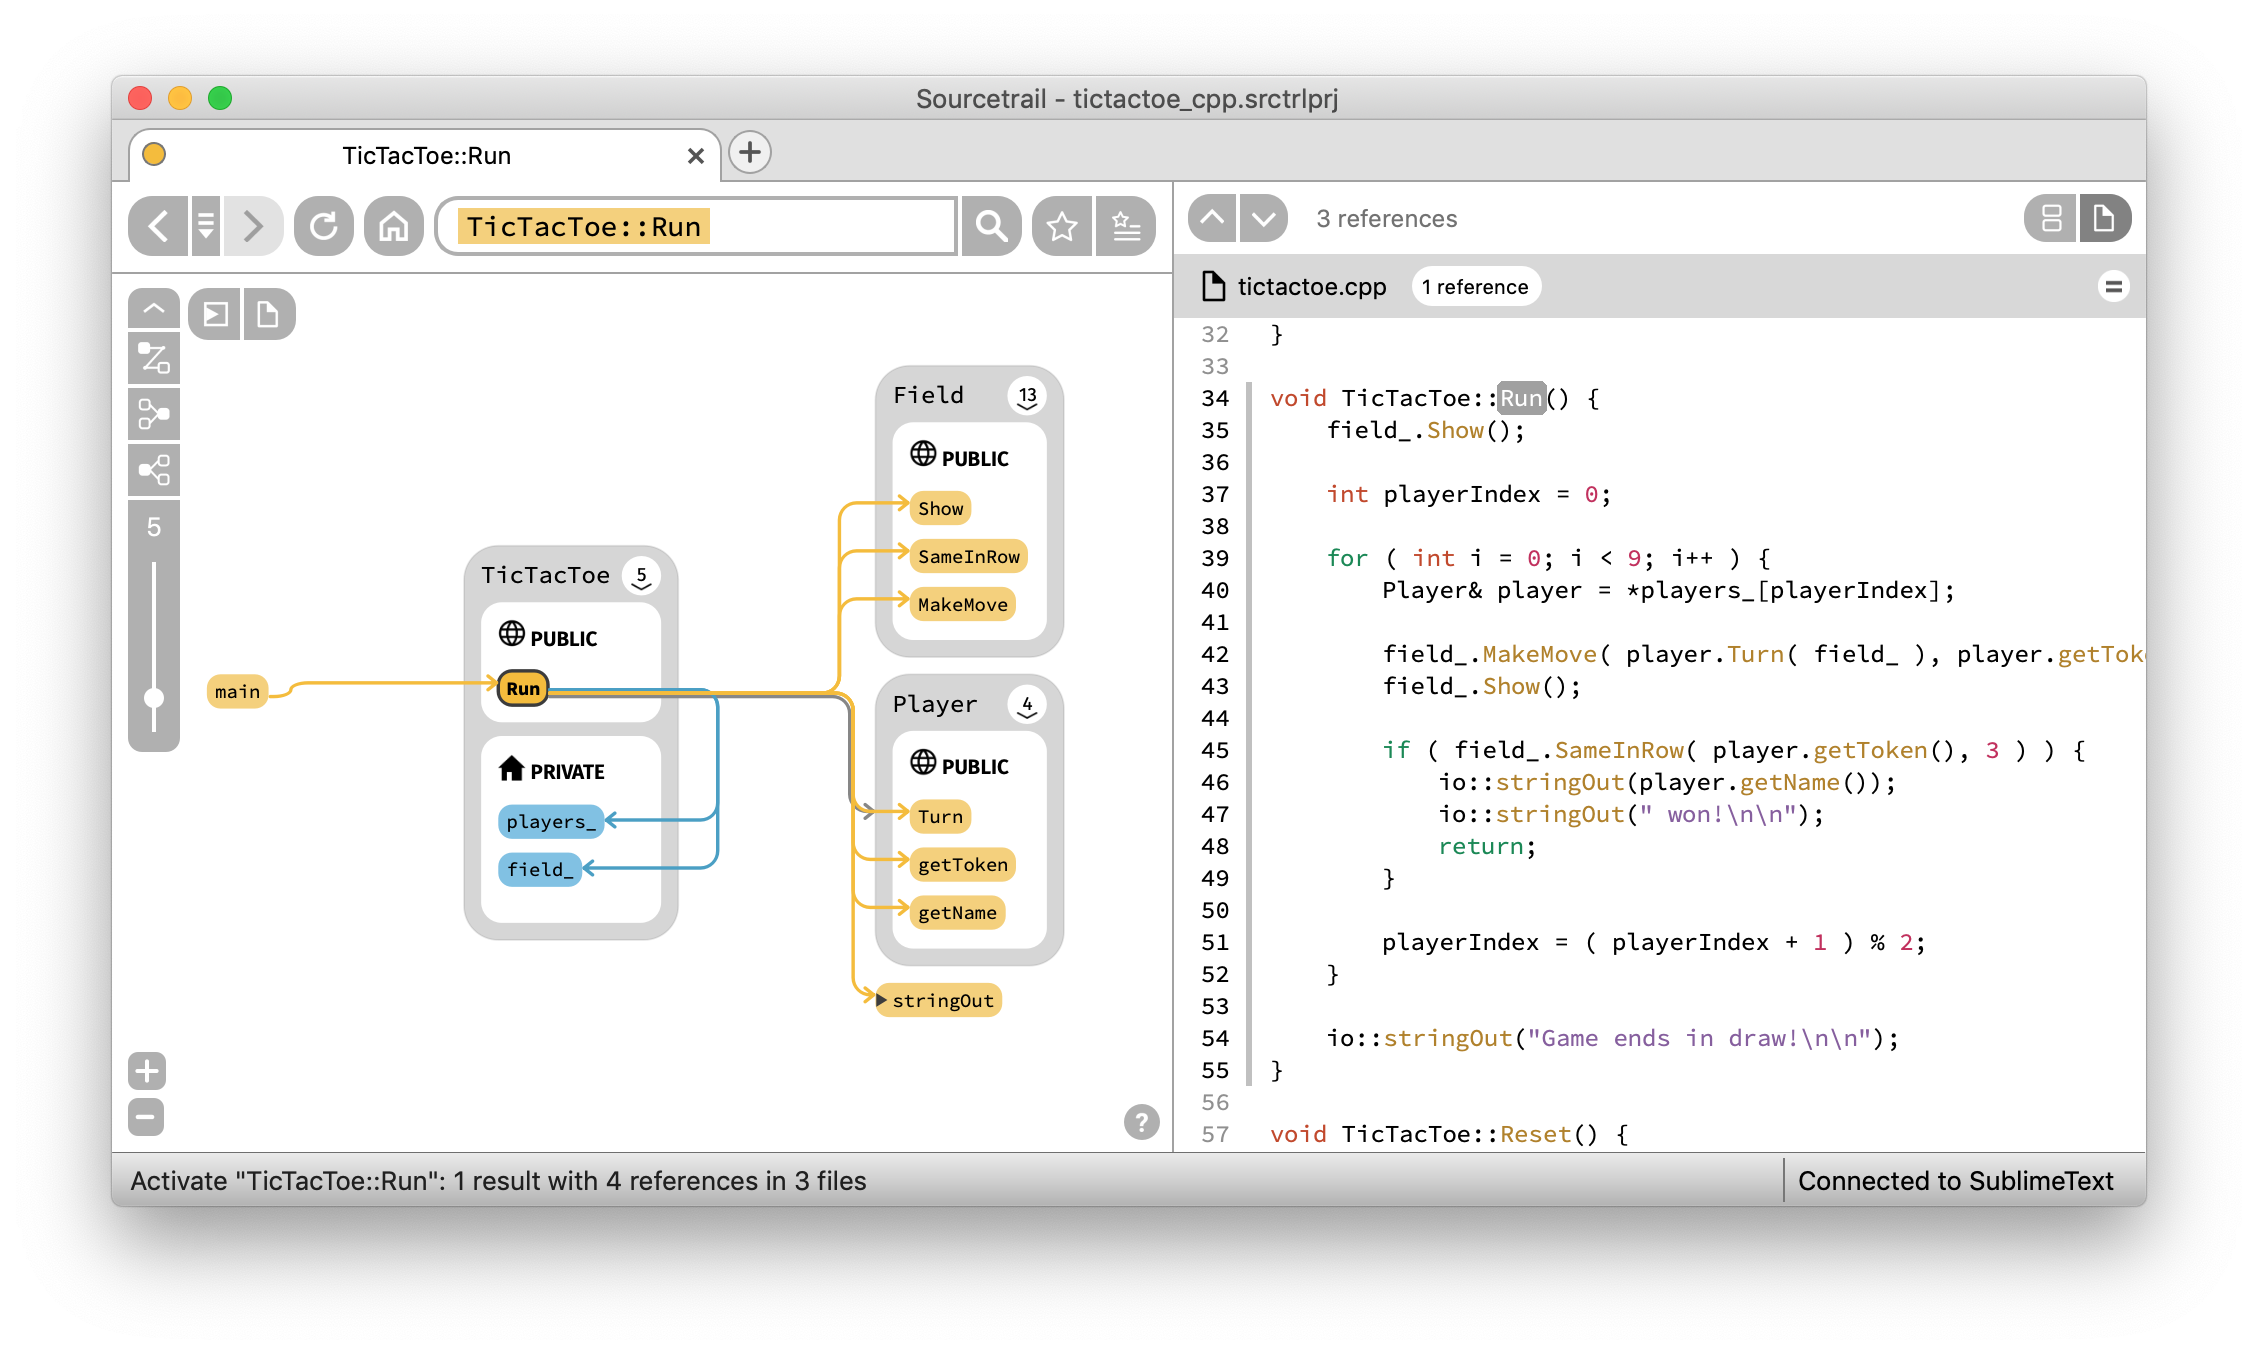 coatisoftware/sourcetrail
Sourcetrail - निःशुल्क और ओपन-सोर्स इंटरैक्टिव सोर्स एक्सप्लोरर
 skyscanner/lambdaguard
AWS सर्वरलेस सुरक्षा
 robocoder/rips-scanner
RIPS - PHP स्क्रिप्ट्स में कमजोरियों के लिए एक स्थैतिक स्रोत कोड विश्लेषक
 vusec/ghostrace
Linux कर्नेल में speculative race condition (SCUAF) गैजेट खोजने के लिए Proof-of-concept और स्थैतिक विश्लेषण टूलकिट। इसमें 1200+ गैजेट डेटासेट शामिल…
 nightwatchcybersecurity/airflowscan
Apache Airflow की सुरक्षा बढ़ाने के लिए चेकलिस्ट और उपकरण
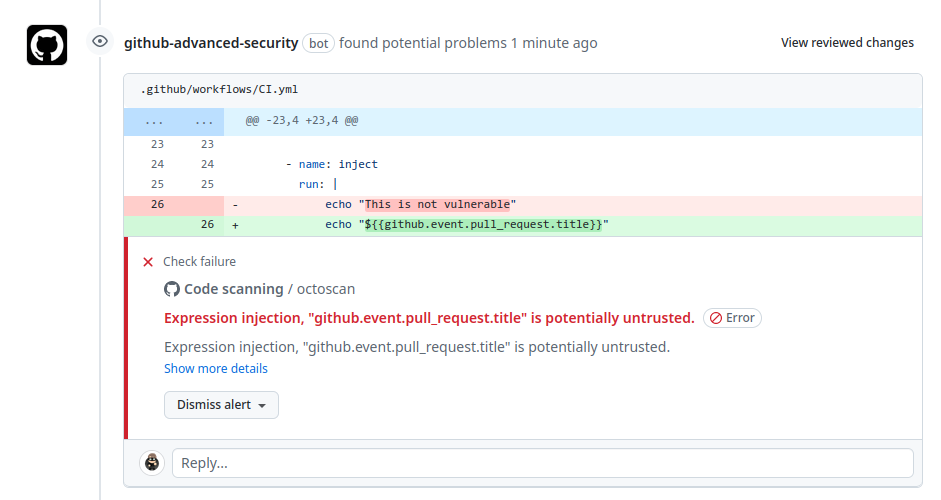 synacktiv/action-octoscan
📦 :octocat: एक GitHub Action जो आपके GitHub Actions की सुरक्षा जाँच करता है।
 nccgroup/matt.net
मैट.नेट माइक्रोसॉफ्ट के CAT.NET कोड ऑडिटिंग टूल के चारों ओर एक सरल GUI रैपर है।