

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — उपकरण | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1363 परिणाम
LIEF preview

LIEF

GitHublief-project/lief

क्रॉस-प्लेटफ़ॉर्म लाइब्रेरी जो ELF, PE, और MachO एक्ज़ीक्यूटेबल फ़ॉर्मेट को पार्स, संशोधित और एब्सट्रैक्ट करती है। C++, Python, और Rust APIs को…

android-securityembedded-systems-securitystatic-analysis+12
5.5k
3घं 39मि पहले
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
embedded-systems-securitystatic-analysisexploitation+7
4.0k3घं 43मि पहले
Brovan preview

Brovan

GitHubadvdebug/brovan

मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग के लिए यूज़र-मोड x86_64 बाइनरी एमुलेटर। सैंडबॉक्स्ड वातावरण में syscall ट्रेसिंग, नेटवर्क डंपिंग और इंटरैक्टिव…

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
1555घं 36मि पहले
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया

embedded-systems-securitystatic-analysismemory-forensics+12
10.8k6घं 8मि पहले
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
android-securityembedded-systems-securitystatic-analysis+16
24.5k7 घंटे पहले
windiff preview

windiff

GitHubergrelet/windiff

एक उपकरण जो Microsoft Windows बाइनरीज़ के सिंबल, प्रकार और syscall जानकारी की तुलना ऑपरेटिंग सिस्टम के विभिन्न संस्करणों में Web UI और/या LLMs का…

vulnerability-analysisreverse-engineeringinformation-gathering+1
3927घं 25मि पहले
frida preview

frida

GitHubfrida/frida

मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए

android-securitydynamic-analysis-sandboxingios-security+9
21.4k8घं 5मि पहले
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1k8घं 30मि पहले
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k8घं 41मि पहले
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…
exploit-frameworksreverse-engineeringshellcode+2
3138घं 49मि पहले
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

फर्मवेयर सुरक्षा अनुसंधान प्लेटफ़ॉर्म जो IoT, एज AI, मोबाइल डिवाइस और रोबोटिक्स में बाइनरी विश्लेषण, टेंट ट्रेसिंग और इम्यूलेशन को जोड़ता है।
embedded-systems-securityiot-securityvulnerability-analysis+4
1.6k9घं 17मि पहले
Startup-SBOM preview

Startup-SBOM

GitHubmorpheuslord/startup-sbom

A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.

vulnerability-scannerscontainer-securityvulnerability-analysis+4
179घं 31मि पहले
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Windows, Linux और MacOS के लिए फ़ाइलों के प्रकार निर्धारित करने का प्रोग्राम।
reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3k10घं 33मि पहले
dynamorio preview

dynamorio

GitHubdynamorio/dynamorio

रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
code-analysisdynamic-code-analysisreverse-engineering+3
3.2k10घं 53मि पहले
sogen preview

sogen

GitHubmomo5502/sogen

🪅 विंडोज़ और लिनक्स यूज़रस्पेस एमुलेटर
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5k13घं 15मि पहले
XMachOViewer preview

XMachOViewer

GitHubhorsicq/xmachoviewer

XMachOViewer विंडोज़, लिनक्स और मैकओएस के लिए एक Mach-O व्यूअर है।
static-analysiscode-analysisreverse-engineering+2
95713घं 33मि पहले
XPEViewer preview

XPEViewer

GitHubhorsicq/xpeviewer

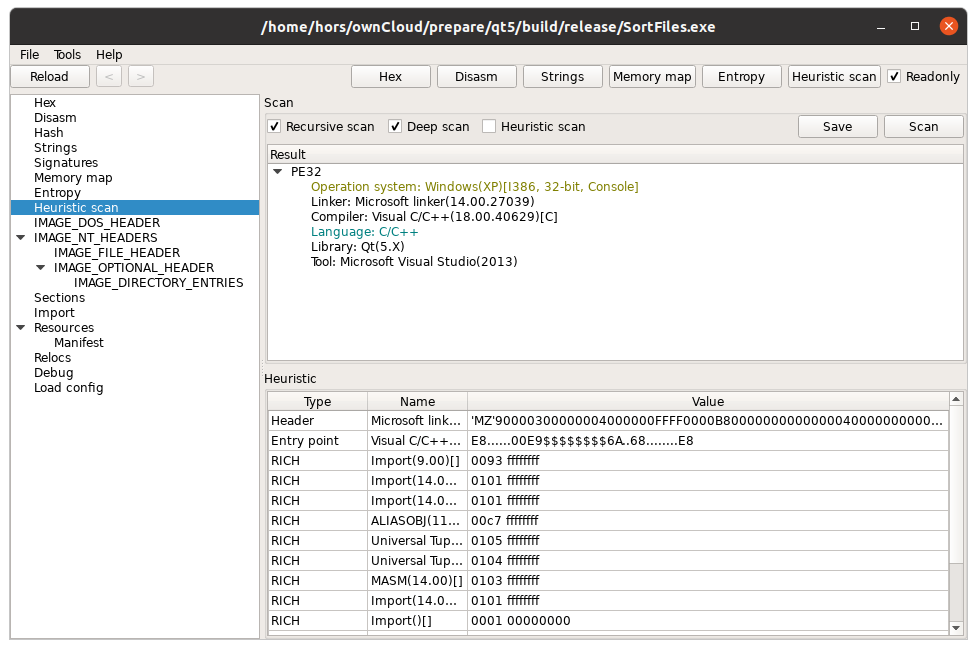
Windows, Linux और MacOS के लिए PE फ़ाइल दर्शक/संपादक।
static-analysisreverse-engineeringbinary-analysis
1.2k13घं 53मि पहले
rzweb preview

rzweb

GitHubindalok/rzweb

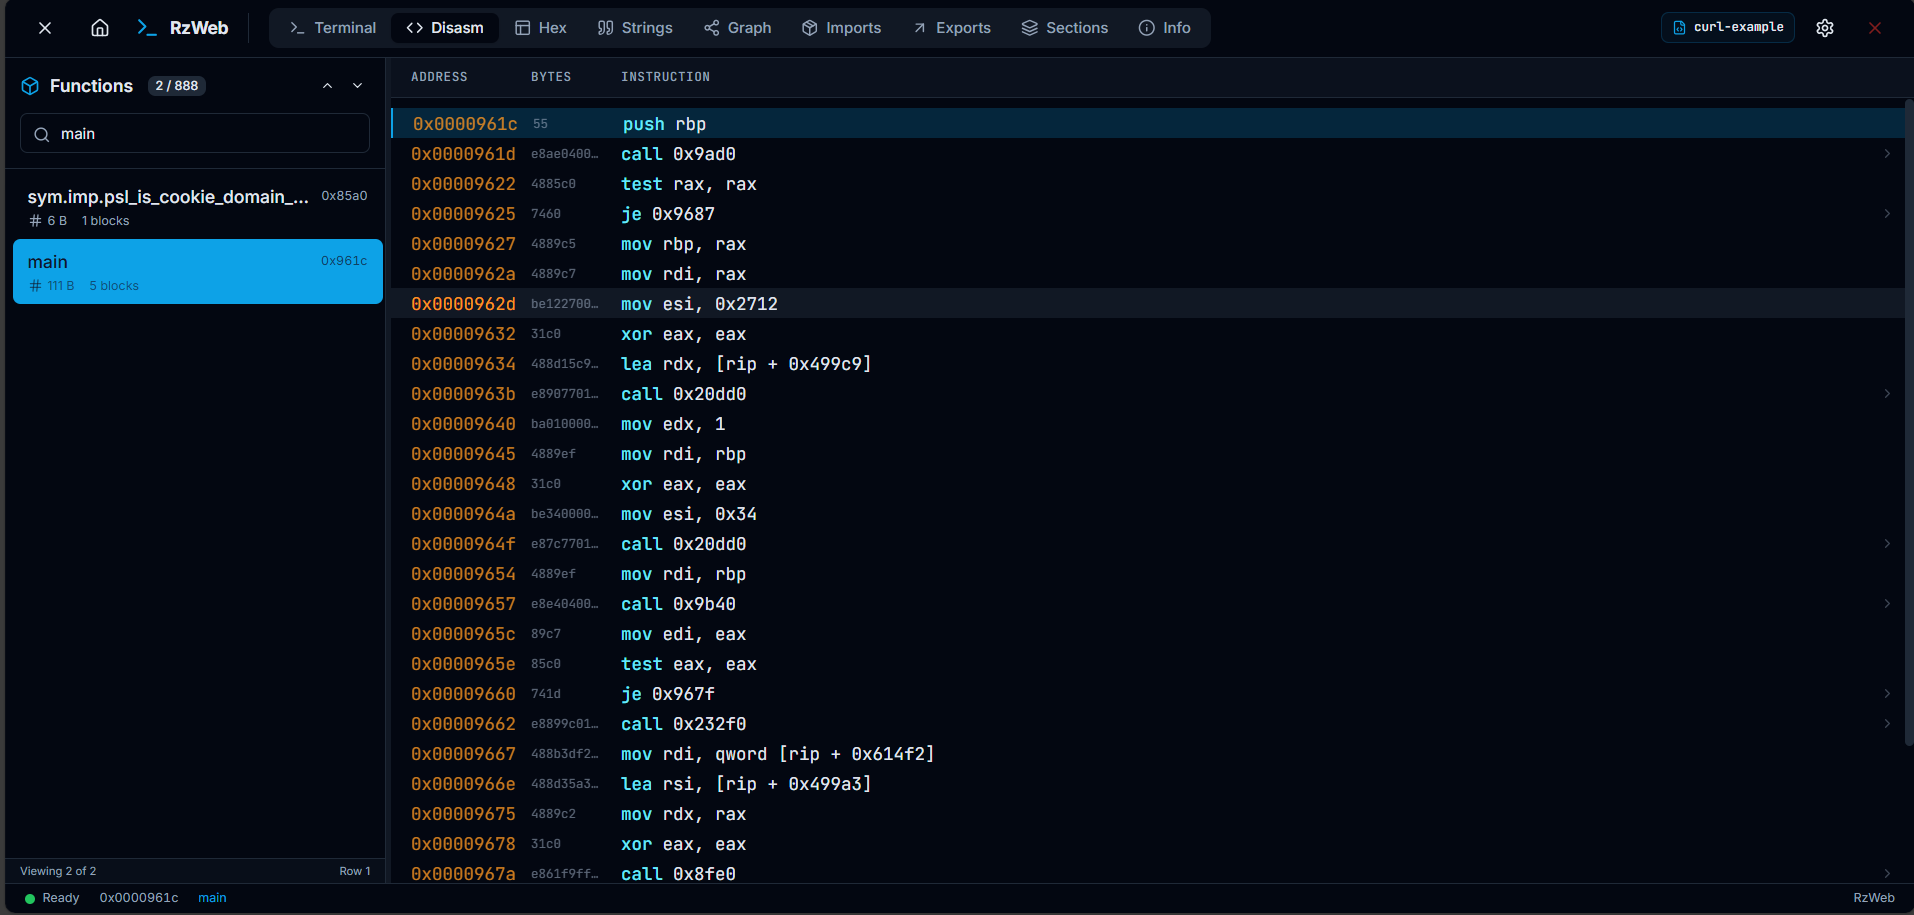
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
73814घं 4मि पहले
पिछला12…76अगला