

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
पोस्ट-शोषण — उपकरण — पृष्ठ 2 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1393 परिणाम
Medusa preview

Medusa

GitHubmythicagents/medusa

Mythic के लिए क्रॉस-प्लेटफ़ॉर्म C2 एजेंट जिसमें डायनेमिक फंक्शन लोडिंग, SOCKS5 प्रॉक्सी, फ़ाइल ऑपरेशन, शेलकोड इंजेक्शन, और macOS/Windows…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
208
1 दिन पहले
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

क्लाउड डेड-ड्रॉप C2 फ्रेमवर्क — RSA-4096 + AES-256-GCM, 5 क्लाउड प्रदाता, केवल Rust एजेंट, P2P मेश, पर्सिस्टेंस इंजन, क्रेडेंशियल हार्वेस्टिंग

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
441 दिन पहले
PrivescCheck preview

PrivescCheck

GitHubitm4n/privesccheck

विंडोज के लिए विशेषाधिकार वृद्धि गणना स्क्रिप्ट

privilege-escalationvulnerability-analysisconfiguration-auditing+3
3.9k1 दिन पहले
impacket preview

impacket

GitHubfortra/impacket

निम्न-स्तरीय नेटवर्क प्रोटोकॉल हेरफेर के लिए Python लाइब्रेरी, जिसमें SMB, MSRPC, Kerberos, और WMI कार्यान्वयन शामिल हैं, प्रमाणीकरण हमलों,…
password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0k1 दिन पहले
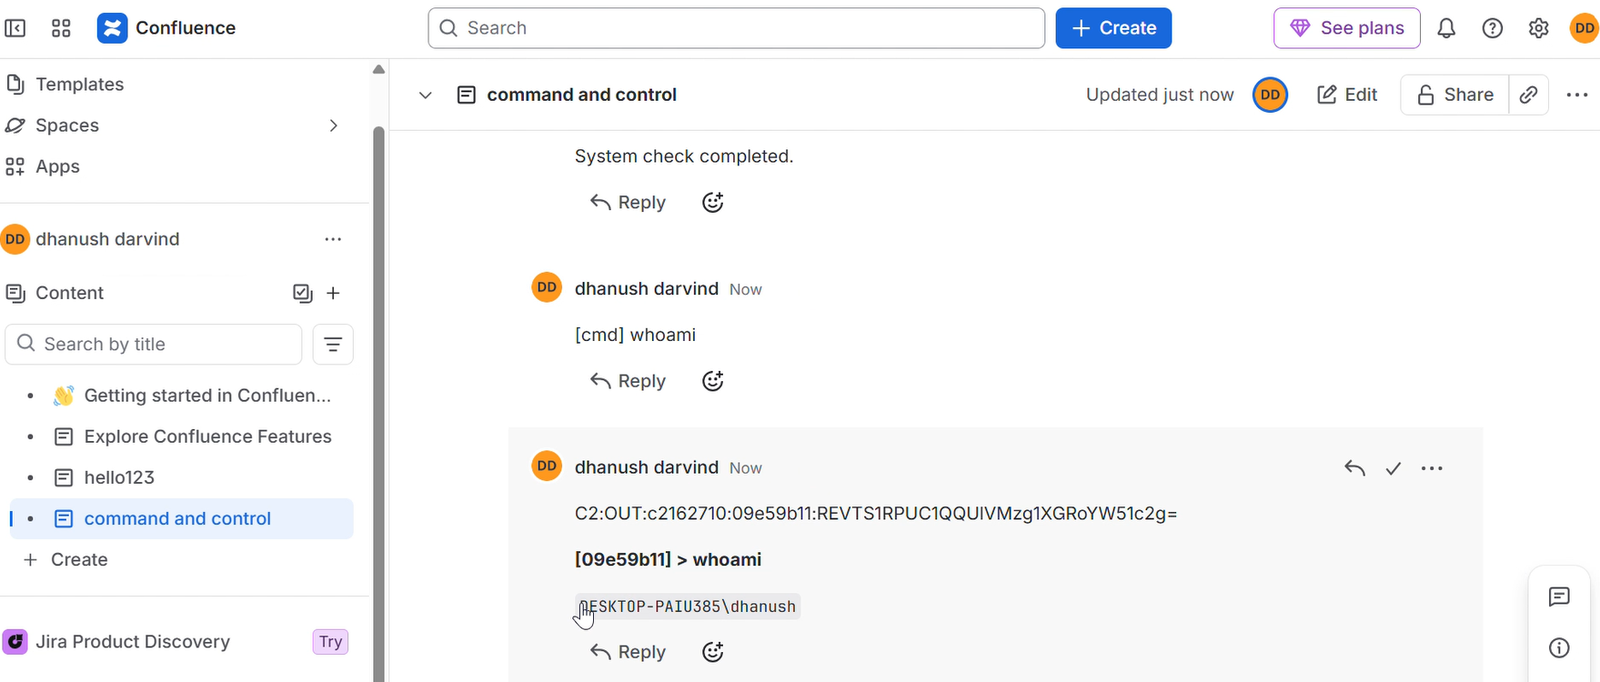
ConfluenceC2 preview

ConfluenceC2

GitHubdagowda/confluencec2

यह एक परियोजना है जिसका उद्देश्य हर अन्य SaaS उत्पाद को C2 बनाना है, Confluence तो बस शुरुआत है।

persistence-mechanismslateral-movementscripting-automation+9
132 दिन पहले
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Linux कर्नेल को केवल एक स्ट्रिप्ड Linux कर्नेल इमेज के साथ पैचिंग और हुकिंग करना।

android-securityembedded-systems-securityexploitation+7
1.6k2 दिन पहले
MalDev preview

MalDev

GitHubcaptmag/maldev

एकाधिक मैलवेयर टूल्स का निर्माण जिसमें evasion, enumeration और exploitation शामिल हैं
privilege-escalationreconnaissanceencryption-decryption-tools+9
1013 दिन पहले
Nemesis preview

Nemesis

GitHubspecterops/nemesis

आक्रामक सुरक्षा मूल्यांकन के लिए केंद्रीकृत डेटा संवर्धन मंच जो एकत्रित फाइलों को मानव और एआई-संचालित कार्यप्रवाहों के साथ सहयोगात्मक विश्लेषण में…

osintinformation-gatheringpost-exploitation+3
9933 दिन पहले
Koi preview

Koi

GitHubb3rt1ng/koi

PTY अपग्रेड, पोस्ट-एक्सप्लॉइटेशन मॉड्यूल, लेयर 3 टनलिंग, EDR बायपास के लिए पेलोड ऑब्फस्केशन, सेशन लॉगिंग, और LLM-संचालित नियंत्रण के लिए MCP सर्वर के…
payload-generationpersistence-mechanismsids-ips-evasion+9
383 दिन पहले
bitbang-cli preview

bitbang-cli

GitHubrichlegrand/bitbang-cli

ब्राउज़र या CLI का उपयोग करके, बिना पोर्ट फ़ॉरवर्डिंग या खातों के, एंड-टू-एंड एन्क्रिप्टेड पीयर-टू-पीयर WebRTC के माध्यम से इंटरैक्टिव शेल, फ़ाइल…

post-exploitationnetwork-securitypenetration-testing+3
2783 दिन पहले
adaptix-serverless-c2 preview

adaptix-serverless-c2

GitHubstillbigjosh/adaptix-serverless-c2

Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.

cloud-infrastructure-securitypenetration-testing-frameworksexploit-frameworks+8
283 दिन पहले
ARTEX preview

ARTEX

GitHubtrhhubsd/artex

पृथक लैब में स्वायत्त पेनेट्रेशन टेस्टिंग के लिए मल्टी-एजेंट LLM सिस्टम: प्लानर/वर्कर एजेंट संपत्ति और अन्वेषण ग्राफ़ साझा करते हैं, जिसमें MITM…

reconnaissancevulnerability-analysisweb-proxies-interception+7
1.5k4 दिन पहले
qyvora-toha3ee preview

qyvora-toha3ee

GitHubqyvora/qyvora-toha3ee

अधिकृत पैठ परीक्षण, नेटवर्क टोही, ट्रैफ़िक अवरोधन, वायरलेस सुरक्षा परीक्षण और लेयर 2/3/7 आक्रमण अनुसंधान के लिए Go-आधारित नेटवर्क शोषण और MITM…

osintpenetration-testing-frameworksreconnaissance+9
54 दिन पहले
SyscallRevenant preview

SyscallRevenant

GitHubsilentisvox/syscallrevenant

सिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
exploitationids-ips-evasionreverse-engineering+6
14 दिन पहले
AzureRedOps preview

AzureRedOps

GitHubmr-un1k0d3r/azureredops

Azure RedOps, Microsoft Entra ID की सुरक्षा स्थिति का आकलन करने के लिए एक आक्रामक सुरक्षा टूलकिट है।
phishing-toolsprivilege-escalationreconnaissance+8
1804 दिन पहले
wsuks preview

wsuks

GitHubneffisback/wsuks

WSUS पर MITM हमले को स्वचालित करना

privilege-escalationreconnaissanceexploitation+5
3884 दिन पहले
SharpHound preview

SharpHound

GitHubspecterops/sharphound

सुरक्षा मूल्यांकन के लिए BloodHound हमले-पथ मैपिंग को फीड करने हेतु Active Directory ऑब्जेक्ट मेटाडेटा, समूह सदस्यता, सत्र, ACL और ट्रस्ट एकत्र करता…

privilege-escalationreconnaissancelateral-movement+4
1.4k6 दिन पहले
TornadoC2 preview

TornadoC2

GitHubkamalx06/tornadoc2

पुल-आधारित C2 फ्रेमवर्क जिसमें दस नेटिव ट्रांसपोर्ट, समवर्ती मल्टी-प्रोफ़ाइल हैंडलर, ECDSA-हस्ताक्षरित टास्किंग, और RBAC तथा Qt/CLI कंसोल के साथ एक…

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
296 दिन पहले
पिछला123…78अगला