
umbra
 ymsniper/umbra
External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
memory-forensicsexploitationreverse-engineering+1
18
ymsniper/umbraExternal read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
 daffainfo/vol-rs
Volatility 3 ported to Rust. Same output, much faster.

 ufrisk/pcileech
Direct Memory Access (DMA) हमला सॉफ्टवेयर
 glmcdona/process-dump
मैलवेयर PE फ़ाइलों को मेमोरी से डिस्क पर डंप करके विश्लेषण के लिए विंडोज़ टूल।
 nikaiw/vmkatz
VM मेमोरी स्नैपशॉट और वर्चुअल डिस्क से सीधे Windows क्रेडेंशियल निकालें
 google/grr
Python एजेंट के साथ रिमोट लाइव फोरेंसिक और घटना प्रतिक्रिया ढांचा, जो एंडपॉइंट्स से मेमोरी, डिस्क और नेटवर्क आर्टिफैक्ट्स सहित फोरेंसिक डेटा एकत्र…
 habanada/nativepe
Object Pascal (Delphi) लाइब्रेरी Windows PE फ़ाइलों को पार्स करने, मैप करने, लोड करने और डंप करने के लिए, रीलोकेशन, इम्पोर्ट, TLS, और रिमोट प्रोसेस…
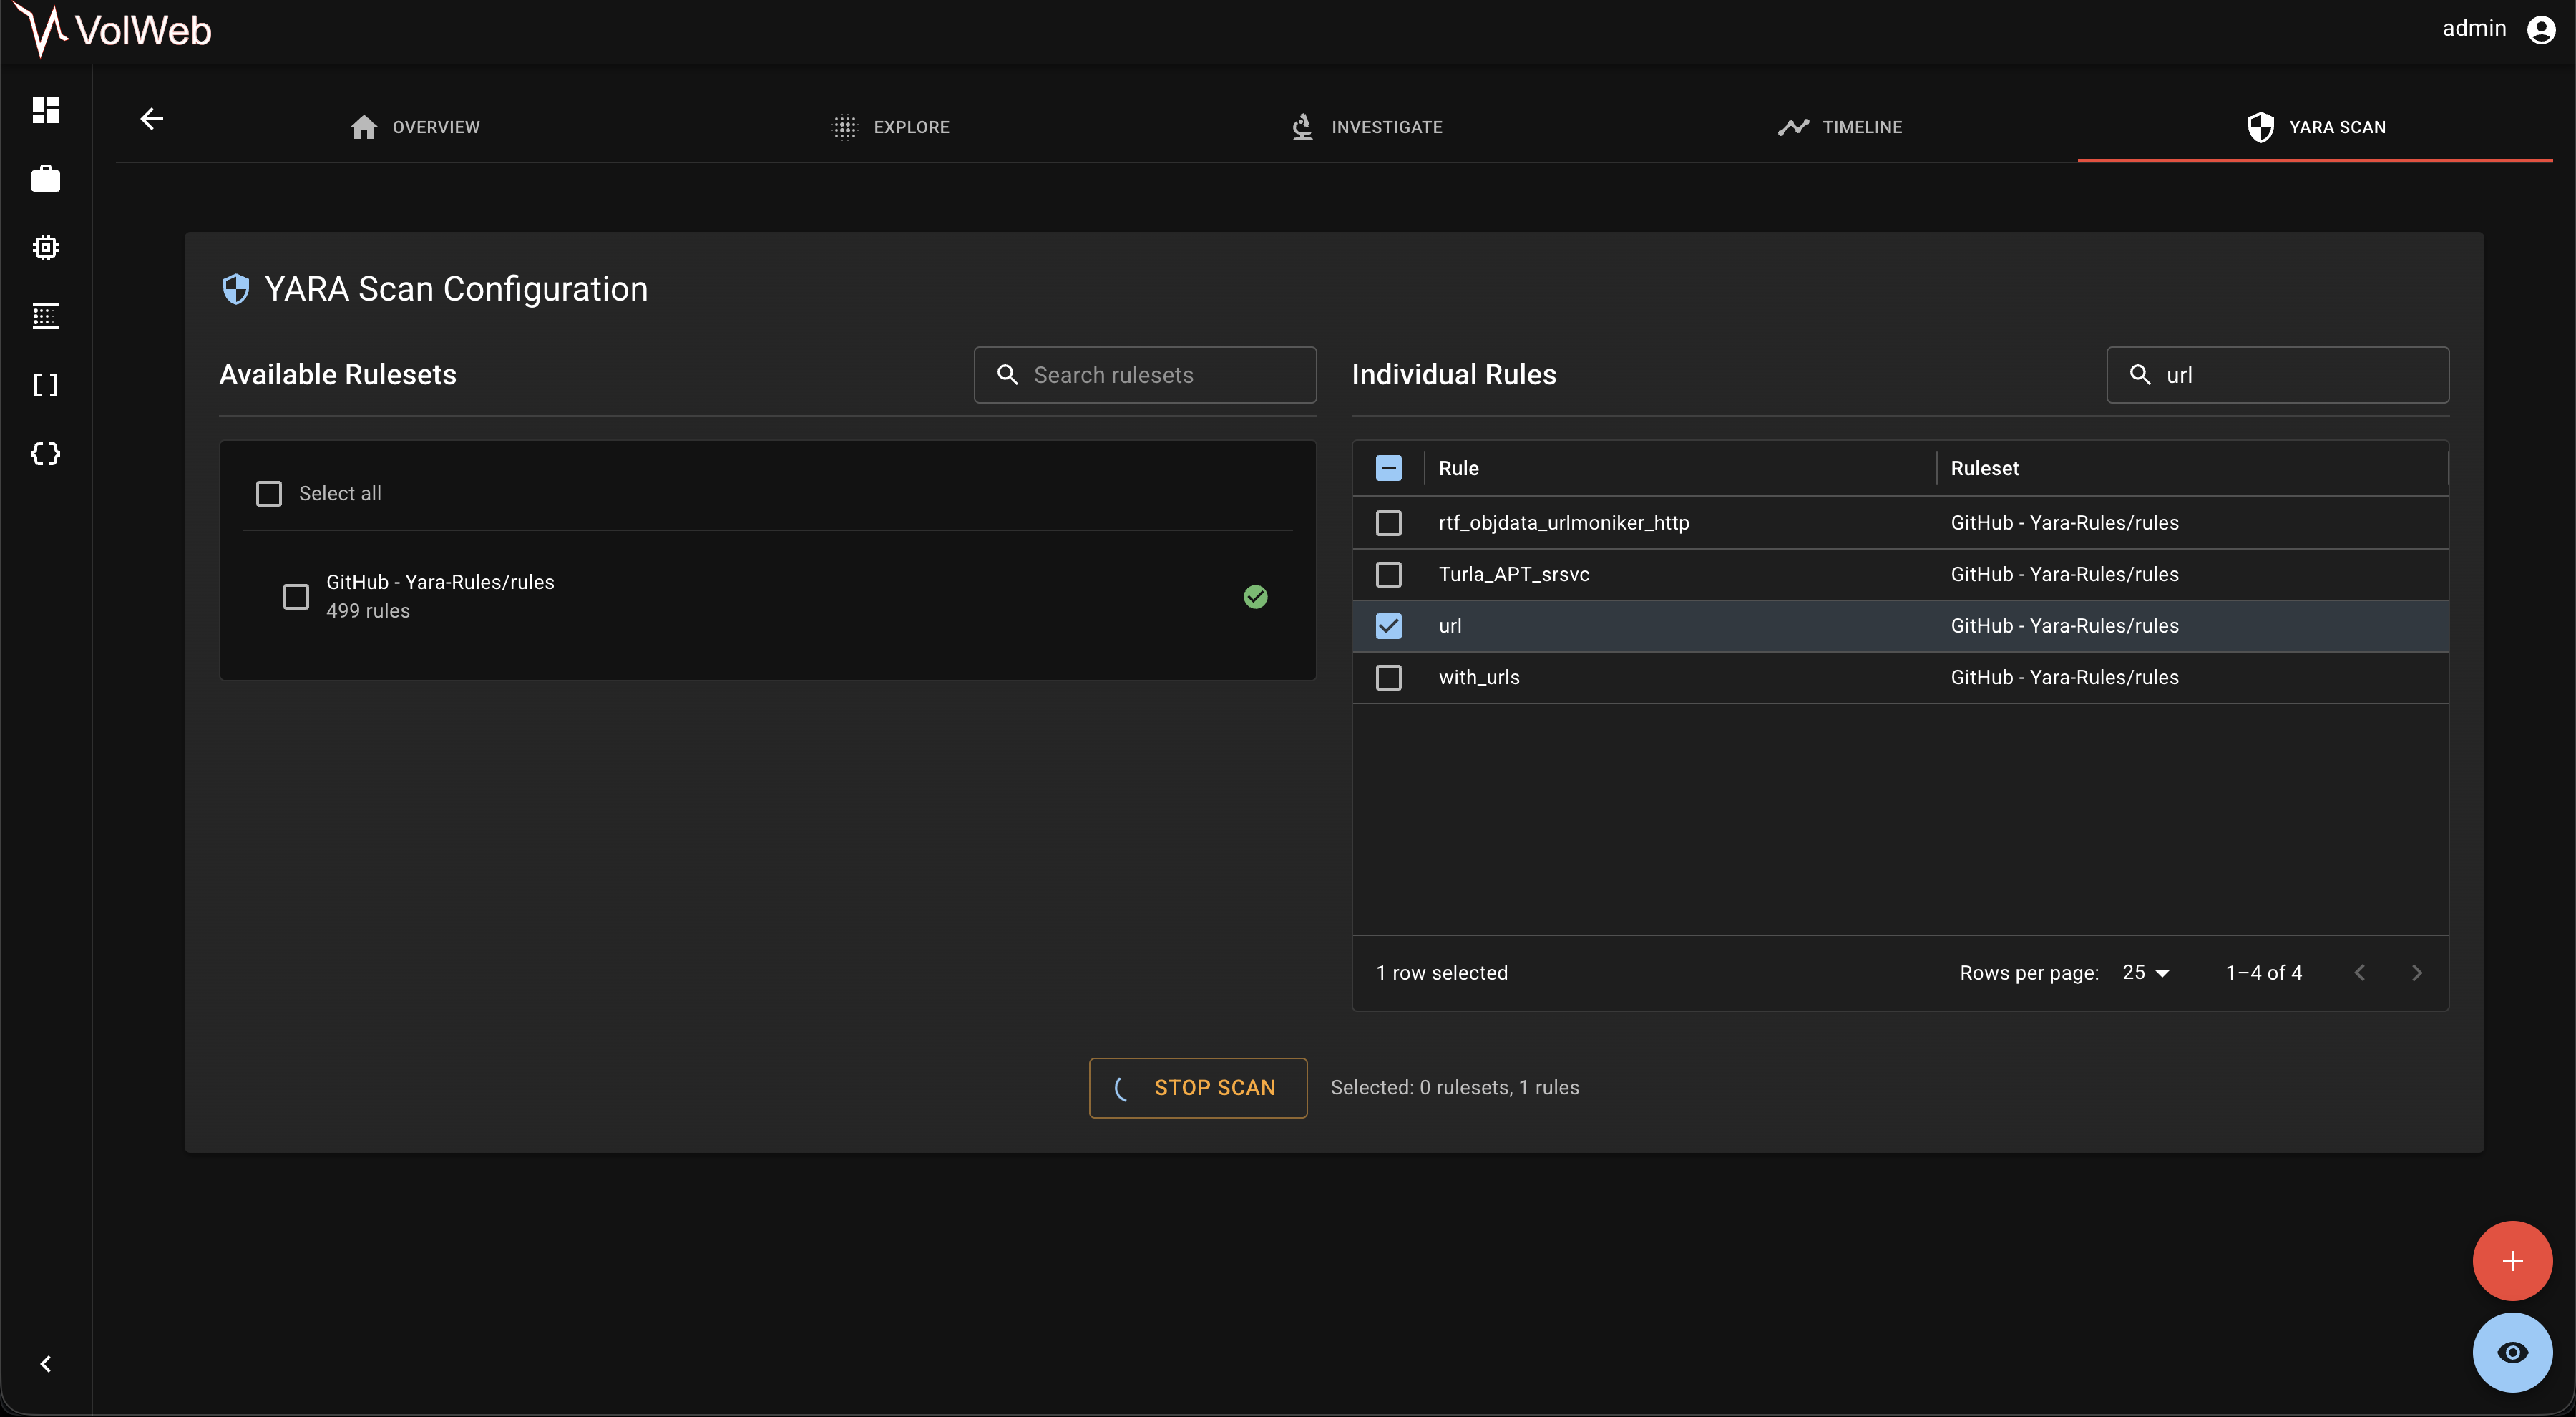 k1nd0ne/volweb
एक केंद्रीकृत और उन्नत मेमोरी विश्लेषण प्लेटफॉर्म
 rabbitstack/fibratus
रीयल-टाइम खतरे का पता लगाने और सुरक्षा के लिए सुरक्षा सेंसर
 neo23x0/loki-rs
🐍 उच्च-प्रदर्शन, मल्टी-थ्रेडेड YARA और IOC स्कैनर
 antisurveillanceagency/shadownet
ShadowNet is an anonymous routing protocol that forces all connections (system-wide) to go through Tor while implementing Mixnet-like…
 purp1ew0lf/blue-team-notes
तुमने नहीं सोचा था कि मैं जाकर ब्लू टीम को छोड़ दूँगा, है ना?
 sterrasec/apk-medit
डीबग करने योग्य APK पर बिना रूट और NDK के मेमोरी खोज और पैच टूल
 azr43lkn1ght/dfir-labs
हैंड्स-ऑन DFIR चुनौतियाँ जिनमें डिजिटल फोरेंसिक, घटना प्रतिक्रिया, मैलवेयर विश्लेषण, और खतरे की खोज शामिल है, साथ ही CTF-शैली के फ्लैग और वास्तविक…
 sensepost/objection
Frida-संचालित रनटाइम मोबाइल अन्वेषण टूलकिट जो iOS और Android ऐप सुरक्षा का मूल्यांकन करने के लिए है। SSL पिनिंग को बायपास करें, कीचेन डंप करें, हीप…
 rin449/bhpai
बहु-प्रारूप मैलवेयर विश्लेषण प्लेटफ़ॉर्म जो एक स्टील्थ Ring-3 Windows सैंडबॉक्स, स्टैटिक PE/PDF विश्लेषक, रैनसमवेयर कुंजी पुनर्प्राप्ति, और…
 winterknife/evenstar
Intel 64/Windows निम्न-स्तरीय प्रयोग