

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डेटा रिकवरी — उपकरण | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
147 परिणाम
unblob preview

unblob

GitHubonekey-sec/unblob

किसी भी प्रकार के कंटेनर प्रारूपों से फ़ाइलें निकालें

embedded-systems-securityreverse-engineeringforensics+3
2.5k12घं 39मि पहले
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
general-purpose-utilitiesosintforensics+6
4.5k15घं 29मि पहले
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
311 दिन पहले
restic preview

restic

GitHubrestic/restic

तेज़, सुरक्षित, कुशल बैकअप प्रोग्राम

general-purpose-utilitiesencryption-decryption-toolsdata-recovery+3
35.5k1 दिन पहले
plaso preview

plaso

GitHublog2timeline/plaso

डिजिटल फोरेंसिक इंजन जो लॉग, फ़ाइलों और सिस्टम आर्टिफैक्ट्स को पार्स करके सुपर टाइमलाइन बनाता है, जिससे जांच के लिए कालानुक्रमिक घटना सहसंबंध सक्षम…
disk-forensicsioc-managementforensics+5
2.2k1 दिन पहले
pgbackrest preview

pgbackrest

GitHubpgbackrest/pgbackrest

Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…

encryption-decryption-toolsconfiguration-auditingdata-recovery+3
4.3k1 दिन पहले
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

गहराई में खुदाई....
defensive-toolsdisk-forensicsmemory-forensics+8
4.2k2 दिन पहले
phantomdrive preview

phantomdrive

GitHubo7-machinehum/phantomdrive

एक सामान्य प्रतीत होने वाली USB ड्राइव जिसमें एक छिपी हुई सुरक्षा सुविधा है

embedded-systems-securityencryption-decryption-toolsdata-recovery+3
7162 दिन पहले
ESLockDecryptor preview

ESLockDecryptor

GitHubpiotr-kniaz/eslockdecryptor

Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)

android-securityencryption-decryption-toolsforensics+3
142 दिन पहले
yara-x preview

yara-x

GitHubvirustotal/yara-x

YARA का Rust में पुनर्लेखन।

defensive-toolsdisk-forensicsioc-management+14
1.2k3 दिन पहले
IPED preview

IPED

GitHubsepinf-inc/iped

IPED डिजिटल फोरेंसिक टूल। यह एक ओपन सोर्स सॉफ्टवेयर है जिसका उपयोग डिजिटल साक्ष्यों को संसाधित और विश्लेषित करने के लिए किया जा सकता है, जिन्हें…
disk-forensicsioc-managementosint+9
2.7k3 दिन पहले
usbsas preview

usbsas

GitHubcea-sec/usbsas

अविश्वसनीय USB मास स्टोरेज डिवाइसों को सुरक्षित रूप से पढ़ने के लिए उपकरण और ढाँचा।

defensive-toolsdata-recoverydigital-forensics+1
3734 दिन पहले
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

फोरेंसिक लाइब्रेरी और CLI टूलकिट जो डिस्क एवं फ़ाइल सिस्टम इमेज़ का विश्लेषण करने, हटाए गए डेटा को पुनर्प्राप्त करने, टाइमलाइन तैयार करने और हैश के…
disk-forensicshash-analysisforensics+3
3.2k4 दिन पहले
dwipe preview

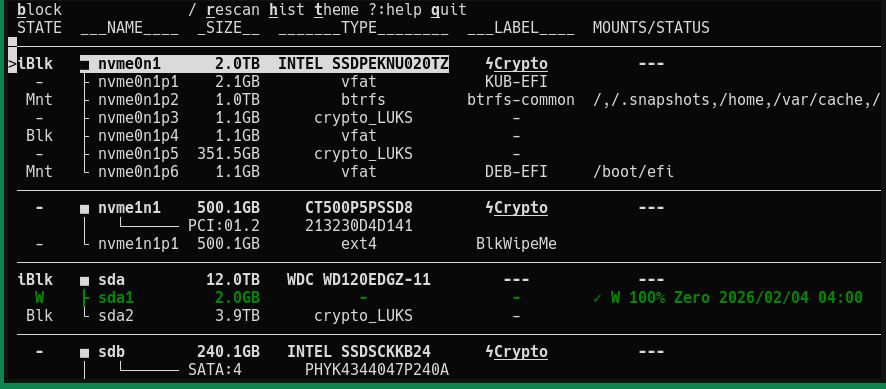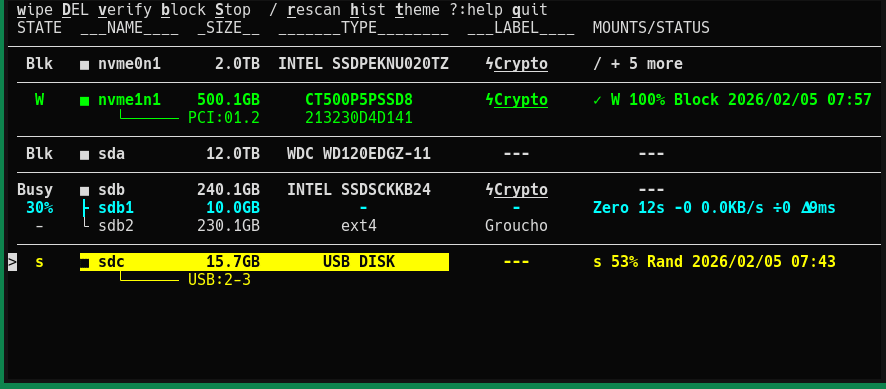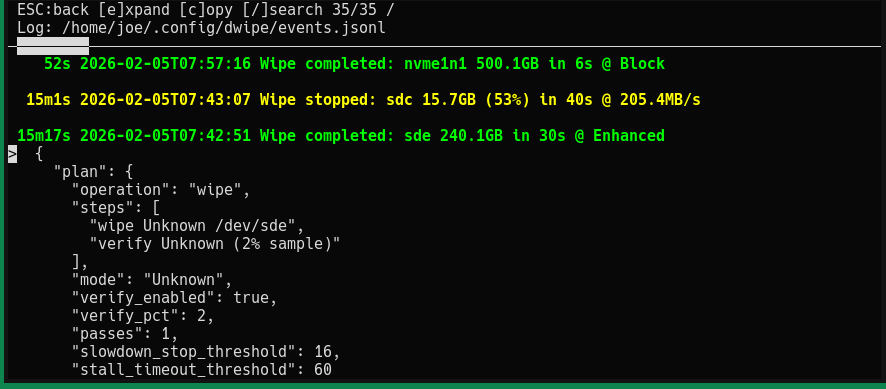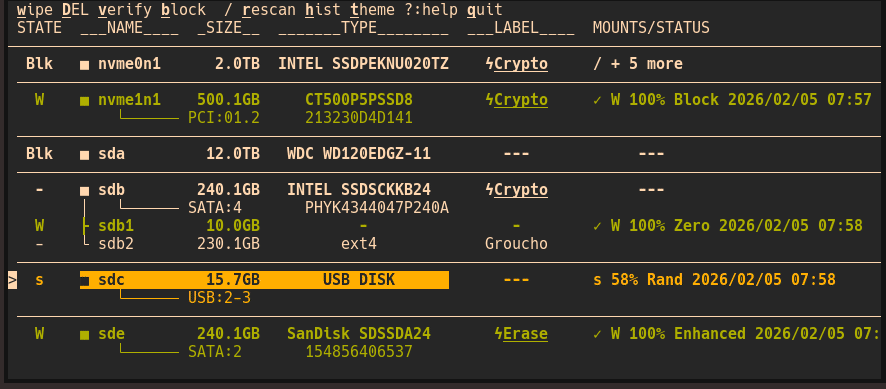
dwipe

GitHubjoedefen/dwipe

Linux के लिए उपकरणों और विभाजनों को सुरक्षित और कुशलतापूर्वक मिटाने का उपकरण

general-purpose-utilitiesencryption-decryption-toolsforensics+3
1644 दिन पहले
timesketch preview

timesketch

GitHubgoogle/timesketch

इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।

disk-forensicsioc-managementmemory-forensics+7
3.4k5 दिन पहले
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

एक AWS AMI के EBS डिस्क्स को प्राप्त करता है जिसे आप लॉन्च कर सकते हैं, EBS direct APIs के माध्यम से snapshots को sha256 manifests और वैकल्पिक raw…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
277 दिन पहले
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) एंड्रॉइड उपकरणों से फोरेंसिक साक्ष्य तेजी से एकत्र करने में मदद करता है, ताकि समझौता के संभावित निशानों की पहचान…

android-securityforensicsmobile-forensics+4
2307 दिन पहले
libvmdk preview

libvmdk

GitHublibyal/libvmdk

VMware Virtual Disk (VMDK) प्रारूप तक पहुँचने के लिए लाइब्रेरी और उपकरण

disk-forensicsdata-recoverydigital-forensics
1877 दिन पहले
पिछला12…9अगला
